Les agents d’OpenAI ont découvert 948 vulnérabilités dans le noyau Linux
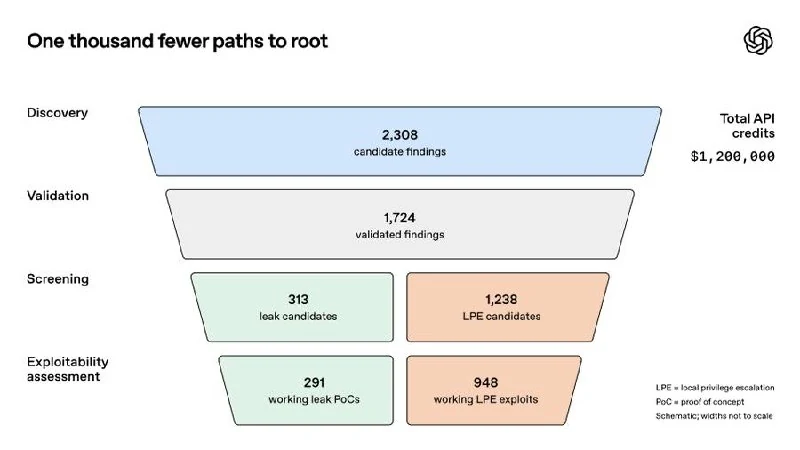
Des chercheurs d’OpenAI ont utilisé un cybermodèle non encore publié et un pipeline autonome pour identifier, reproduire et corriger des failles du noyau Linux, avec 948 vulnérabilités d’élévation de privilèges confirmées.
Les agents d’OpenAI ont découvert 948 vulnérabilités dans le noyau Linux
Pour cela, un cybermodèle encore non publié a été utilisé. Il est décrit comme upcoming, nous pourrions donc le découvrir prochainement.
Autour du modèle, les chercheurs ont mis en place un pipeline autonome en plusieurs étapes : les agents localisent un fragment de code cible, le scannent à la recherche de vulnérabilités, les reproduisent dans des environnements isolés, vérifient leur exploitabilité et génèrent des correctifs.
Lorsque ce pipeline a été appliqué au noyau Linux — apparemment seulement partiellement —, 1 724 vulnérabilités ont été confirmées et reproduites. Parmi elles, 948 ont abouti à des exploits fonctionnels d’élévation locale de privilèges (LPE).
L’exécution complète a coûté 1 213 430 dollars de crédits API, soit environ 1 279 dollars par vulnérabilité LPE. Ce n’est pas bon marché, mais pour comparaison, le concours Pwn2Own payait historiquement 20 000 dollars pour un tel exploit, et TyphoonPWN 70 000 dollars. En multipliant par 948, un tel ensemble de vulnérabilités aurait hypothétiquement valu entre 18,9 et 66,3 millions de dollars.
Pourquoi c'est important
AnalyseCela montre que les agents d’IA peuvent déjà découvrir à grande échelle de vraies vulnérabilités dans des infrastructures critiques, tout en soulevant des questions de coût, de défense automatisée et de risque de détournement.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
OpenAI lance Images 2.6 : création de GIF dans ChatGPT
OpenAI a présenté Images 2.6, qui permet de générer des animations par simple requête dans ChatGPT et ajoute deux nouveaux modèles d’image pour les développeurs.
Le développeur de Ghostty ajoute une règle moqueuse pour les agents IA dans AGENTS.md
Le fichier AGENTS.md de Ghostty demande aux agents IA d'ajouter un fichier moqueur lors de la création de pull requests ; Turborepo utilise une règle similaire.
Claude Code Projects : comment une IA coordonne une équipe d'agents autonomes
Analyse approfondie de Claude Code Projects : architecture Coordinator et Threads, branches parallèles, mémoire partagée MEMORY.md et gestion des agents cloud.
IA dans les processus métier : du diagnostic à l'agent Hermes en production
Playbook B2B pratique complet : diagnostic des processus, workflow mono-agent, outils, mémoire, sécurité, évaluation, observabilité et runbooks.