OpenAI-Agenten finden 948 Schwachstellen im Linux-Kernel
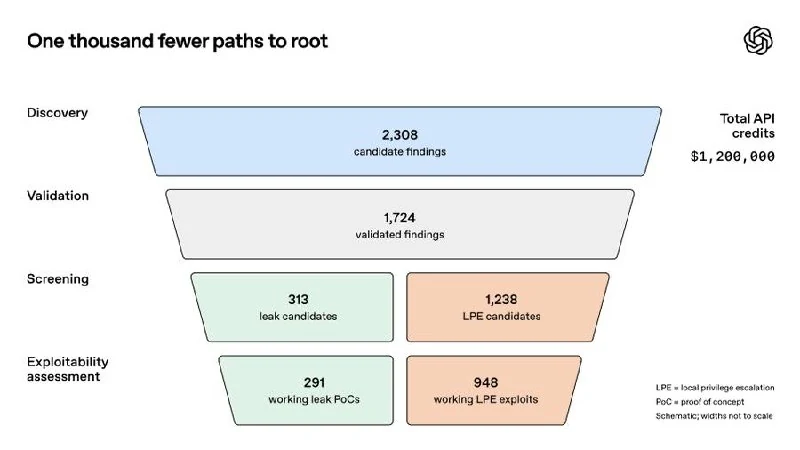
OpenAI-Forscher nutzten ein noch nicht veröffentlichtes Cybermodell und eine autonome Pipeline, um Schwachstellen im Linux-Kernel zu finden, zu reproduzieren und zu patchen; 948 Schwachstellen für Privilegieneskalation wurden bestätigt.
OpenAI-Agenten finden 948 Schwachstellen im Linux-Kernel
Dafür wurde ein noch nicht veröffentlichtes Cybermodell verwendet. Es wird als upcoming beschrieben, sodass wir es möglicherweise bald kennenlernen.
Um das Modell herum bauten die Forscher eine autonome Pipeline aus mehreren Schritten auf: Agenten finden einen Zielcodeabschnitt, scannen ihn nach Schwachstellen, reproduzieren sie in isolierten Umgebungen, prüfen die Exploitbarkeit und generieren Patches.
Als die Pipeline über den Linux-Kernel lief — offenbar nur teilweise —, wurden 1.724 Schwachstellen bestätigt und reproduziert. Davon führten 948 zu funktionierenden Exploits für lokale Privilegieneskalation (LPE).
Der gesamte Durchlauf kostete 1.213.430 US-Dollar in API-Guthaben, also etwa 1.279 Dollar pro LPE-Schwachstelle. Das ist nicht billig, aber zum Vergleich: Der Hackerwettbewerb Pwn2Own zahlte historisch 20.000 Dollar für einen solchen Exploit, TyphoonPWN 70.000 Dollar. Multipliziert mit 948 hätte ein solches Bündel von Schwachstellen früher hypothetisch 18,9 bis 66,3 Millionen Dollar wert sein können.
Warum das wichtig ist
AnalyseEs zeigt, dass KI-Agenten bereits in großem Maßstab reale Schwachstellen in kritischer Infrastruktur finden können, wirft aber zugleich Fragen zu Kosten, automatisierter Verteidigung und Missbrauchsrisiken auf.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
Claude Code Projects: Wie ein KI-Agent ein Team autonomer Agenten koordiniert
Eine tiefgehende Analyse von Claude Code Projects: die Architektur von Coordinator und Threads, parallele Branches, gemeinsamer Speicher MEMORY.md sowie das Management von Cloud-Agenten.
KI in Geschäftsprozessen: Von der Diagnose zum Hermes-Agenten im Production-Betrieb
Umfassendes praktisches B2B-Playbook: Prozessdiagnose, Single-Agent-Workflows, Tools, Memory, Sicherheit, Evaluation, Observability und Runbooks.
KI-Agenten (Autonome Agenten)
LLM-basierte Softwaresysteme, die in der Lage sind, den Zustand ihrer Umgebung autonom wahrzunehmen, komplexe Ziele zu zerlegen, externe Tools aufzurufen und eigene Fehler iterativ zu korrigieren.
OpenAI GPT (Flaggschiff-Modelle der GPT-Serie)
Die zentrale, universelle Reihe großer Sprachmodelle von OpenAI (GPT-4, GPT-4o). Optimiert für komplexe Textanalyse, Programmierung, Kreativität und tägliche intellektuelle Arbeit.