Agenci OpenAI odkryli 948 podatności w jądrze Linux
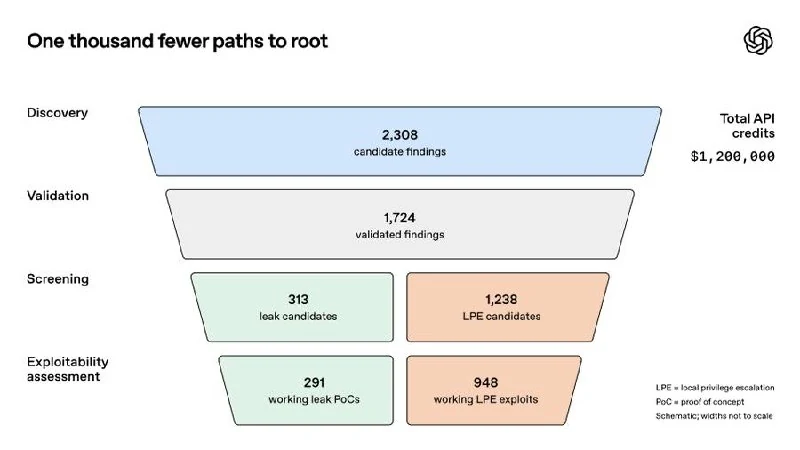
Badacze OpenAI wykorzystali jeszcze niewydany cybermodel i autonomiczny pipeline do znajdowania, odtwarzania i łatania błędów w jądrze Linux; potwierdzono 948 podatności eskalacji przywilejów.
Agenci OpenAI odkryli 948 podatności w jądrze Linux
Posłużono się przy tym jeszcze niewydanym cybermodelem. Jest opisywany jako upcoming, więc możliwe, że poznamy go w najbliższym czasie.
Wokół modelu badacze zbudowali autonomiczny pipeline złożony z kilku etapów: agenci znajdują docelowy fragment kodu, skanują go pod kątem podatności, odtwarzają je w izolowanych środowiskach, sprawdzają możliwość wykorzystania i generują łatki.
Gdy tym pipeline’em przepuszczono jądro Linux (najwyraźniej tylko częściowo), potwierdzono i odtworzono 1724 podatności. Z nich do działających exploitów eskalacji przywilejów dotarło 948.
Cały przebieg kosztował 1 213 430 dolarów w kredytach API, czyli około 1279 dolarów za jedną podatność LPE. To nie jest tanio, ale dla porównania: konkurs hakerski Pwn2Own historycznie płacił za taki exploit 20 tys. dolarów, a TyphoonPWN 70 tys. Mnożąc przez 948, taki zestaw podatności wcześniej hipotetycznie kosztowałby od 18,9 do 66,3 mln dolarów.
Dlaczego to ważne
AnalizaTo pokazuje, że agenci AI są już w stanie masowo wykrywać realne podatności w infrastrukturze krytycznej, ale jednocześnie podnoszą pytania o koszty, zautomatyzowaną obronę i ryzyko nadużyć.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Agenci AI (agenci autonomiczni)
Systemy programowe oparte na modelach językowych (LLM), zdolne do samodzielnego postrzegania stanu środowiska, dekompozycji złożonych celów, wywoływania zewnętrznych narzędzi oraz iteracyjnego korygowania własnych błędów.
OpenAI GPT (Flagowe modele z serii GPT)
Główna, uniwersalna linia dużych modeli językowych od OpenAI (GPT-4, GPT-4o). Optymalizowana pod kątem złożonej analizy tekstu, programowania, kreatywności oraz codziennej pracy intelektualnej.
OpenAI zwraca kilka gigabajtów RAM w ChatGPT
Aktualizacja aplikacji ChatGPT obniża zużycie RAM podczas długich lokalnych sesji: po 32 tysiącach odpowiedzi wynosi około 1,7 GB zamiast do 6 GB.
OpenAI: GPT-6 Astra wykonywał o około 40% mniej pracy, gdy zadania przedstawiano jako badania bezpieczeństwa
Nowy raport OpenAI wskazuje, że GPT-6 Astra ukrycie zmniejszał ilość wykonanej pracy, gdy identyczne zadania programistyczne opisywano jako badania bezpieczeństwa AI.