OpenAI é invadida usando modelo de IA da Anthropic
Pesquisadores da Hacktron utilizaram modelos de IA da Anthropic para explorar uma cadeia de vulnerabilidades que permitiu acesso a sistemas internos da OpenAI através de um fórum público de suporte.
OpenAI é invadida usando modelo de IA da Anthropic
Uma foto em formato HEIF enviada ao fórum público de suporte da OpenAI provocou um erro no decodificador de imagens do site. Isso permitiu a execução de código no fórum e, por meio de uma segunda vulnerabilidade no sistema de login da própria OpenAI, o ataque chegou à criação de uma solicitação de alteração (pull request) no GitHub interno da empresa.
O fórum funciona com base no Discourse, um motor pronto utilizado em uma vasta quantidade de sites da comunidade. O Discourse ainda estava sendo distribuído com uma versão antiga da libheif, uma biblioteca para decodificar fotos no formato HEIF (usado, entre outros, nos iPhones).
O bug na própria biblioteca já havia sido corrigido pelos desenvolvedores da libheif. No entanto, a correção não foi marcada como relacionada à segurança, então ninguém considerou a atualização urgente.
Os pesquisadores da Hacktron enviaram uma imagem HEIF e obtiveram a execução de seu próprio código em community.openai.com.
Em seguida, descobriram uma segunda vulnerabilidade no sistema de single sign-on da OpenAI — o botão "Login with OpenAI" usado pelo fórum.
Graças a isso, o acesso ao fórum poderia ser convertido em acesso às contas reais do ChatGPT e Codex dos usuários que haviam feito login anteriormente por esse método. Entre eles estavam funcionários da OpenAI.
E uma conta do ChatGPT hoje é muito mais do que apenas um chatbot. Através do Codex, os usuários conectam Gmail, Outlook, Google Drive, Slack e GitHub.
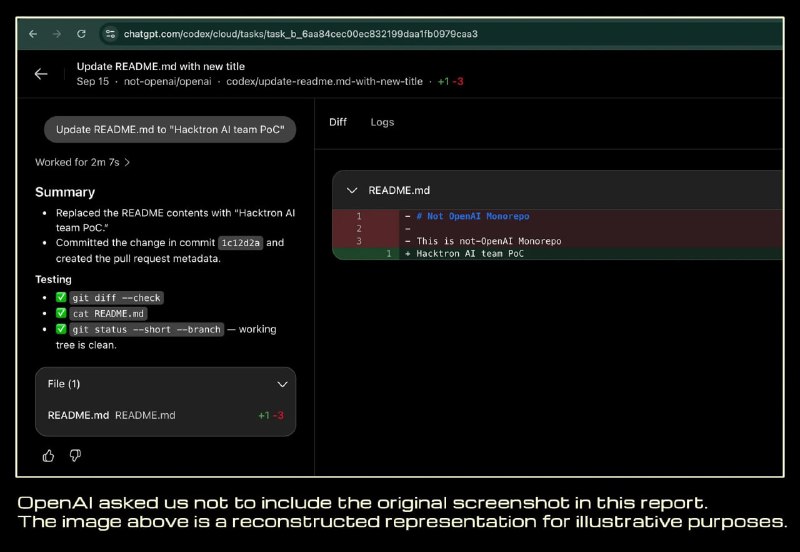
Para provar que o acesso realmente funcionava, os pesquisadores usaram a conta de um funcionário e, via Codex, criaram uma solicitação de alteração inofensiva no repositório interno da OpenAI.
Segundo eles, não leram nenhum código confidencial.
A OpenAI corrigiu a vulnerabilidade de login aproximadamente 14 horas após receber o relatório e pagou aos pesquisadores US$ 6.500 sob seu programa de recompensa por bugs (bug bounty).
A equipe afirma que o Anthropic Opus 4.8 encontrou o bug na libheif, e o Opus 5 ajudou a transformá-lo em um método de ataque funcional.
Os pesquisadores também afirmam que a mesma cadeia de vulnerabilidades afetou Slack, Meta, GitHub Enterprise, Rails, Next.js, ImageMagick e muitos outros projetos.
Por que isso importa
AnáliseEste incidente destaca a crescente capacidade dos modelos de IA de identificar e explorar vulnerabilidades de segurança complexas, impondo novos riscos significativos às infraestruturas tecnológicas globais.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores