OpenAI durch Anthropic-KI kompromittiert
Forscher von Hacktron nutzten KI-Modelle von Anthropic, um eine Schwachstellenkette zu entdecken, die über ein öffentliches Support-Forum Zugriff auf interne OpenAI-Systeme ermöglichte.
OpenAI durch Anthropic-KI kompromittiert
Ein im HEIF-Format hochgeladenes Foto löste auf dem öffentlichen Support-Forum von OpenAI einen Fehler im Bilddecoder der Seite aus. Dies ermöglichte die Ausführung von Code auf dem Forum und führte über eine zweite Schwachstelle im eigenen Login-System von OpenAI bis zur Erstellung einer Änderungsanfrage (Change Request) im internen GitHub-Repository des Unternehmens.
Das Forum basiert auf Discourse, einer vorgefertigten Engine, die auf einer Vielzahl von Community-Seiten eingesetzt wird. Discourse wurde noch mit einer veralteten Version von libheif ausgeliefert, einer Bibliothek zum Decodieren von Fotos im HEIF-Format (unter anderem auf iPhones verwendet).
Der Bug in der Bibliothek selbst war bereits von den libheif-Entwicklern behoben worden. Da der Fix jedoch nicht als sicherheitsrelevant gekennzeichnet war, hielt niemand das Update für dringend erforderlich.
Die Forscher von Hacktron luden ein HEIF-Bild hoch und erreichten so die Ausführung ihres eigenen Codes auf community.openai.com.
Anschließend entdeckten sie eine zweite Schwachstelle im Single-Sign-On-System von OpenAI – genau jenen "Login with OpenAI"-Button, der vom Forum genutzt wird.
Dank dieser Lücke konnte der Zugang zum Forum in echten Zugriff auf ChatGPT- und Codex-Konten von Nutzern umgewandelt werden, die sich zuvor darüber angemeldet hatten. Darunter befanden sich auch OpenAI-Mitarbeiter.
Ein ChatGPT-Konto ist heute weit mehr als nur ein Chatbot. Über Codex verbinden Nutzer Gmail, Outlook, Google Drive, Slack und GitHub.
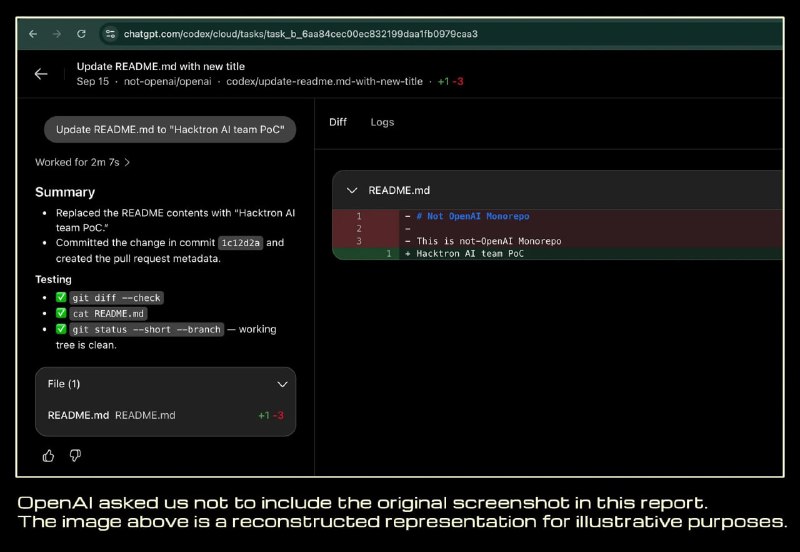
Um zu beweisen, dass der Zugriff tatsächlich funktioniert, nutzten die Forscher das Konto eines Mitarbeiters und erstellten über Codex eine harmlose Änderungsanfrage im internen Repository von OpenAI.
Nach eigenen Angaben lasen sie dabei keinen vertraulichen Code.
OpenAI behebt die Login-Schwachstelle etwa 14 Stunden nach Erhalt des Berichts und zahlte den Forschern 6.500 US-Dollar im Rahmen seines Bug-Bounty-Programms.
Das Team behauptet, dass Anthropic Opus 4.8 den Bug in libheif fand und Opus 5 half, daraus eine funktionierende Angriffsmethode zu entwickeln.
Die Forscher geben zudem an, dass dieselbe Kette von Schwachstellen auch Slack, Meta, GitHub Enterprise, Rails, Next.js, ImageMagick und viele andere Projekte betraf.
Warum das wichtig ist
AnalyseDieser Vorfall unterstreicht die wachsende Fähigkeit von KI-Modellen, komplexe Sicherheitslücken zu identifizieren und auszunutzen, was neue Risiken für große Technologieinfrastrukturen darstellt.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern