Equipe de segurança do PHP alerta para vulnerabilidades críticas antes das atualizações de 19 de novembro
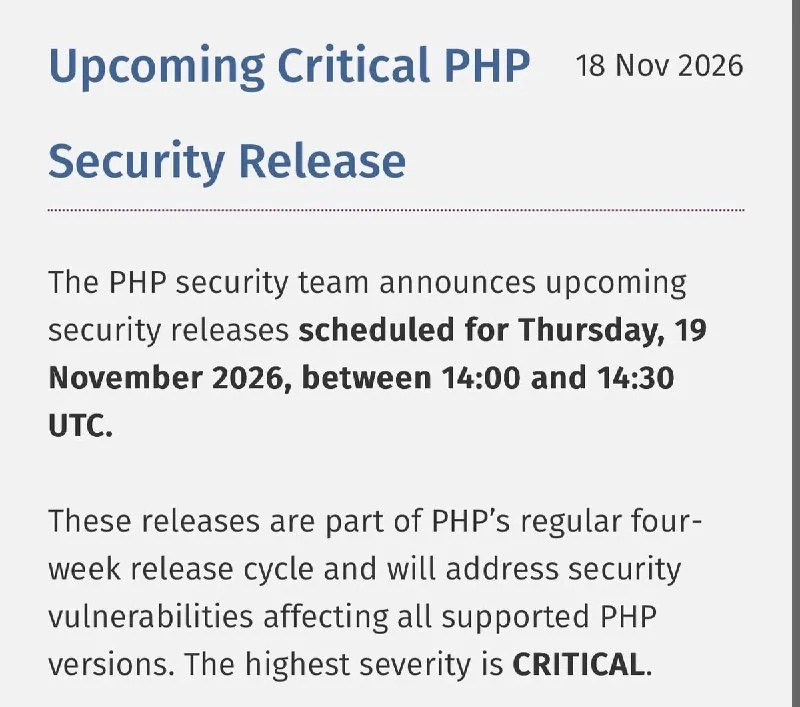
A equipe de segurança do PHP informou que as próximas atualizações corrigirão vulnerabilidades de severidade crítica em todas as branches suportadas e pediu que desenvolvedores se preparem para instalá-las imediatamente.
A equipe de segurança do PHP alertou para vulnerabilidades críticas e pediu que os desenvolvedores se preparem para as atualizações previstas para 19 de novembro.
Em um aviso de 18 de novembro, a equipe informou que as atualizações corrigirão vulnerabilidades em todas as branches suportadas do PHP. O nível máximo de gravidade dos problemas detectados é crítico.
Os desenvolvedores foram orientados a se preparar com antecedência e instalar os patches imediatamente após o lançamento. As atualizações serão publicadas dentro do ciclo padrão de releases do PHP, que dura quatro semanas.
A equipe esclareceu que a exploração das vulnerabilidades críticas exige configurações não padrão ou raras. Assim, uma aplicação pode usar uma versão vulnerável do PHP sem atender às condições necessárias para um ataque.
Por que isso importa
AnálisePara equipes que mantêm serviços em PHP, o alerta indica que os patches de segurança devem ser tratados como prioridade de manutenção, mesmo que a exploração não seja trivial. Também reforça que uma versão vulnerável nem sempre representa risco imediato, mas a preparação reduz a exposição.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Parte II. Como trabalhar com Codex + otimização/segurança/equipe
Codex não é apenas autocompletar código no chat, mas um agente de engenharia completo: ele lê o repositório, planeja alterações, edita arquivos, executa testes, verifica seus próprios diffs e sabe trabalhar...
Como tornar um agente seguro: regras de parada, aprovação humana e sandbox
Um agente em produção é um processo que pode escrever arquivos, realizar chamadas de API, modificar dados e consumir tokens de forma autônoma, sem pausas e sem a sua participação em cada etapa.
Segurança eBPF e Auditoria de Runtime
Tecnologia de execução segura de bytecode diretamente no kernel do Linux (eBPF / Tetragon / Falco) para interceptar chamadas de sistema perigosas (syscalls), conexões de rede e modificações de arquivos realizadas por agentes de IA.
Hardening de VPS (Segurança e Hardening de Linux VPS)
Processo sistêmico de configuração e redução da superfície de ataque (Attack Surface Reduction) do sistema operacional Linux em um servidor virtual, através da restrição de privilégios, isolamento criptográfico e auditoria de rede.