Éviter le KYC sur Claude Ultra : proxy VPS et blocage des domaines Anthropic
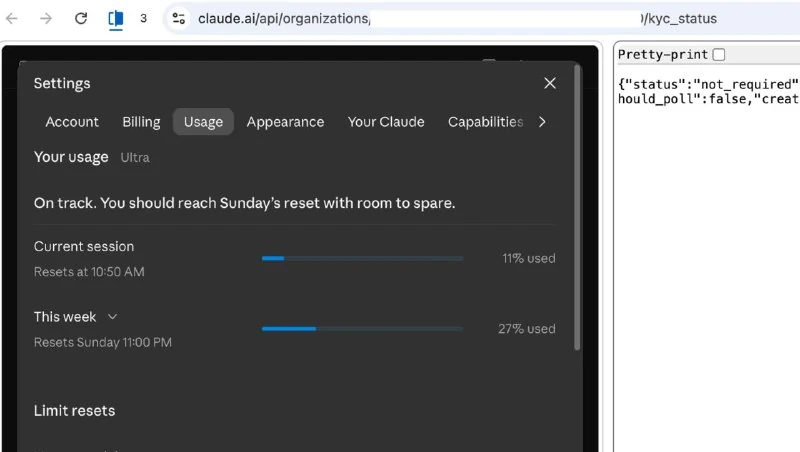
La communauté décrit une méthode censée éviter le KYC sur Claude Ultra en dirigeant tout le trafic via un seul VPS, en bloquant les domaines Anthropic et en désactivant la télémétrie.
La communauté décrit une méthode qui permettrait apparemment d’éviter le KYC après le passage à l’offre Claude Ultra. Depuis le 25 octobre, l’auteur utilise l’abonnement et affirme que le service n’a jamais demandé de confirmation d’identité.
Selon lui, il est communément admis dans la communauté que passer à Ultra garantit presque une vérification des documents, y compris pour les utilisateurs des États-Unis. Pourtant, son statut KYC affiche toujours Not Required.
L’ensemble de la méthode repose sur une idée : bloquer sur l’ordinateur tous les domaines de Claude et d’Anthropic, en ne laissant qu’un seul canal de connexion contrôlé.
Pour cela, des dizaines de domaines sont ajoutés dans le fichier hosts avec redirection vers localhost, un VPS est connecté via Tailscale et un proxy HTTP classique est déployé sur le serveur.
Claude Code est ensuite configuré via le mécanisme officiel de proxy d’entreprise d’Anthropic, la télémétrie et l’envoi des rapports d’erreurs sont désactivés. Pour la version web, une instance séparée de Chrome utilise le même proxy.
Ainsi, toutes les connexions et les requêtes DNS passent par un seul VPS, et l’adresse IP externe ne change pas lors du basculement entre clients.
L’auteur a également partagé une liste de domaines à bloquer via hosts.
Pour chaque domaine, il faut ajouter deux entrées : une pour IPv4 et une pour IPv6. Les deux doivent pointer vers l’adresse locale.
Les domaines et sous-domaines suivants sont bloqués :
- anthropic.com : www, api, console, auth, oauth, a-api, a-cdn, api-staging, statsig, mcp-proxy, mcp-proxy-staging, docs, support, status, portal, api-pr-preview.
- claude.ai : www, api, assets, preview, downloads.
- claude.com : www, api, code, platform, releases, docs, status, support, mcp, ainsi que gcal.mcp, gmail.mcp, slack.mcp et microsoft365.mcp.
La deuxième étape consiste à configurer le proxy dans Claude Code via settings.json.
Dans la section env, il faut indiquer les variables HTTP_PROXY, HTTPS_PROXY et ALL_PROXY en majuscules et en minuscules, ainsi que CLAUDE_CODE_HTTP_PROXY, CLAUDE_CODE_HTTPS_PROXY et grpc_proxy.
Dans tous les cas, on utilise l’adresse interne du VPS via Tailscale avec le port et le protocole http. Même pour HTTPS_PROXY, il faut indiquer http, car les requêtes HTTPS transitent par un tunnel CONNECT.
Dans NO_PROXY et no_proxy, il ne doit rester que l’adresse loopback locale et localhost.
L’auteur a accordé une attention particulière à la prévention d’une fuite de la véritable adresse IP. Selon lui, après la décompilation de Claude Code 2.1.309, certains canaux d’envoi de données pourraient potentiellement révéler l’IP réelle.
Il recommande donc de définir la valeur 1 pour les variables suivantes :
CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICDISABLE_TELEMETRYDISABLE_ERROR_REPORTINGDISABLE_GROWTHBOOKDO_NOT_TRACK
De cette manière, l’auteur tente de diriger tout le trafic de Claude Code à travers un seul VPS et d’éviter les connexions directes. Cette configuration ne garantit toutefois pas l’absence de fuites d’IP ni de vérifications KYC.
Pourquoi c'est important
AnalyseCe cas montre comment les utilisateurs tentent de maîtriser leur IP et leurs métadonnées lors de l’usage de services d’IA, mais ces configurations ne garantissent pas l’absence de vérifications KYC ou de fuites.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
La communauté discute des bannissements d'Anthropic ces derniers jours
Des commentaires signalent des comptes bannis par Anthropic au cours de la dernière semaine, sans détails.
Un service évalue le risque de bannissement par Anthropic
Des développeurs chinois ont lancé un service qui analyse l'adresse IP, le pays, le fournisseur, le type de connexion, ainsi que les fuites DNS et WebRTC, puis attribue une note de confiance de 0 à 100 pour Anthropic.
Contrôle de l'ordinateur par IA (Computer Use)
Technologie développée par Anthropic (introduite dans les modèles Claude 3.5 Sonnet) qui permet à un réseau neuronal de contrôler le système d'exploitation comme un humain : prendre des captures d'écran, analyser les coordonnées des fenêtres, déplacer le curseur de la souris, cliquer sur des boutons et saisir du texte sans utiliser d'API spécifiques.
Constitutional AI (RLAIF)
Une méthode d'alignement des modèles développée par le laboratoire Anthropic (créateurs de Claude). Au lieu de recourir à des millions d'heures de travail humain, le modèle critique et corrige ses propres réponses en s'appuyant sur un ensemble clair de principes éthiques (« la Constitution »).