Como evitar o KYC no Claude Ultra: proxy VPS e bloqueio de domínios da Anthropic
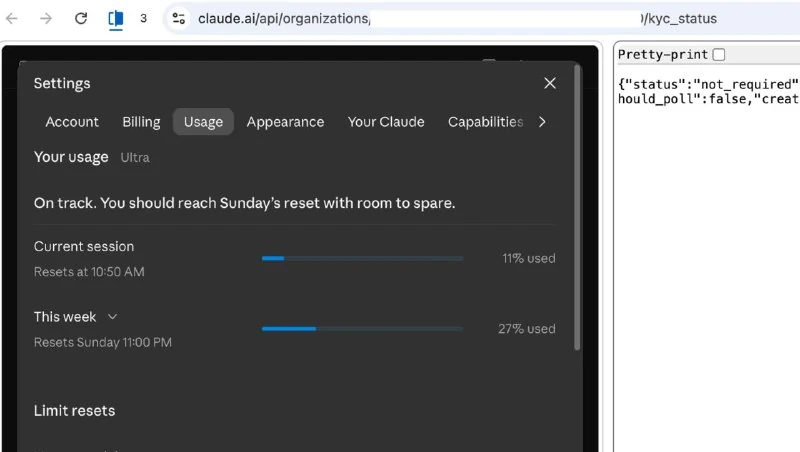
A comunidade descreve um método que supostamente evita o KYC no Claude Ultra roteando todo o tráfego por um único VPS, bloqueando domínios da Anthropic e desativando a telemetria.
A comunidade descreveu um método que supostamente permite evitar o KYC após a mudança para o plano Claude Ultra. Desde 25 de outubro, o autor usa a assinatura e afirma que o serviço nunca pediu confirmação de identidade.
Segundo ele, é comum na comunidade considerar que migrar para o Ultra praticamente garante a verificação de documentos, até para usuários dos Estados Unidos. No entanto, o status de KYC dele ainda aparece como Not Required.
Toda a ideia se resume a bloquear no computador todos os domínios da Claude e da Anthropic, deixando apenas um canal de conexão controlado.
Para isso, dezenas de domínios são adicionados ao arquivo hosts com redirecionamento para localhost, um VPS é conectado via Tailscale e um proxy HTTP comum é levantado no servidor.
Em seguida, o Claude Code é configurado pelo mecanismo oficial de proxy corporativo da Anthropic, com telemetria e envio de relatórios de erros desativados. Para a versão web, usa-se uma instância separada do Chrome com o mesmo proxy.
Como resultado, todas as conexões e requisições DNS passam por um único VPS, e o endereço IP externo não muda ao alternar entre clientes.
O autor também compartilhou uma lista de domínios que devem ser bloqueados via hosts.
Para cada domínio, é preciso adicionar duas entradas: uma para IPv4 e outra para IPv6. Ambas devem apontar para o endereço local.
São bloqueados os seguintes domínios e subdomínios:
- anthropic.com: www, api, console, auth, oauth, a-api, a-cdn, api-staging, statsig, mcp-proxy, mcp-proxy-staging, docs, support, status, portal, api-pr-preview.
- claude.ai: www, api, assets, preview, downloads.
- claude.com: www, api, code, platform, releases, docs, status, support, mcp, além de gcal.mcp, gmail.mcp, slack.mcp e microsoft365.mcp.
O segundo passo é configurar o proxy no Claude Code pelo settings.json.
Na seção env, é necessário especificar as variáveis HTTP_PROXY, HTTPS_PROXY e ALL_PROXY em maiúsculas e minúsculas, além de CLAUDE_CODE_HTTP_PROXY, CLAUDE_CODE_HTTPS_PROXY e grpc_proxy.
Em todos os casos, usa-se o endereço interno do VPS no Tailscale com porta e protocolo http. Mesmo para HTTPS_PROXY, é preciso indicar http, porque as requisições HTTPS são transmitidas por um túnel CONNECT.
Em NO_PROXY e no_proxy, devem permanecer apenas o endereço loopback local e localhost.
O autor dedicou atenção especial à prevenção de vazamento do endereço IP real. Segundo ele, após a descompilação do Claude Code 2.1.309, verificou-se que alguns canais de envio de dados podem potencialmente revelar o IP verdadeiro.
Por isso, ele recomenda definir o valor 1 para as seguintes variáveis:
CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICDISABLE_TELEMETRYDISABLE_ERROR_REPORTINGDISABLE_GROWTHBOOKDO_NOT_TRACK
Dessa forma, o autor tenta direcionar todo o tráfego do Claude Code por um único VPS e evitar conexões diretas. Ainda assim, essa configuração não garante a ausência de vazamentos de IP ou de verificações KYC.
Por que isso importa
AnáliseO caso mostra como usuários tentam controlar IP e metadados ao usar serviços de IA, mas essas configurações não garantem a ausência de verificações KYC ou vazamentos.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Comunidade comenta banimentos da Anthropic na última semana
Comentários mencionam usuários relatando contas banidas pela Anthropic durante a última semana, sem detalhes.
Serviço avalia risco de banimento pela Anthropic
Desenvolvedores chineses criaram um serviço que analisa o endereço IP, país, provedor, tipo de conexão e vazamentos de DNS e WebRTC, atribuindo uma pontuação de confiança de 0 a 100 para acessos ligados à Anthropic.
Controle do Computador por IA (Computer Use)
Tecnologia da Anthropic (apresentada nos modelos Claude 3.5 Sonnet) que permite à rede neural controlar o sistema operacional como um ser humano: tirar capturas de tela, analisar coordenadas de janelas, mover o cursor do mouse, clicar em botões e inserir texto sem o uso de APIs específicas.
Constitutional AI (RLAIF)
An alignment method developed by Anthropic (the creators of Claude). Instead of relying on millions of hours of human labor, the model critiques and revises its own responses based on a clear set of ethical principles (the \"Constitution\").