Atakujący wykorzystują podatność SSHole w Alpine Linux do dodawania własnych kluczy SSH
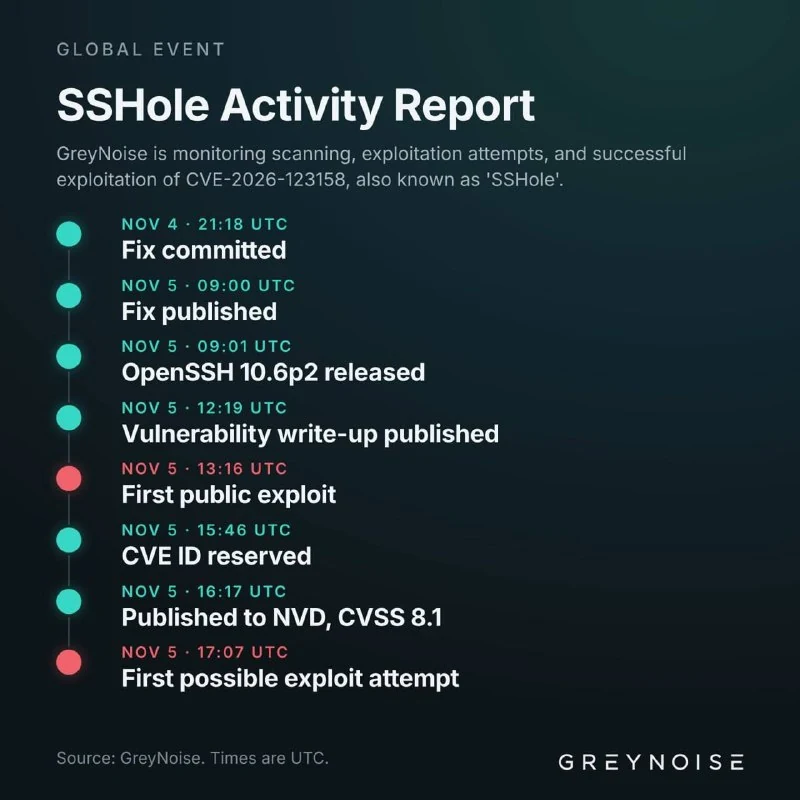
Atakujący wykorzystują podatność SSHole w Alpine Linux, aby uzyskiwać dostęp do serwerów bez hasła i dodawać własne klucze SSH użytkownikom root oraz alpine.
Atakujący uzyskali dostęp do Alpine Linux i zaczęli dodawać własne klucze SSH dla użytkowników root i alpine.
Podatność SSHole została wykryta kilka dni temu, ale ataki trwają. Pozwala ona wdzierającym się na serwery bez wprowadzania hasła.
Eksperci zaobserwowali ataki na serwerze pułapki i wskazali cztery warunki, które mogą narazić system:
- Zainstalowano pakiet
openssh-serverbez PAM alboopenssh-server-pamz parametremUsePAM no. - Zezwolono na logowanie hasłem:
PasswordAuthentication yes— domyślna wartość OpenSSH. - Istnieje konto z
*w polu hasła. Dotyczy torootw bazowym obrazie, użytkowników logujących się tylko kluczem oraz użytkownikaalpinew obrazach cloudtiny-cloud. - Przynajmniej jedno lokalne konto używa skrótu hasła `$5Atakujący uzyskali dostęp do Alpine Linux i zaczęli dodawać własne klucze SSH dla użytkowników root i alpine.
Podatność SSHole została wykryta kilka dni temu, ale ataki trwają. Pozwala ona wdzierającym się na serwery bez wprowadzania hasła.
Eksperci zaobserwowali ataki na serwerze pułapki i wskazali cztery warunki, które mogą narazić system:
- Zainstalowano pakiet
openssh-serverbez PAM alboopenssh-server-pamz parametremUsePAM no. - Zezwolono na logowanie hasłem:
PasswordAuthentication yes— domyślna wartość OpenSSH. - Istnieje konto z
*w polu hasła. Dotyczy torootw bazowym obrazie, użytkowników logujących się tylko kluczem oraz użytkownikaalpinew obrazach cloudtiny-cloud. - Przynajmniej jedno lokalne konto używa skrótu hasła lub `$6Atakujący uzyskali dostęp do Alpine Linux i zaczęli dodawać własne klucze SSH dla użytkowników root i alpine.
Podatność SSHole została wykryta kilka dni temu, ale ataki trwają. Pozwala ona wdzierającym się na serwery bez wprowadzania hasła.
Eksperci zaobserwowali ataki na serwerze pułapki i wskazali cztery warunki, które mogą narazić system:
- Zainstalowano pakiet
openssh-serverbez PAM alboopenssh-server-pamz parametremUsePAM no. - Zezwolono na logowanie hasłem:
PasswordAuthentication yes— domyślna wartość OpenSSH. - Istnieje konto z
*w polu hasła. Dotyczy torootw bazowym obrazie, użytkowników logujących się tylko kluczem oraz użytkownikaalpinew obrazach cloudtiny-cloud. - Przynajmniej jedno lokalne konto używa skrótu hasła `$5Atakujący uzyskali dostęp do Alpine Linux i zaczęli dodawać własne klucze SSH dla użytkowników root i alpine.
Podatność SSHole została wykryta kilka dni temu, ale ataki trwają. Pozwala ona wdzierającym się na serwery bez wprowadzania hasła.
Eksperci zaobserwowali ataki na serwerze pułapki i wskazali cztery warunki, które mogą narazić system:
- Zainstalowano pakiet
openssh-serverbez PAM alboopenssh-server-pamz parametremUsePAM no. - Zezwolono na logowanie hasłem:
PasswordAuthentication yes— domyślna wartość OpenSSH. - Istnieje konto z
*w polu hasła. Dotyczy torootw bazowym obrazie, użytkowników logujących się tylko kluczem oraz użytkownikaalpinew obrazach cloudtiny-cloud. - Przynajmniej jedno lokalne konto używa skrótu hasła §§TOK_9§§ lub `$6Atakujący uzyskali dostęp do Alpine Linux i zaczęli dodawać własne klucze SSH dla użytkowników root i alpine.
Podatność SSHole została wykryta kilka dni temu, ale ataki trwają. Pozwala ona wdzierającym się na serwery bez wprowadzania hasła.
Eksperci zaobserwowali ataki na serwerze pułapki i wskazali cztery warunki, które mogą narazić system:
- Zainstalowano pakiet
openssh-serverbez PAM alboopenssh-server-pamz parametremUsePAM no. - Zezwolono na logowanie hasłem:
PasswordAuthentication yes— domyślna wartość OpenSSH. - Istnieje konto z
*w polu hasła. Dotyczy torootw bazowym obrazie, użytkowników logujących się tylko kluczem oraz użytkownikaalpinew obrazach cloudtiny-cloud. - Przynajmniej jedno lokalne konto używa skrótu hasła lub .
Jeśli spełniony jest choćby jeden z tych warunków, system może być podatny na atak.
Dlaczego to ważne
AnalizaTo ważne, ponieważ typowe konfiguracje OpenSSH mogą umożliwić przejęcie serwera bez hasła i utrwalenie dostępu przez atakujących.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Blueprint wzmocnienia VPS produkcyjnego: Od zera do twierdzy (UFW, Fail2ban, SSH)
Kompleksowa ochrona serwera Linux przed atakami brute-force, wyłączenie logowania hasłem przez SSH oraz konfiguracja zapory UFW i narzędzia Fail2ban.
Konfiguracja VPS Hetzner
Od pustego serwera do bezpiecznej maszyny gotowej na produkcję. Wybierz sposób konfiguracji swojego serwera.
Klucze SSH (Kryptograficzne klucze SSH)
Asymetryczna para kluczy kryptograficznych (publiczny i prywatny), wykorzystywana przez protokół Secure Shell (SSH) do uwierzytelniania bez przesyłania sekretów przez niezabezpieczoną sieć.
Hardenowanie VPS (Bezpieczeństwo i konfiguracja Linux VPS)
Systemowy proces konfiguracji oraz redukcji powierzchni ataku (Attack Surface Reduction) systemu operacyjnego Linux na serwerze wirtualnym poprzez ograniczenie uprawnień, izolację kryptograficzną oraz audyt sieciowy.