Atacantes exploram vulnerabilidade SSHole no Alpine Linux para adicionar suas próprias chaves SSH
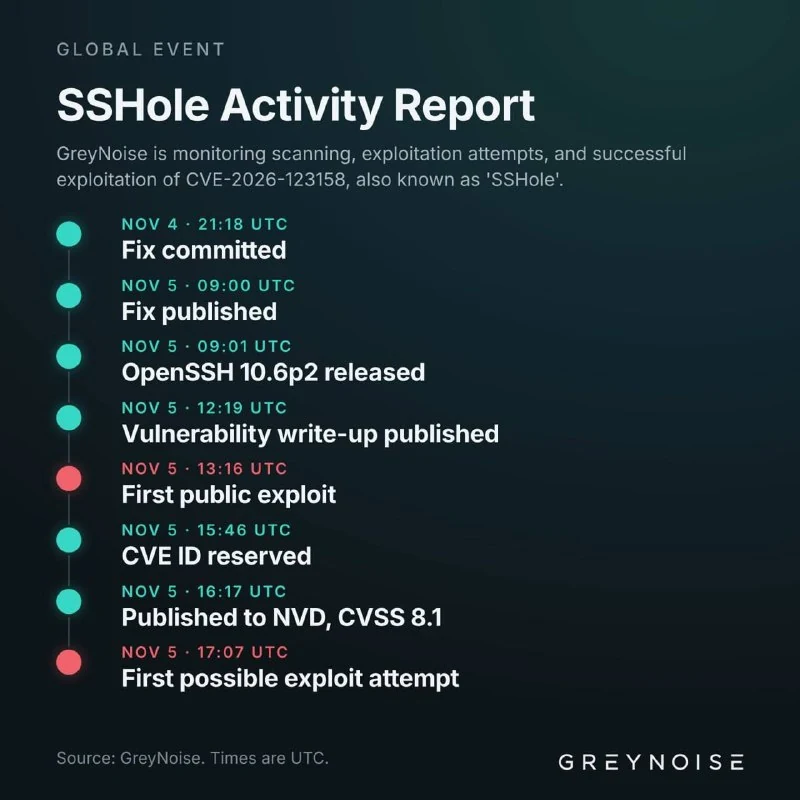
Atacantes estão explorando uma vulnerabilidade SSHole no Alpine Linux para acessar servidores sem senha e adicionar suas próprias chaves SSH aos usuários root e alpine.
Atacantes obtiveram acesso ao Alpine Linux e começaram a adicionar suas próprias chaves SSH para os usuários root e alpine.
A vulnerabilidade SSHole foi descoberta há alguns dias, mas os ataques continuam. Ela permite que invasores acessem servidores sem inserir senha.
Especialistas observaram os ataques em um servidor honeypot e listaram quatro condições que podem colocar um sistema em risco:
- O pacote
openssh-serverestá instalado sem PAM, ouopenssh-server-pamestá configurado comUsePAM no. - O login por senha está habilitado:
PasswordAuthentication yes, valor padrão do OpenSSH. - Existe uma conta com
*no campo de senha. Isso afetarootna imagem base, usuários autenticados apenas por chave e o usuárioalpineem imagens cloudtiny-cloud. - Pelo menos uma conta local usa um hash de senha `$5Atacantes obtiveram acesso ao Alpine Linux e começaram a adicionar suas próprias chaves SSH para os usuários root e alpine.
A vulnerabilidade SSHole foi descoberta há alguns dias, mas os ataques continuam. Ela permite que invasores acessem servidores sem inserir senha.
Especialistas observaram os ataques em um servidor honeypot e listaram quatro condições que podem colocar um sistema em risco:
- O pacote
openssh-serverestá instalado sem PAM, ouopenssh-server-pamestá configurado comUsePAM no. - O login por senha está habilitado:
PasswordAuthentication yes, valor padrão do OpenSSH. - Existe uma conta com
*no campo de senha. Isso afetarootna imagem base, usuários autenticados apenas por chave e o usuárioalpineem imagens cloudtiny-cloud. - Pelo menos uma conta local usa um hash de senha ou `$6Atacantes obtiveram acesso ao Alpine Linux e começaram a adicionar suas próprias chaves SSH para os usuários root e alpine.
A vulnerabilidade SSHole foi descoberta há alguns dias, mas os ataques continuam. Ela permite que invasores acessem servidores sem inserir senha.
Especialistas observaram os ataques em um servidor honeypot e listaram quatro condições que podem colocar um sistema em risco:
- O pacote
openssh-serverestá instalado sem PAM, ouopenssh-server-pamestá configurado comUsePAM no. - O login por senha está habilitado:
PasswordAuthentication yes, valor padrão do OpenSSH. - Existe uma conta com
*no campo de senha. Isso afetarootna imagem base, usuários autenticados apenas por chave e o usuárioalpineem imagens cloudtiny-cloud. - Pelo menos uma conta local usa um hash de senha `$5Atacantes obtiveram acesso ao Alpine Linux e começaram a adicionar suas próprias chaves SSH para os usuários root e alpine.
A vulnerabilidade SSHole foi descoberta há alguns dias, mas os ataques continuam. Ela permite que invasores acessem servidores sem inserir senha.
Especialistas observaram os ataques em um servidor honeypot e listaram quatro condições que podem colocar um sistema em risco:
- O pacote
openssh-serverestá instalado sem PAM, ouopenssh-server-pamestá configurado comUsePAM no. - O login por senha está habilitado:
PasswordAuthentication yes, valor padrão do OpenSSH. - Existe uma conta com
*no campo de senha. Isso afetarootna imagem base, usuários autenticados apenas por chave e o usuárioalpineem imagens cloudtiny-cloud. - Pelo menos uma conta local usa um hash de senha §§TOK_9§§ ou `$6Atacantes obtiveram acesso ao Alpine Linux e começaram a adicionar suas próprias chaves SSH para os usuários root e alpine.
A vulnerabilidade SSHole foi descoberta há alguns dias, mas os ataques continuam. Ela permite que invasores acessem servidores sem inserir senha.
Especialistas observaram os ataques em um servidor honeypot e listaram quatro condições que podem colocar um sistema em risco:
- O pacote
openssh-serverestá instalado sem PAM, ouopenssh-server-pamestá configurado comUsePAM no. - O login por senha está habilitado:
PasswordAuthentication yes, valor padrão do OpenSSH. - Existe uma conta com
*no campo de senha. Isso afetarootna imagem base, usuários autenticados apenas por chave e o usuárioalpineem imagens cloudtiny-cloud. - Pelo menos uma conta local usa um hash de senha ou .
Se pelo menos uma dessas condições for atendida, o sistema pode ser vulnerável ao ataque.
Por que isso importa
AnáliseIsso é importante porque configurações comuns do OpenSSH podem permitir comprometimento sem senha e acesso persistente a servidores.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Blueprint de Hardening para VPS em Produção: Do Zero à Fortaleza (UFW, Fail2ban, SSH)
Proteção abrangente para servidores Linux contra ataques de força bruta, desativação de autenticação por senha no SSH e configuração do firewall UFW e do Fail2ban.
Chaves SSH (Chaves criptográficas SSH)
Par de chaves criptográficas assimétricas (pública e privada) utilizado pelo protocolo Secure Shell (SSH) para autenticação sem a transmissão de segredos através de uma rede não segura.
Configuração de VPS Hetzner
Do servidor vazio a uma máquina pronta para produção e segura. Escolha como deseja configurar o seu servidor.
Hardening de VPS (Segurança e Hardening de Linux VPS)
Processo sistêmico de configuração e redução da superfície de ataque (Attack Surface Reduction) do sistema operacional Linux em um servidor virtual, através da restrição de privilégios, isolamento criptográfico e auditoria de rede.