Хакеры используют уязвимость SSHole в Alpine Linux для добавления SSH-ключей
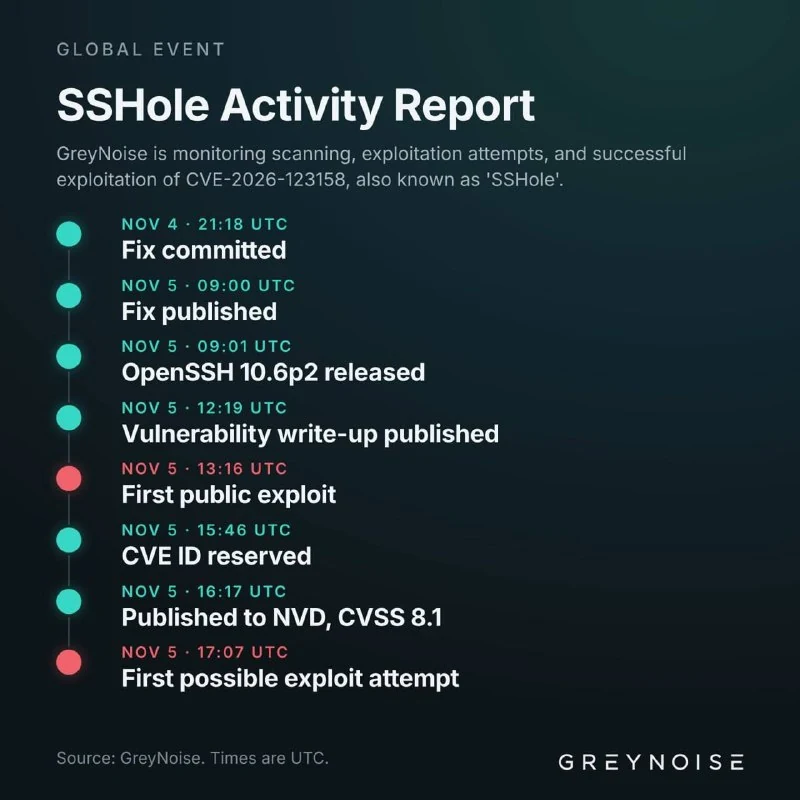
Злоумышленники эксплуатируют уязвимость SSHole в Alpine Linux, чтобы получать доступ к серверам и добавлять свои SSH-ключи пользователям root и alpine.
Хакеры получили доступ к Alpine Linux и начали добавлять собственные SSH-ключи пользователям root и alpine.
Уязвимость SSHole обнаружили несколько дней назад, однако атаки продолжаются. Из-за неё злоумышленники могут проникать на серверы без ввода пароля.
Эксперты обнаружили атаки на сервере-ловушке и назвали четыре условия, при которых система может оказаться под угрозой:
- Установлен пакет
openssh-server, собранный без PAM, либоopenssh-server-pamс параметромUsePAM no. - Разрешён вход по паролю:
PasswordAuthentication yes— это стандартное значение OpenSSH. - Существует учётная запись со
*в поле пароля. Это касается root в базовом образе, пользователей с авторизацией только по ключам и пользователя alpine в облачных образах tiny-cloud. - Хотя бы у одной локальной учётной записи используется хеш пароля `$5Хакеры получили доступ к Alpine Linux и начали добавлять собственные SSH-ключи пользователям root и alpine.
Уязвимость SSHole обнаружили несколько дней назад, однако атаки продолжаются. Из-за неё злоумышленники могут проникать на серверы без ввода пароля.
Эксперты обнаружили атаки на сервере-ловушке и назвали четыре условия, при которых система может оказаться под угрозой:
- Установлен пакет
openssh-server, собранный без PAM, либоopenssh-server-pamс параметромUsePAM no. - Разрешён вход по паролю:
PasswordAuthentication yes— это стандартное значение OpenSSH. - Существует учётная запись со
*в поле пароля. Это касается root в базовом образе, пользователей с авторизацией только по ключам и пользователя alpine в облачных образах tiny-cloud. - Хотя бы у одной локальной учётной записи используется хеш пароля или `$6Хакеры получили доступ к Alpine Linux и начали добавлять собственные SSH-ключи пользователям root и alpine.
Уязвимость SSHole обнаружили несколько дней назад, однако атаки продолжаются. Из-за неё злоумышленники могут проникать на серверы без ввода пароля.
Эксперты обнаружили атаки на сервере-ловушке и назвали четыре условия, при которых система может оказаться под угрозой:
- Установлен пакет
openssh-server, собранный без PAM, либоopenssh-server-pamс параметромUsePAM no. - Разрешён вход по паролю:
PasswordAuthentication yes— это стандартное значение OpenSSH. - Существует учётная запись со
*в поле пароля. Это касается root в базовом образе, пользователей с авторизацией только по ключам и пользователя alpine в облачных образах tiny-cloud. - Хотя бы у одной локальной учётной записи используется хеш пароля `$5Хакеры получили доступ к Alpine Linux и начали добавлять собственные SSH-ключи пользователям root и alpine.
Уязвимость SSHole обнаружили несколько дней назад, однако атаки продолжаются. Из-за неё злоумышленники могут проникать на серверы без ввода пароля.
Эксперты обнаружили атаки на сервере-ловушке и назвали четыре условия, при которых система может оказаться под угрозой:
- Установлен пакет
openssh-server, собранный без PAM, либоopenssh-server-pamс параметромUsePAM no. - Разрешён вход по паролю:
PasswordAuthentication yes— это стандартное значение OpenSSH. - Существует учётная запись со
*в поле пароля. Это касается root в базовом образе, пользователей с авторизацией только по ключам и пользователя alpine в облачных образах tiny-cloud. - Хотя бы у одной локальной учётной записи используется хеш пароля §§TOK_6§§ или `$6Хакеры получили доступ к Alpine Linux и начали добавлять собственные SSH-ключи пользователям root и alpine.
Уязвимость SSHole обнаружили несколько дней назад, однако атаки продолжаются. Из-за неё злоумышленники могут проникать на серверы без ввода пароля.
Эксперты обнаружили атаки на сервере-ловушке и назвали четыре условия, при которых система может оказаться под угрозой:
- Установлен пакет
openssh-server, собранный без PAM, либоopenssh-server-pamс параметромUsePAM no. - Разрешён вход по паролю:
PasswordAuthentication yes— это стандартное значение OpenSSH. - Существует учётная запись со
*в поле пароля. Это касается root в базовом образе, пользователей с авторизацией только по ключам и пользователя alpine в облачных образах tiny-cloud. - Хотя бы у одной локальной учётной записи используется хеш пароля или .
Если выполняется хотя бы одно из этих условий, система может быть уязвима для атаки.
Почему это важно
АналитикаПроблема затрагивает стандартные конфигурации OpenSSH и может приводить к компрометации серверов без ввода пароля.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Production VPS Hardening Blueprint: От нуля до крепости (UFW, Fail2ban, SSH)
Комплексная защита Linux сервера от brute-force атак, отключение паролей в SSH, настройка фаервола UFW и Fail2ban.
Настройка Hetzner VPS
От пустого сервера до защищенной production-ready машины. Выберите, как вы хотите настроить свой сервер.
SSH Keys (Криптографические SSH-ключи)
Асимметричная пара криптографических ключей (публичный и приватный), используемая протоколом Secure Shell (SSH) для аутентификации без передачи секретов через незащищенную сеть.
VPS Hardening (Укрепление и безопасность Linux VPS)
Системный процесс конфигурации и уменьшения площади атаки (Attack Surface Reduction) операционной системы Linux на виртуальном сервере через ограничение привилегий, криптографическую изоляцию и сетевой аудит.