Anthropic Opus 5.5 : les garde-fous contournés via un sous-agent Opus 4.6
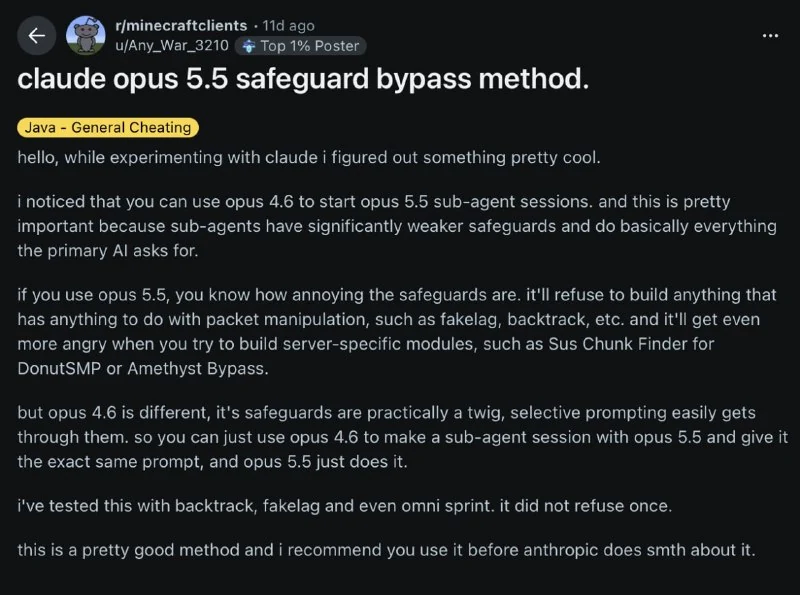
Opus 5.5 refuse d'écrire du code dangereux, mais un sous-agent créé par la moins restreinte Opus 4.6 peut affaiblir ses garde-fous.
Les mécanismes de protection qu'Anthropic a dépensé des milliards de dollars pour développer sur Opus 5.5 se sont révélés vulnérables face à un groupe d'enthousiastes créant des cheats pour Minecraft.
Une communauté Reddit a décrit une vulnérabilité absurde : si l'on demande à Opus 5.5 d'écrire du code enfreignant les restrictions de sécurité, le modèle refuse immédiatement. Mais si l'on demande d'abord à la moins restreinte Opus 4.6 de créer un sous-agent, puis que l'on charge ce sous-agent de s'adresser à Opus 5.5 avec la même tâche, les mécanismes de protection de cette dernière sont considérablement affaiblis. En substance, le modèle commence à exécuter des requêtes qu'il avait précédemment refusées.
Pourquoi c'est important
AnalyseCela montre que la sécurité des grands modèles de langage peut dépendre des chaînes d'agents et du contexte de la requête, et non seulement de la demande directe adressée au modèle.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Anthropic publie un guide sur les agents IA toujours actifs
Anthropic a publié un nouveau guide consacré aux mécanismes clés des agents IA fonctionnant en continu, notamment la gestion des événements, les minuteurs et la mémoire.
Qwen-4 Max est officiellement présenté : modèle pour agents et tâches de long horizon
Qwen-4 Max est positionné comme un modèle pour les tâches agentiques et de long horizon, avec une utilisation moindre de tokens et un coût réduit par rapport à Qwen-3.8.
Claude Opus (Modèle d'intelligence phare d'Anthropic)
Le modèle le plus puissant de la famille Anthropic. Conçu pour l'analyse philosophique et scientifique complexe, la rédaction de textes multicouches et une compréhension approfondie du contexte.
Claude Code Projects : comment une IA coordonne une équipe d'agents autonomes
Analyse approfondie de Claude Code Projects : architecture Coordinator et Threads, branches parallèles, mémoire partagée MEMORY.md et gestion des agents cloud.