Zhipu veröffentlicht ZCode-Quellcode nach Datenschutzskandal
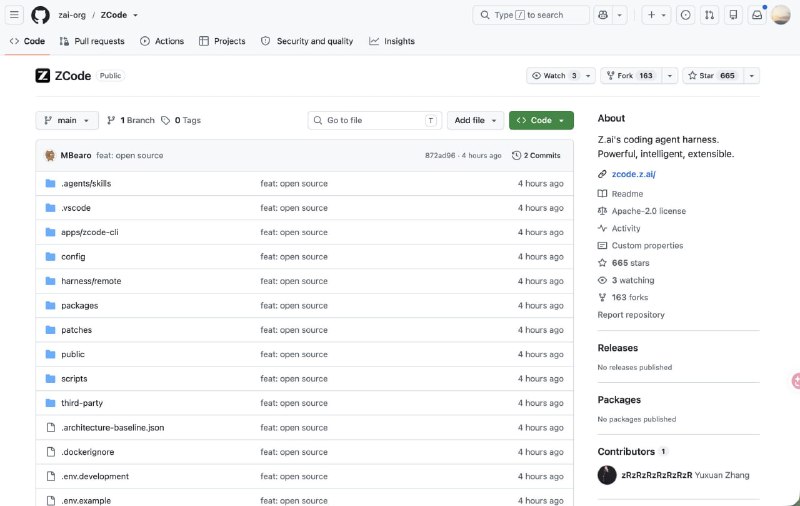
Nach Vorwürfen, Nutzerdaten unbemerkt in die Cloud zu senden, hat das chinesische KI-Labor Zhipu den Quellcode seines Tools ZCode unter der Apache-2.0-Lizenz freigegeben.
Zhipu veröffentlicht ZCode-Quellcode nach Datenschutzskandal
Kürzlich entdeckte ein Forscher, dass der Desktop-Client von ZCode vor der Kommunikation mit dem KI-Modell das gesamte Arbeitsverzeichnis – einschließlich der .git-Historie – paketierte und stillschweigend als Archiv auf Alibaba Cloud hochlud.
Zhipu erklärte, dies sei auf die Funktion "Repo Wiki" zurückzuführen, die das Repository indizierte und standardmäßig aktiviert war. Das Unternehmen entschuldigte sich für den Vorfall und entfernte Repo Wiki vollständig in Version 3.14.0, wobei auch die Hochladen von Workspace-Snapshots deaktiviert wurde.
Nun wurde unter der Apache-2.0-Lizenz der gesamte Code von ZCode veröffentlicht: Dies umfasst den Desktop- und Web-Client, die Agent CLI sowie die Laufzeitumgebung.
Laut Zhipu wurden die hochgeladenen Daten gelöscht und nicht zum Training des Modells verwendet. Das Unternehmen beruft sich zudem auf eine Prüfung durch die China Academy of Information and Communications Technology (CAICT) und NSFOCUS.
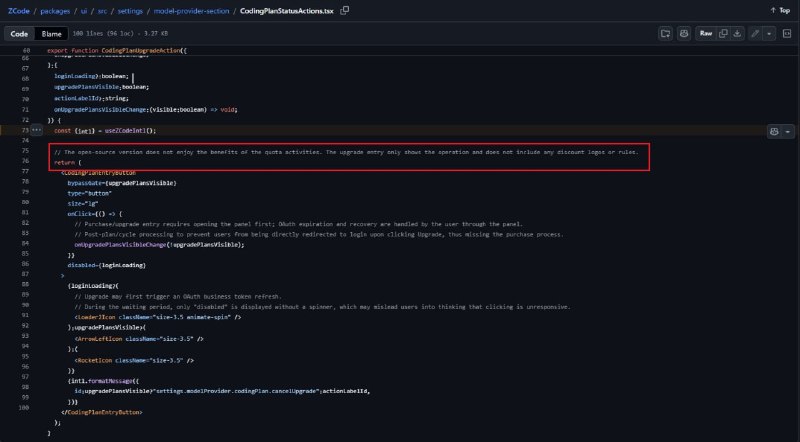
Allerdings unterscheidet sich die Open-Source-Version weiterhin vom offiziellen Client. Einige Bonuslimits und andere Vorteile sind nicht verfügbar, und im Quellcode wird explizit darauf hingewiesen, dass dieser Build nicht an zusätzlichen Quota-Programmen teilnimmt.
Warum das wichtig ist
AnalyseDieser Vorfall unterstreicht die entscheidende Bedeutung von Transparenz bei KI-Coding-Tools und die Risiken automatisierter Projektkontext-Erfassung ohne ausdrückliche Zustimmung der Nutzer.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern