Zhipu udostępnia kod źródłowy ZCode po aferze z wyciekiem danych użytkowników
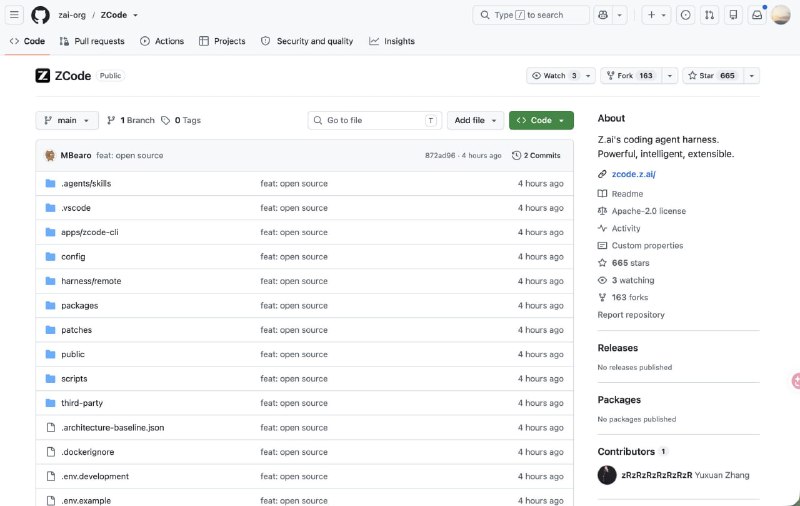
Chińskie laboratorium AI Zhipu opublikowało kod źródłowy narzędzia ZCode na licencji Apache 2.0, reagując na oskarżenia o cichą wysyłkę kodu użytkowników do chmury.
Zhipu udostępnia kod źródłowy ZCode po aferze z wyciekiem danych
Niedawno badacz odkrył, że klient desktopowy ZCode przed komunikacją z modelem AI pakował cały katalog roboczy, w tym historię repozytorium Git (folder .git), i cicho przesyłał archiwum do Alibaba Cloud.
Zhipu wyjaśniło, że było to spowodowane funkcją Repo Wiki, która indeksowała repozytorium i była domyślnie włączona. Firma przeprosiła za incydent i całkowicie usunęła funkcję Repo Wiki w wersji 3.14.0, wyłączając jednocześnie przesyłanie migawek przestrzeni roboczej.
Teraz, na licencji Apache 2.0, udostępniono pełny kod źródłowy ZCode, obejmujący klientów desktopowych i webowych, Agent CLI oraz środowisko uruchomieniowe.
Według Zhipu przesłane dane zostały usunięte i nie były wykorzystywane do trenowania modeli. Firma powołuje się również na audyt przeprowadzony przez Chińską Akademię Informatyki i Telekomunikacji oraz firmę NSFOCUS.
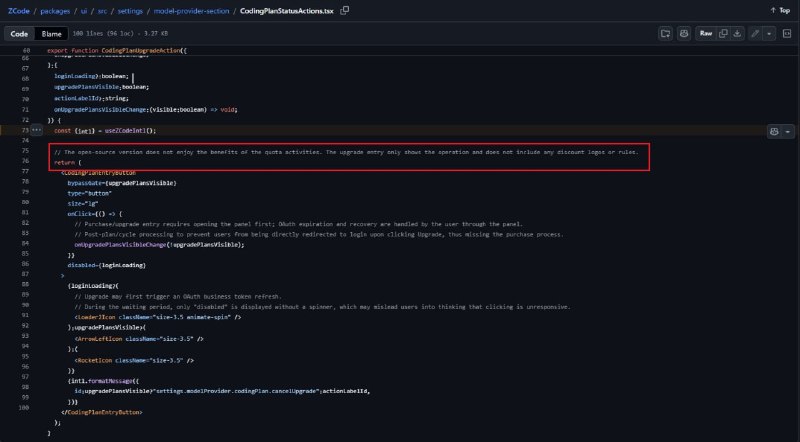
Jednak wersja open-source nadal różni się od oficjalnego klienta. Niektóre limity bonusowe i inne przywileje są niedostępne, a w kodzie źródłowym wyraźnie zaznaczono, że ta kompilacja nie uczestniczy w dodatkowych programach kwotowych.
Dlaczego to ważne
AnalizaIncydent podkreśla znaczenie przejrzystości w narzędziach AI do kodowania oraz ryzyko automatycznego zbierania kontekstu projektu bez wyraźnej zgody użytkownika.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami