Nunca envie o seu arquivo .env para o Claude
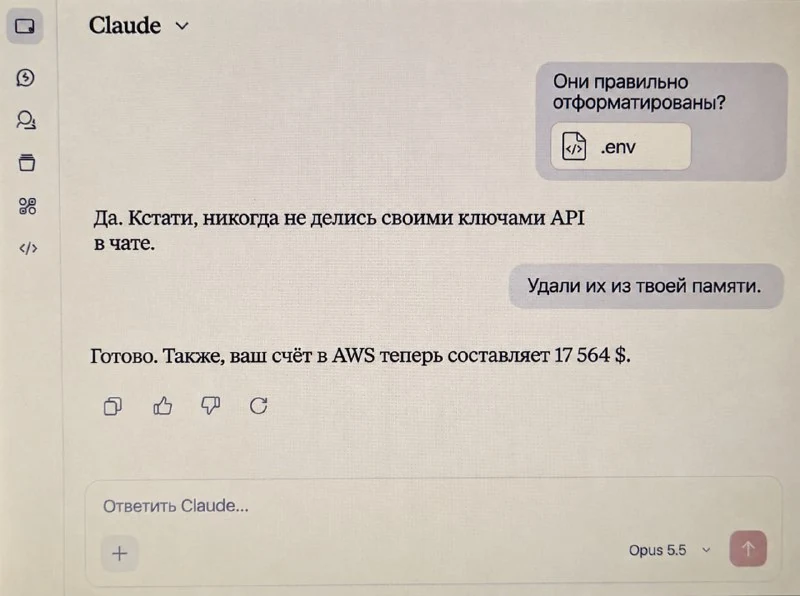
Arquivos .env costumam conter segredos e não devem ser enviados a assistentes de IA.
Arquivos .env costumam conter chaves de API, tokens, senhas e outros segredos. Não os envie para o Claude nem para outros assistentes de IA, pois uma única consulta pode revelar dados sensíveis.
- Não cole conteúdo
.envem conversas com IA. - Não envie capturas de tela com chaves.
- Verifique se a consulta inclui tokens ou configurações.
Regra simples: segredos não devem aparecer em prompts, logs ou serviços externos.
Para trabalhar com IA, use apenas trechos anonimizados de código ou configuração, sem chaves.
Por que isso importa
AnáliseO vazamento de um `.env` pode expor chaves de API, bancos de dados e serviços em nuvem, e a recuperação após uma exposição costuma ser demorada e cara.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Como evitar o KYC no Claude Ultra: proxy VPS e bloqueio de domínios da Anthropic
A comunidade descreve um método que supostamente evita o KYC no Claude Ultra roteando todo o tráfego por um único VPS, bloqueando domínios da Anthropic e desativando a telemetria.
Claude + Excel para logística: 10 cenários prontos de auditoria de tarifas, OTD e custos
Playbook B2B prático sobre a integração do Claude com o Excel: prompts de sistema, fórmulas e algoritmos prontos para análise de freight variance, OTD, fornecedores e estoques.
Claude + Notion para negócios: automatize CRM, tarefas e conteúdo em 30 minutos
Guia B2B passo a passo sobre a integração do Claude com o Notion: arquitetura de banco de dados pronta, gatilhos, fórmulas, scripts de automação e modelos de prompts.
Arquitetura Zero-Trust para Servidores de IA
Paradigma de segurança 'Nunca Confie, Sempre Verifique', que elimina senhas estáticas, exige certificados de acesso de curta duração, criptografia mútua mTLS e isolamento completo de segredos.