Не надсилайте Claude свій файл .env
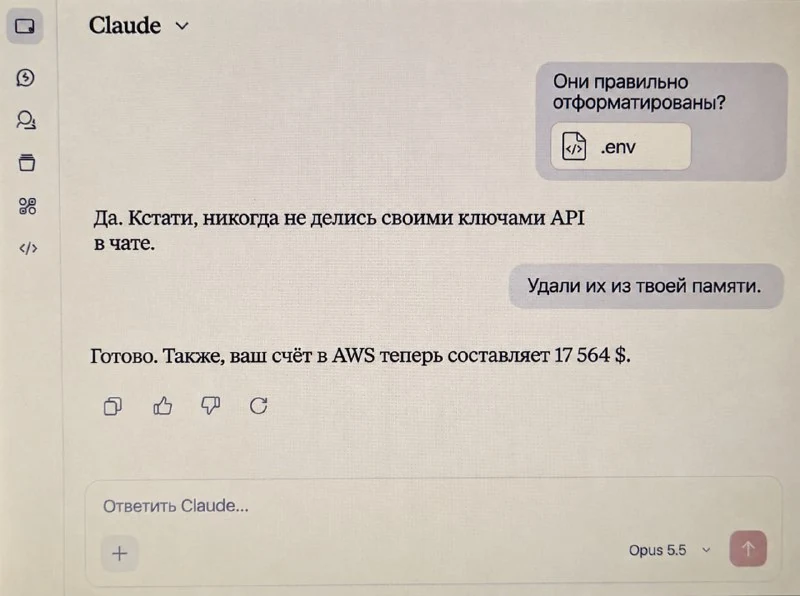
Файли .env часто містять секрети, тому їх не варто передавати ШІ-асистентам.
Файли .env зазвичай містять API-ключі, токени, паролі та інші секрети. Їх не варто передавати Claude чи іншим ШІ-асистентам, бо навіть один запит може розкрити чутливі дані.
- Не вставляйте
.envу діалог із ШІ. - Не надсилайте скріншоти з ключами.
- Перевіряйте, чи містить запит токени або конфігурації.
Правило просте: секрети не повинні потрапляти в промпти, логи чи сторонні сервіси.
Для роботи з ШІ краще використовувати лише знеособлені фрагменти коду або конфігурацій, з яких видалено всі ключі.
Чому це важливо
АналітикаВитік `.env` може відкрити доступ до API-ключів, баз даних і хмарних сервісів, а відновлення після компрометації часто потребує часу й коштів.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Як уникнути KYC у Claude Ultra: проксі через VPS і блокування доменів Anthropic
У спільноті описали метод, який нібито дозволяє уникнути KYC у Claude Ultra: весь трафік через один VPS, блокування доменів Anthropic і вимкнення телеметрії.
Claude + Excel для логіста: 10 готових сценаріїв аудиту тарифів, OTD та витрат
Практичний B2B-плейбук щодо інтеграції Claude та Excel: готові системні промпти, формули та алгоритми аналізу freight variance, OTD, постачальників і запасів.
Claude + Notion для бізнесу: автоматизація CRM, задач та контенту за 30 хвилин
Покроковий B2B-гайд щодо інтеграції Claude та Notion: готова архітектура баз даних, тригери, формули, скрипти автоматизації та шаблони промптів.
Agent Identity & DID (Decentralized Identifiers)
Криптографічні стандарти (DIDs, Verifiable Credentials, mTLS), що забезпечують автономним ШІ-агентам юридично та технічно визнану ідентичність, право підпису та аудит дій.