Nigdy nie wysyłaj pliku .env do Claude
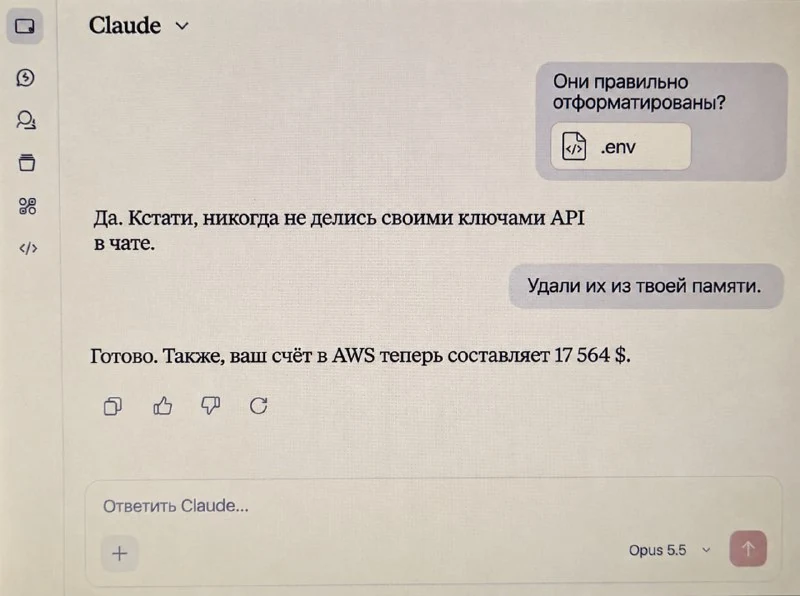
Pliki .env często zawierają sekrety, dlatego nie należy wysyłać ich do asystentów AI.
Pliki .env często zawierają klucze API, tokeny, hasła i inne sekrety. Nie wysyłaj ich do Claude ani do innych asystentów AI, ponieważ nawet jedno zapytanie może ujawnić wrażliwe dane.
- Nie wklejaj zawartości
.envdo rozmów z AI. - Nie wysyłaj zrzutów ekranu z kluczami.
- Sprawdzaj, czy zapytanie zawiera tokeny lub konfiguracje.
Prosta zasada: sekrety nie powinny trafiać do promptów, logów ani zewnętrznych serwisów.
Do pracy z AI używaj wyłącznie zanonimizowanych fragmentów kodu lub konfiguracji, bez kluczy.
Dlaczego to ważne
AnalizaWyciek pliku `.env` może narazić klucze API, bazy danych i usługi w chmurze, a naprawa po kompromitacji często wymaga czasu i pieniędzy.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Jak ominąć KYC w Claude Ultra: proxy VPS i blokowanie domen Anthropic
Społeczność opisuje metodę, która rzekomo pozwala ominąć KYC w Claude Ultra przez kierowanie całego ruchu przez jeden VPS, blokowanie domen Anthropic i wyłączanie telemetrii.
Claude + Excel dla logistyka: 10 gotowych scenariuszy audytu taryf, OTD i kosztów
Praktyczny playbook B2B dotyczący integracji Claude z Excelem: gotowe prompty systemowe, formuły oraz algorytmy analizy freight variance, OTD, dostawców i zapasów.
Claude + Notion dla biznesu: automatyzacja CRM, zadań i treści w 30 minut
Przewodnik krok po kroku dla B2B dotyczący integracji Claude i Notion: gotowa architektura baz danych, wyzwalacze, formuły, skrypty automatyzacji oraz szablony promptów.
Tożsamość agenta i DID (zdecentralizowane identyfikatory)
Standardy kryptograficzne (DID, weryfikowalne poświadczenia, mTLS), które zapewniają autonomicznym agentom AI prawnie i technicznie uznaną tożsamość, prawo do podpisywania oraz audyt działań.