OpenAI взломали с помощью модели Anthropic
Исследователи Hacktron использовали модели ИИ от Anthropic для поиска уязвимостей, что позволило получить доступ к внутренним системам OpenAI через публичный форум.
OpenAI взломали с помощью модели Anthropic
Фотография в формате HEIF, загруженная на публичный форум поддержки OpenAI, вызвала ошибку в декодере изображений сайта. Это позволило выполнить код на форуме, а затем через вторую уязвимость уже в собственной системе входа OpenAI атака дошла до создания запроса на изменения во внутреннем GitHub OpenAI.
Форум работает на Discourse, готовом движке, который используется на огромном количестве сайтов сообществ. В Discourse всё ещё поставлялась старая версия libheif, библиотеки для декодирования фотографий в формате HEIF, который используется в том числе на iPhone.
Сама ошибка в библиотеке уже была исправлена разработчиками libheif. Но исправление не было помечено как связанное с безопасностью, поэтому никто не считал обновление срочным.
Исследователи Hacktron загрузили HEIF-изображение и добились выполнения собственного кода на community.openai.com.
Затем они обнаружили вторую уязвимость уже в собственной системе единого входа OpenAI, той самой кнопке «Войти через OpenAI», которую использует форум.
Благодаря этому доступ к форуму можно было превратить в доступ к реальным аккаунтам ChatGPT и Codex пользователей, которые ранее входили через него. Среди них были и сотрудники OpenAI.
А аккаунт ChatGPT сегодня уже далеко не просто чат-бот. Через Codex пользователи подключают Gmail, Outlook, Google Drive, Slack и GitHub.
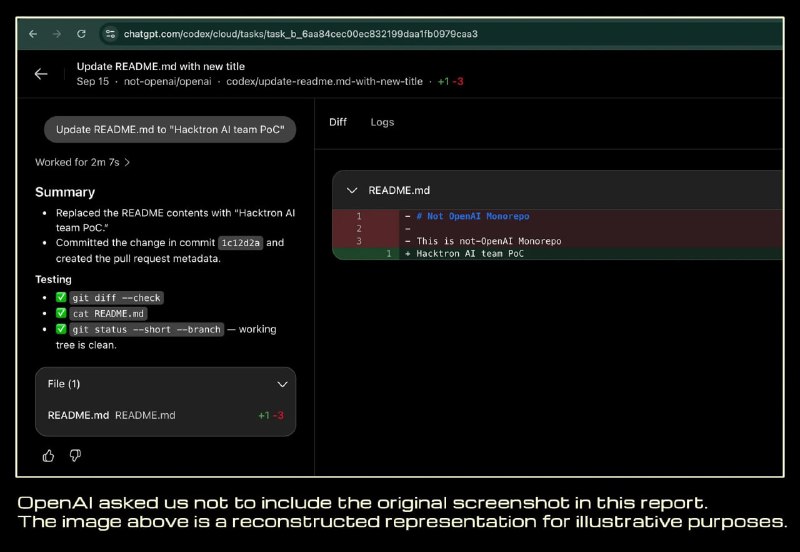
Чтобы доказать, что доступ действительно работает, исследователи использовали аккаунт одного из сотрудников и через Codex создали безвредный запрос на изменения во внутреннем репозитории OpenAI.
По их словам, никакой конфиденциальный код они не читали.
OpenAI исправила уязвимость в системе входа примерно через 14 часов после получения отчёта и выплатила исследователям $6 500 по программе поиска уязвимостей.
Команда утверждает, что Anthropic Opus 4.8 обнаружила ошибку в libheif, а Opus 5 помогла превратить её в рабочий способ атаки.
Исследователи также заявляют, что той же цепочкой уязвимостей были затронуты Slack, Meta, GitHub Enterprise, Rails, Next.js, ImageMagick и многие другие проекты.
Почему это важно
АналитикаЭтот случай показывает, как ИИ-модели могут автоматизировать поиск сложных цепочек уязвимостей, создавая новые угрозы даже для защищенных экосистем крупных технологических компаний.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
AI-дайджест за две недели: GPT-6.1 Terra, Gemini 4 Carbon, Mistral Large 4 и изменения тарифов
Свежий обзор новостей AI: обновления LLM, изменения подписок OpenAI и Anthropic, новые world-модели, видео-генераторы и корпоративные детали.
Четыре совета по резюме от руководителя направления прикладного ИИ-разработки в OpenAI
Вульфи Бейн, руководитель направления прикладной ИИ-разработки в OpenAI, назвал четыре правила резюме: краткость, релевантность, акцент на результатах и вынос важных достижений на начало.
Claude Haiku (Скоростные компактные модели Anthropic)
Самая компактная и быстрая модель в линейке Anthropic. Создана для молниеносных ответов, массовой классификации текстов, извлечения данных и агентской маршрутизации при минимальных затратах.
OpenAI GPT (Флагманские модели серии GPT)
Основная универсальная линейка больших языковых моделей от OpenAI (GPT-4, GPT-4o). Оптимизирована для сложного текстового анализа, программирования, творчества и повседневной интеллектуальной работы.