Faille de données à Berlin : 5,7 To d'informations sensibles exposées sur le dark web
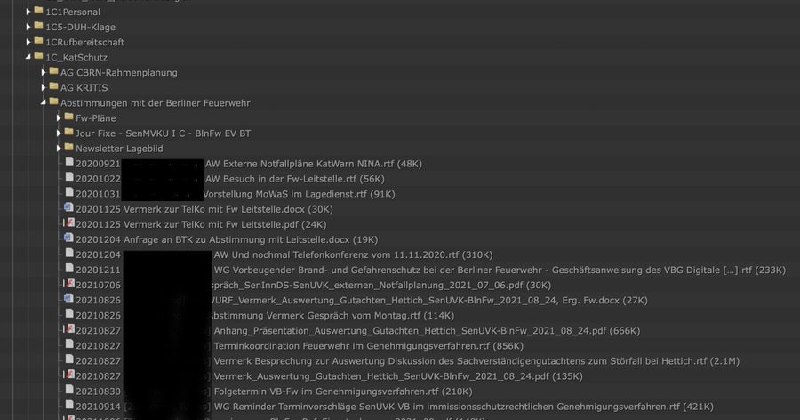
Une fuite massive de 5,7 téraoctets de données confidentielles issues de Berlin est désormais accessible sur le dark web. Cette exposition critique soulève des inquiétudes majeures quant à la sécurité des informations personnelles et institutionnelles.
En Allemagne, une faille de sécurité majeure a permis l'exfiltration de 5,7 téraoctets de données provenant de Berlin, rendant ces informations librement accessibles sur le dark web.
Le volume compromis inclut des données du personnel, des coordonnées personnelles, des dossiers individuels d'employés, des informations relatives aux employés en situation de handicap sévère, ainsi que d'innombrables fichiers confidentiels. On y trouve également des documents liés à la défense, de la documentation de construction, des notes et protocoles détaillant les vulnérabilités et identités, ou encore des instructions pour les communications sécurisées... et bien plus encore.
La portée de cette fuite s'étend désormais à d'autres villes, où des matériaux contenant des meilleures pratiques avaient été soigneusement archivés.
L'aspect le plus absurde réside dans l'évaluation actuelle des experts en sécurité, qui qualifient le risque de « modéré ». Leur argumentaire repose sur l'idée que les criminels devraient d'abord trier manuellement cet amas colossal de données avant de pouvoir causer un préjudice réel.
C'est une situation qu'on ne pourrait même pas inventer. Il semble que ces experts n'aient jamais entendu parler de l'intelligence artificielle, capable de traiter et d'analyser de tels volumes instantanément.
Pourquoi c'est important
AnalyseCette violation met en lumière des lacunes critiques dans la gestion des informations sensibles et démontre l'inadéquation des évaluations de risques traditionnelles face aux capacités modernes de traitement automatisé. Elle impose une révision urgente des protocoles de protection des données.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Fuite de données via les chatbots (Data Leakage)
Risque de compromission des secrets d'entreprise, des mots de passe et des données personnelles sensibles en raison de leur transmission involontaire à des chatbots cloud publics (ChatGPT, Claude, Copilot). Comment sécuriser les comptes et désactiver l'entraînement des modèles sur vos requêtes.
IA locale autonome et confidentialité des données
Pratique consistant à exécuter des modèles d'apprentissage automatique entièrement sur votre propre matériel physique, sans connexion Internet (IA Air-Gapped). Garantit une protection à 100 % contre la fuite de secrets commerciaux, les violations des données personnelles (RGPD/HIPAA) et les défaillances des fournisseurs cloud.
Partie II. Travailler avec Codex : optimisation, sécurité et équipe
Codex n'est pas un simple outil d'auto-complétion de code dans un chat, mais un véritable agent d'ingénierie : il lit le dépôt, planifie les modifications, édite les fichiers, exécute les tests, vérifie ses propres diffs et sait travailler...
Comment sécuriser un agent : règles d'arrêt, validation humaine et sandbox
Un agent en production est un processus capable d'écrire des fichiers, d'effectuer des appels API, de modifier des données et de consommer des tokens de manière autonome, sans pause ni intervention humaine à chaque étape.