Atacantes explotan la vulnerabilidad SSHole en Alpine Linux para añadir claves SSH propias
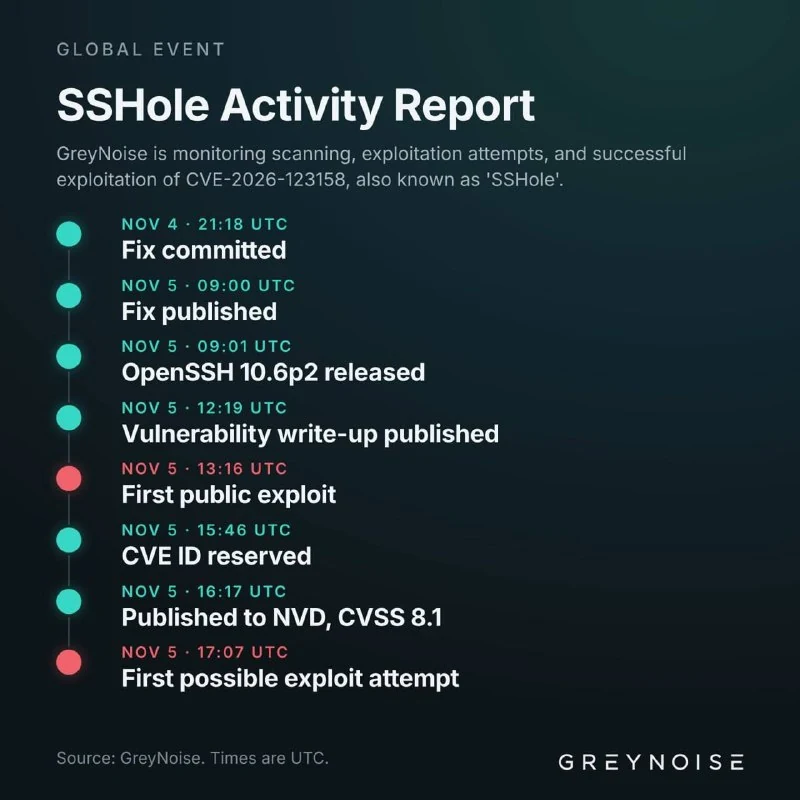
Los atacantes están aprovechando una vulnerabilidad SSHole en Alpine Linux para acceder a servidores sin contraseña y añadir sus propias claves SSH a los usuarios root y alpine.
Los atacantes han obtenido acceso a Alpine Linux y han comenzado a añadir sus propias claves SSH para los usuarios root y alpine.
La vulnerabilidad SSHole fue detectada hace varios días, pero los ataques continúan. Permite a los intrusos acceder a servidores sin introducir una contraseña.
Los expertos observaron los ataques en un servidor trampa y señalaron cuatro condiciones que pueden poner en riesgo un sistema:
- Está instalado el paquete
openssh-servercompilado sin PAM, oopenssh-server-pamcon el parámetroUsePAM no. - Está habilitado el inicio de sesión por contraseña:
PasswordAuthentication yes, el valor predeterminado de OpenSSH. - Existe una cuenta con
*en el campo de contraseña. Esto afecta arooten la imagen base, a usuarios con autenticación solo por clave y al usuarioalpineen imágenes cloudtiny-cloud. - Al menos una cuenta local utiliza un hash de contraseña `$5Los atacantes han obtenido acceso a Alpine Linux y han comenzado a añadir sus propias claves SSH para los usuarios root y alpine.
La vulnerabilidad SSHole fue detectada hace varios días, pero los ataques continúan. Permite a los intrusos acceder a servidores sin introducir una contraseña.
Los expertos observaron los ataques en un servidor trampa y señalaron cuatro condiciones que pueden poner en riesgo un sistema:
- Está instalado el paquete
openssh-servercompilado sin PAM, oopenssh-server-pamcon el parámetroUsePAM no. - Está habilitado el inicio de sesión por contraseña:
PasswordAuthentication yes, el valor predeterminado de OpenSSH. - Existe una cuenta con
*en el campo de contraseña. Esto afecta arooten la imagen base, a usuarios con autenticación solo por clave y al usuarioalpineen imágenes cloudtiny-cloud. - Al menos una cuenta local utiliza un hash de contraseña o `$6Los atacantes han obtenido acceso a Alpine Linux y han comenzado a añadir sus propias claves SSH para los usuarios root y alpine.
La vulnerabilidad SSHole fue detectada hace varios días, pero los ataques continúan. Permite a los intrusos acceder a servidores sin introducir una contraseña.
Los expertos observaron los ataques en un servidor trampa y señalaron cuatro condiciones que pueden poner en riesgo un sistema:
- Está instalado el paquete
openssh-servercompilado sin PAM, oopenssh-server-pamcon el parámetroUsePAM no. - Está habilitado el inicio de sesión por contraseña:
PasswordAuthentication yes, el valor predeterminado de OpenSSH. - Existe una cuenta con
*en el campo de contraseña. Esto afecta arooten la imagen base, a usuarios con autenticación solo por clave y al usuarioalpineen imágenes cloudtiny-cloud. - Al menos una cuenta local utiliza un hash de contraseña `$5Los atacantes han obtenido acceso a Alpine Linux y han comenzado a añadir sus propias claves SSH para los usuarios root y alpine.
La vulnerabilidad SSHole fue detectada hace varios días, pero los ataques continúan. Permite a los intrusos acceder a servidores sin introducir una contraseña.
Los expertos observaron los ataques en un servidor trampa y señalaron cuatro condiciones que pueden poner en riesgo un sistema:
- Está instalado el paquete
openssh-servercompilado sin PAM, oopenssh-server-pamcon el parámetroUsePAM no. - Está habilitado el inicio de sesión por contraseña:
PasswordAuthentication yes, el valor predeterminado de OpenSSH. - Existe una cuenta con
*en el campo de contraseña. Esto afecta arooten la imagen base, a usuarios con autenticación solo por clave y al usuarioalpineen imágenes cloudtiny-cloud. - Al menos una cuenta local utiliza un hash de contraseña §§TOK_9§§ o `$6Los atacantes han obtenido acceso a Alpine Linux y han comenzado a añadir sus propias claves SSH para los usuarios root y alpine.
La vulnerabilidad SSHole fue detectada hace varios días, pero los ataques continúan. Permite a los intrusos acceder a servidores sin introducir una contraseña.
Los expertos observaron los ataques en un servidor trampa y señalaron cuatro condiciones que pueden poner en riesgo un sistema:
- Está instalado el paquete
openssh-servercompilado sin PAM, oopenssh-server-pamcon el parámetroUsePAM no. - Está habilitado el inicio de sesión por contraseña:
PasswordAuthentication yes, el valor predeterminado de OpenSSH. - Existe una cuenta con
*en el campo de contraseña. Esto afecta arooten la imagen base, a usuarios con autenticación solo por clave y al usuarioalpineen imágenes cloudtiny-cloud. - Al menos una cuenta local utiliza un hash de contraseña o .
Si se cumple al menos una de estas condiciones, el sistema puede ser vulnerable al ataque.
Por qué es importante
AnálisisEs relevante porque configuraciones habituales de OpenSSH pueden permitir compromisos sin contraseña y acceso persistente a los servidores.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
SSH Keys (Claves SSH Criptográficas)
Un par asimétrico de claves criptográficas (pública y privada) utilizado por el protocolo Secure Shell (SSH) para la autenticación sin la transmisión de secretos a través de una red no segura.
Production VPS Hardening Blueprint: De cero a fortaleza (UFW, Fail2ban, SSH)
Seguridad de nivel de producción para Linux: claves SSH, deshabilitación de root, cortafuegos UFW y protección contra fuerza bruta con Fail2ban.
Configuración de Hetzner VPS
Desde un servidor en blanco hasta una máquina segura lista para producción. Elige cómo quieres configurar tu servidor.
Endurecimiento de VPS (Hardening y Seguridad de Linux VPS)
Proceso sistemático de configuración y reducción de la superficie de ataque (Attack Surface Reduction) del sistema operativo Linux en un servidor virtual mediante la restricción de privilegios, aislamiento criptográfico y auditoría de red.