Angreifer nutzen SSHole-Schwachstelle in Alpine Linux zum Einfügen eigener SSH-Schlüssel
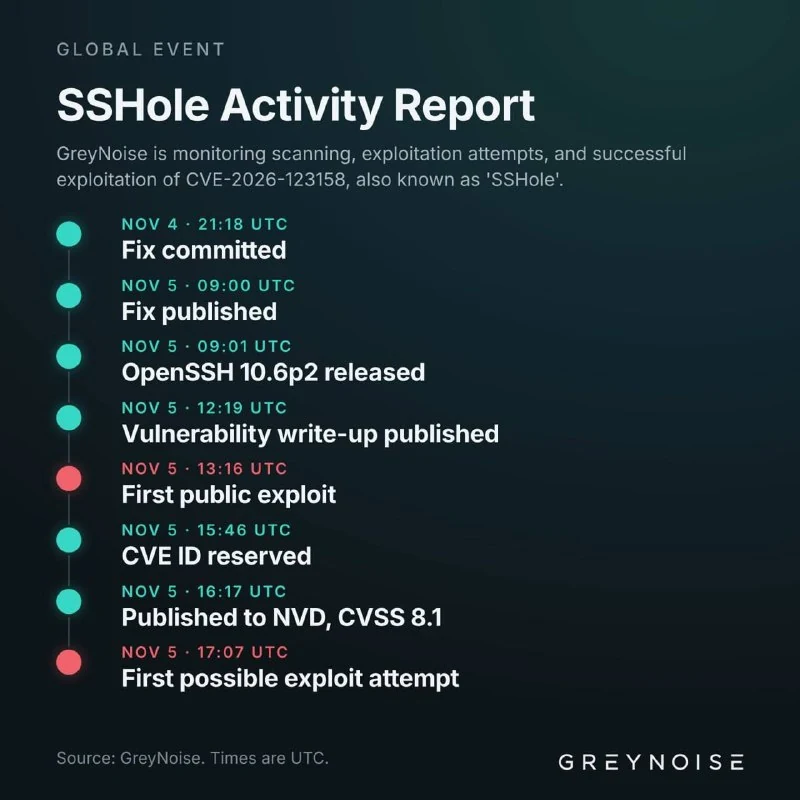
Angreifer nutzen eine SSHole-Schwachstelle in Alpine Linux, um ohne Passwort auf Server zuzugreifen und eigene SSH-Schlüssel für root und alpine einzutragen.
Angreifer haben Zugriff auf Alpine Linux erhalten und begonnen, eigene SSH-Schlüssel für die Benutzer root und alpine hinzuzufügen.
Die SSHole-Schwachstelle wurde vor einigen Tagen entdeckt, die Angriffe dauern jedoch weiter an. Sie ermöglicht es Angreifern, Server ohne Passworteingabe zu kompromittieren.
Experten beobachteten die Angriffe auf einem Honeypot-Server und nannten vier Bedingungen, unter denen ein System gefährdet sein kann:
- Das Paket
openssh-serverist ohne PAM installiert, oderopenssh-server-pamist mitUsePAM nokonfiguriert. - Passwortanmeldung ist aktiviert:
PasswordAuthentication yes— der Standardwert von OpenSSH. - Es existiert ein Konto mit
*im Passwortfeld. Das betrifftrootim Basis-Image, Benutzer mit reiner Schlüsselauthentifizierung und den Benutzeralpinein tiny-cloud-Images. - Mindestens ein lokales Konto verwendet einen Passwort-Hash vom Typ `$5Angreifer haben Zugriff auf Alpine Linux erhalten und begonnen, eigene SSH-Schlüssel für die Benutzer root und alpine hinzuzufügen.
Die SSHole-Schwachstelle wurde vor einigen Tagen entdeckt, die Angriffe dauern jedoch weiter an. Sie ermöglicht es Angreifern, Server ohne Passworteingabe zu kompromittieren.
Experten beobachteten die Angriffe auf einem Honeypot-Server und nannten vier Bedingungen, unter denen ein System gefährdet sein kann:
- Das Paket
openssh-serverist ohne PAM installiert, oderopenssh-server-pamist mitUsePAM nokonfiguriert. - Passwortanmeldung ist aktiviert:
PasswordAuthentication yes— der Standardwert von OpenSSH. - Es existiert ein Konto mit
*im Passwortfeld. Das betrifftrootim Basis-Image, Benutzer mit reiner Schlüsselauthentifizierung und den Benutzeralpinein tiny-cloud-Images. - Mindestens ein lokales Konto verwendet einen Passwort-Hash vom Typ oder `$6Angreifer haben Zugriff auf Alpine Linux erhalten und begonnen, eigene SSH-Schlüssel für die Benutzer root und alpine hinzuzufügen.
Die SSHole-Schwachstelle wurde vor einigen Tagen entdeckt, die Angriffe dauern jedoch weiter an. Sie ermöglicht es Angreifern, Server ohne Passworteingabe zu kompromittieren.
Experten beobachteten die Angriffe auf einem Honeypot-Server und nannten vier Bedingungen, unter denen ein System gefährdet sein kann:
- Das Paket
openssh-serverist ohne PAM installiert, oderopenssh-server-pamist mitUsePAM nokonfiguriert. - Passwortanmeldung ist aktiviert:
PasswordAuthentication yes— der Standardwert von OpenSSH. - Es existiert ein Konto mit
*im Passwortfeld. Das betrifftrootim Basis-Image, Benutzer mit reiner Schlüsselauthentifizierung und den Benutzeralpinein tiny-cloud-Images. - Mindestens ein lokales Konto verwendet einen Passwort-Hash vom Typ `$5Angreifer haben Zugriff auf Alpine Linux erhalten und begonnen, eigene SSH-Schlüssel für die Benutzer root und alpine hinzuzufügen.
Die SSHole-Schwachstelle wurde vor einigen Tagen entdeckt, die Angriffe dauern jedoch weiter an. Sie ermöglicht es Angreifern, Server ohne Passworteingabe zu kompromittieren.
Experten beobachteten die Angriffe auf einem Honeypot-Server und nannten vier Bedingungen, unter denen ein System gefährdet sein kann:
- Das Paket
openssh-serverist ohne PAM installiert, oderopenssh-server-pamist mitUsePAM nokonfiguriert. - Passwortanmeldung ist aktiviert:
PasswordAuthentication yes— der Standardwert von OpenSSH. - Es existiert ein Konto mit
*im Passwortfeld. Das betrifftrootim Basis-Image, Benutzer mit reiner Schlüsselauthentifizierung und den Benutzeralpinein tiny-cloud-Images. - Mindestens ein lokales Konto verwendet einen Passwort-Hash vom Typ §§TOK_8§§ oder `$6Angreifer haben Zugriff auf Alpine Linux erhalten und begonnen, eigene SSH-Schlüssel für die Benutzer root und alpine hinzuzufügen.
Die SSHole-Schwachstelle wurde vor einigen Tagen entdeckt, die Angriffe dauern jedoch weiter an. Sie ermöglicht es Angreifern, Server ohne Passworteingabe zu kompromittieren.
Experten beobachteten die Angriffe auf einem Honeypot-Server und nannten vier Bedingungen, unter denen ein System gefährdet sein kann:
- Das Paket
openssh-serverist ohne PAM installiert, oderopenssh-server-pamist mitUsePAM nokonfiguriert. - Passwortanmeldung ist aktiviert:
PasswordAuthentication yes— der Standardwert von OpenSSH. - Es existiert ein Konto mit
*im Passwortfeld. Das betrifftrootim Basis-Image, Benutzer mit reiner Schlüsselauthentifizierung und den Benutzeralpinein tiny-cloud-Images. - Mindestens ein lokales Konto verwendet einen Passwort-Hash vom Typ oder .
Wenn mindestens eine dieser Bedingungen erfüllt ist, kann das System für Angriffe verwundbar sein.
Warum das wichtig ist
AnalyseDas ist wichtig, weil übliche OpenSSH-Konfigurationen kompromittierende Passworteingaben umgehen und Angreifern dauerhaften Serverzugriff verschaffen können.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
SSH-Schlüssel (Kryptografische SSH-Schlüssel)
Ein asymmetrisches Paar kryptografischer Schlüssel (öffentlich und privat), das vom Secure Shell-Protokoll (SSH) zur Authentifizierung verwendet wird, ohne Geheimnisse über ein unsicheres Netzwerk zu übertragen.
Produktions-VPS-Härtungs-Blueprint: Vom Nullpunkt zur Festung (UFW, Fail2ban, SSH)
Umfassender Schutz von Linux-Servern vor Brute-Force-Angriffen, Deaktivierung der SSH-Passwortanmeldung sowie Konfiguration der UFW-Firewall und von Fail2ban.
Hetzner VPS Setup
Vom leeren Server zur abgesicherten, produktionsreifen Maschine. Wählen Sie aus, wie Sie Ihren Server konfigurieren möchten.
VPS-Härtung (Härtung und Sicherheit von Linux-VPS)
Systemischer Konfigurationsprozess zur Reduzierung der Angriffsfläche (Attack Surface Reduction) des Linux-Betriebssystems auf einem virtuellen Server durch Privilegienbeschränkung, kryptografische Isolation und Netzwerk-Auditing.