Des attaquants exploitent la vulnérabilité SSHole dans Alpine Linux pour ajouter leurs propres clés SSH
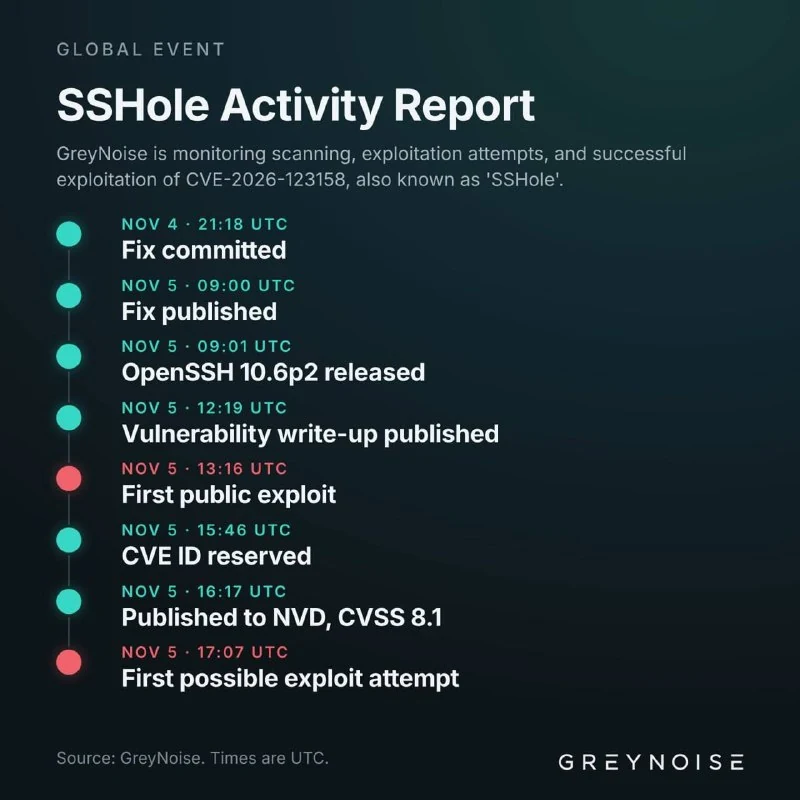
Des attaquants exploitent une vulnérabilité SSHole dans Alpine Linux pour accéder aux serveurs sans mot de passe et ajouter leurs propres clés SSH aux utilisateurs root et alpine.
Des attaquants ont obtenu un accès à Alpine Linux et commencé à ajouter leurs propres clés SSH pour les utilisateurs root et alpine.
La vulnérabilité SSHole a été détectée il y a quelques jours, mais les attaques se poursuivent. Elle permet aux intrus d’accéder aux serveurs sans saisir de mot de passe.
Des experts ont observé les attaques sur un serveur piège et identifié quatre conditions pouvant exposer un système:
- Le paquet
openssh-serverest installé sans PAM, ouopenssh-server-pamest configuré avecUsePAM no. - La connexion par mot de passe est autorisée:
PasswordAuthentication yes, valeur par défaut d’OpenSSH. - Un compte existe avec
*dans le champ mot de passe. Cela concernerootdans l’image de base, les utilisateurs authentifiés uniquement par clé et l’utilisateuralpinedans les images cloudtiny-cloud. - Au moins un compte local utilise un hachage de mot de passe `$5Des attaquants ont obtenu un accès à Alpine Linux et commencé à ajouter leurs propres clés SSH pour les utilisateurs root et alpine.
La vulnérabilité SSHole a été détectée il y a quelques jours, mais les attaques se poursuivent. Elle permet aux intrus d’accéder aux serveurs sans saisir de mot de passe.
Des experts ont observé les attaques sur un serveur piège et identifié quatre conditions pouvant exposer un système:
- Le paquet
openssh-serverest installé sans PAM, ouopenssh-server-pamest configuré avecUsePAM no. - La connexion par mot de passe est autorisée:
PasswordAuthentication yes, valeur par défaut d’OpenSSH. - Un compte existe avec
*dans le champ mot de passe. Cela concernerootdans l’image de base, les utilisateurs authentifiés uniquement par clé et l’utilisateuralpinedans les images cloudtiny-cloud. - Au moins un compte local utilise un hachage de mot de passe ou `$6Des attaquants ont obtenu un accès à Alpine Linux et commencé à ajouter leurs propres clés SSH pour les utilisateurs root et alpine.
La vulnérabilité SSHole a été détectée il y a quelques jours, mais les attaques se poursuivent. Elle permet aux intrus d’accéder aux serveurs sans saisir de mot de passe.
Des experts ont observé les attaques sur un serveur piège et identifié quatre conditions pouvant exposer un système:
- Le paquet
openssh-serverest installé sans PAM, ouopenssh-server-pamest configuré avecUsePAM no. - La connexion par mot de passe est autorisée:
PasswordAuthentication yes, valeur par défaut d’OpenSSH. - Un compte existe avec
*dans le champ mot de passe. Cela concernerootdans l’image de base, les utilisateurs authentifiés uniquement par clé et l’utilisateuralpinedans les images cloudtiny-cloud. - Au moins un compte local utilise un hachage de mot de passe `$5Des attaquants ont obtenu un accès à Alpine Linux et commencé à ajouter leurs propres clés SSH pour les utilisateurs root et alpine.
La vulnérabilité SSHole a été détectée il y a quelques jours, mais les attaques se poursuivent. Elle permet aux intrus d’accéder aux serveurs sans saisir de mot de passe.
Des experts ont observé les attaques sur un serveur piège et identifié quatre conditions pouvant exposer un système:
- Le paquet
openssh-serverest installé sans PAM, ouopenssh-server-pamest configuré avecUsePAM no. - La connexion par mot de passe est autorisée:
PasswordAuthentication yes, valeur par défaut d’OpenSSH. - Un compte existe avec
*dans le champ mot de passe. Cela concernerootdans l’image de base, les utilisateurs authentifiés uniquement par clé et l’utilisateuralpinedans les images cloudtiny-cloud. - Au moins un compte local utilise un hachage de mot de passe §§TOK_9§§ ou `$6Des attaquants ont obtenu un accès à Alpine Linux et commencé à ajouter leurs propres clés SSH pour les utilisateurs root et alpine.
La vulnérabilité SSHole a été détectée il y a quelques jours, mais les attaques se poursuivent. Elle permet aux intrus d’accéder aux serveurs sans saisir de mot de passe.
Des experts ont observé les attaques sur un serveur piège et identifié quatre conditions pouvant exposer un système:
- Le paquet
openssh-serverest installé sans PAM, ouopenssh-server-pamest configuré avecUsePAM no. - La connexion par mot de passe est autorisée:
PasswordAuthentication yes, valeur par défaut d’OpenSSH. - Un compte existe avec
*dans le champ mot de passe. Cela concernerootdans l’image de base, les utilisateurs authentifiés uniquement par clé et l’utilisateuralpinedans les images cloudtiny-cloud. - Au moins un compte local utilise un hachage de mot de passe ou .
Si au moins une de ces conditions est remplie, le système peut être vulnérable à une attaque.
Pourquoi c'est important
AnalyseC’est important car des configurations OpenSSH courantes peuvent permettre une compromission sans mot de passe et un accès persistant aux serveurs.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Clés SSH (clés cryptographiques SSH)
Paire asymétrique de clés cryptographiques (publique et privée) utilisée par le protocole Secure Shell (SSH) pour l'authentification sans transmission de secrets sur un réseau non sécurisé.
Blueprint de durcissement VPS en production : De zéro à une forteresse (UFW, Fail2ban, SSH)
Protection complète du serveur Linux contre les attaques par force brute, désactivation de l'authentification par mot de passe SSH, configuration du pare-feu UFW et de Fail2ban.
Configuration de VPS Hetzner
D'un serveur vide à une machine prête pour la production et sécurisée. Choisissez comment vous souhaitez configurer votre serveur.
Durcissement VPS (Durcissement et sécurité Linux VPS)
Processus système de configuration et de réduction de la surface d'attaque (Attack Surface Reduction) du système d'exploitation Linux sur un serveur virtuel, via la restriction des privilèges, l'isolation cryptographique et l'audit réseau.