Хакери використовують вразливість SSHole в Alpine Linux для додавання власних SSH-ключів
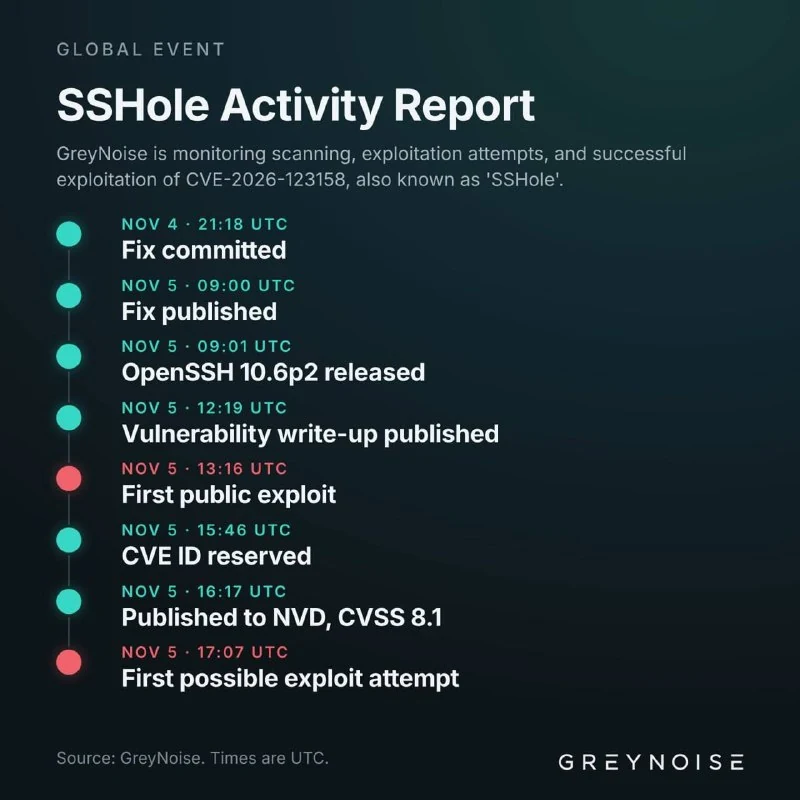
Зловмисники експлуатують вразливість SSHole в Alpine Linux, щоб отримувати доступ до серверів і додавати власні SSH-ключі користувачам root та alpine.
Хакери отримали доступ до Alpine Linux і почали додавати власні SSH-ключі користувачам root та alpine.
Вразливість SSHole виявили кілька днів тому, проте атаки тривають. Через неї зловмисники можуть проникати на сервери без введення пароля.
Експерти зафіксували атаки на сервері-пастці та назвали чотири умови, за яких система може опинитися під загрозою:
- Встановлено пакет
openssh-server, зібраний без PAM, абоopenssh-server-pamіз параметромUsePAM no. - Дозволено вхід за паролем:
PasswordAuthentication yes— це стандартне значення OpenSSH. - Існує обліковий запис із
*у полі пароля. Це стосується root у базовому образі, користувачів із авторизацією лише за ключами та користувача alpine у хмарних образах tiny-cloud. - Хоча б в одного локального облікового запису використовується хеш пароля `$5Хакери отримали доступ до Alpine Linux і почали додавати власні SSH-ключі користувачам root та alpine.
Вразливість SSHole виявили кілька днів тому, проте атаки тривають. Через неї зловмисники можуть проникати на сервери без введення пароля.
Експерти зафіксували атаки на сервері-пастці та назвали чотири умови, за яких система може опинитися під загрозою:
- Встановлено пакет
openssh-server, зібраний без PAM, абоopenssh-server-pamіз параметромUsePAM no. - Дозволено вхід за паролем:
PasswordAuthentication yes— це стандартне значення OpenSSH. - Існує обліковий запис із
*у полі пароля. Це стосується root у базовому образі, користувачів із авторизацією лише за ключами та користувача alpine у хмарних образах tiny-cloud. - Хоча б в одного локального облікового запису використовується хеш пароля або `$6Хакери отримали доступ до Alpine Linux і почали додавати власні SSH-ключі користувачам root та alpine.
Вразливість SSHole виявили кілька днів тому, проте атаки тривають. Через неї зловмисники можуть проникати на сервери без введення пароля.
Експерти зафіксували атаки на сервері-пастці та назвали чотири умови, за яких система може опинитися під загрозою:
- Встановлено пакет
openssh-server, зібраний без PAM, абоopenssh-server-pamіз параметромUsePAM no. - Дозволено вхід за паролем:
PasswordAuthentication yes— це стандартне значення OpenSSH. - Існує обліковий запис із
*у полі пароля. Це стосується root у базовому образі, користувачів із авторизацією лише за ключами та користувача alpine у хмарних образах tiny-cloud. - Хоча б в одного локального облікового запису використовується хеш пароля `$5Хакери отримали доступ до Alpine Linux і почали додавати власні SSH-ключі користувачам root та alpine.
Вразливість SSHole виявили кілька днів тому, проте атаки тривають. Через неї зловмисники можуть проникати на сервери без введення пароля.
Експерти зафіксували атаки на сервері-пастці та назвали чотири умови, за яких система може опинитися під загрозою:
- Встановлено пакет
openssh-server, зібраний без PAM, абоopenssh-server-pamіз параметромUsePAM no. - Дозволено вхід за паролем:
PasswordAuthentication yes— це стандартне значення OpenSSH. - Існує обліковий запис із
*у полі пароля. Це стосується root у базовому образі, користувачів із авторизацією лише за ключами та користувача alpine у хмарних образах tiny-cloud. - Хоча б в одного локального облікового запису використовується хеш пароля §§TOK_6§§ або `$6Хакери отримали доступ до Alpine Linux і почали додавати власні SSH-ключі користувачам root та alpine.
Вразливість SSHole виявили кілька днів тому, проте атаки тривають. Через неї зловмисники можуть проникати на сервери без введення пароля.
Експерти зафіксували атаки на сервері-пастці та назвали чотири умови, за яких система може опинитися під загрозою:
- Встановлено пакет
openssh-server, зібраний без PAM, абоopenssh-server-pamіз параметромUsePAM no. - Дозволено вхід за паролем:
PasswordAuthentication yes— це стандартне значення OpenSSH. - Існує обліковий запис із
*у полі пароля. Це стосується root у базовому образі, користувачів із авторизацією лише за ключами та користувача alpine у хмарних образах tiny-cloud. - Хоча б в одного локального облікового запису використовується хеш пароля або .
Якщо виконується хоча б одна з цих умов, система може бути вразливою до атаки.
Чому це важливо
АналітикаЦе важливо, бо вразливість може зачепити типові конфігурації Alpine Linux і дозволити зловмисникам закріпитися на серверах без пароля.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Production VPS Hardening Blueprint: Від нуля до фортеці (UFW, Fail2ban, SSH)
Комплексний захист Linux сервера від brute-force атак, закриття SSH паролів, налаштування UFW фаєрволу та Fail2ban.
Hetzner VPS Setup
Від порожнього сервера до захищеної production-ready машини. Оберіть, як ви бажаєте налаштувати свій сервер.
SSH Keys (Криптографічні SSH-ключі)
Асиметрична пара криптографічних ключів (публічний та приватний), що використовується протоколом Secure Shell (SSH) для автентифікації без передачі секретів через незахищену мережу.
VPS Hardening (Харденінг та безпека Linux VPS)
Системний процес конфігурації та зменшення поверхні атаки (Attack Surface Reduction) операційної системи Linux на віртуальному сервері через обмеження привілеїв, криптографічну ізоляцію та мережевий аудит.