98 % du trafic du serveur Git du noyau Linux provient de bots
Le serveur Git du noyau Linux est submergé par des bots, qui représentent 98 % de son trafic et menacent la stabilité de son infrastructure.
98 % du trafic du serveur Git du noyau Linux provient de bots
Selon les estimations, le serveur Git du noyau Linux reçoit 98 % de son trafic de la part de bots, contre seulement 2 % d'utilisateurs réels. Konstantin Ryabtsev, l'administrateur de git.kernel.org, a publié ces chiffres dans un billet intitulé « Creepy crawlies ».
Le site reçoit environ 6 millions de requêtes par jour vers des commits aléatoires. La quasi-totalité de ce trafic semble ne pas provenir d'utilisateurs légitimes.
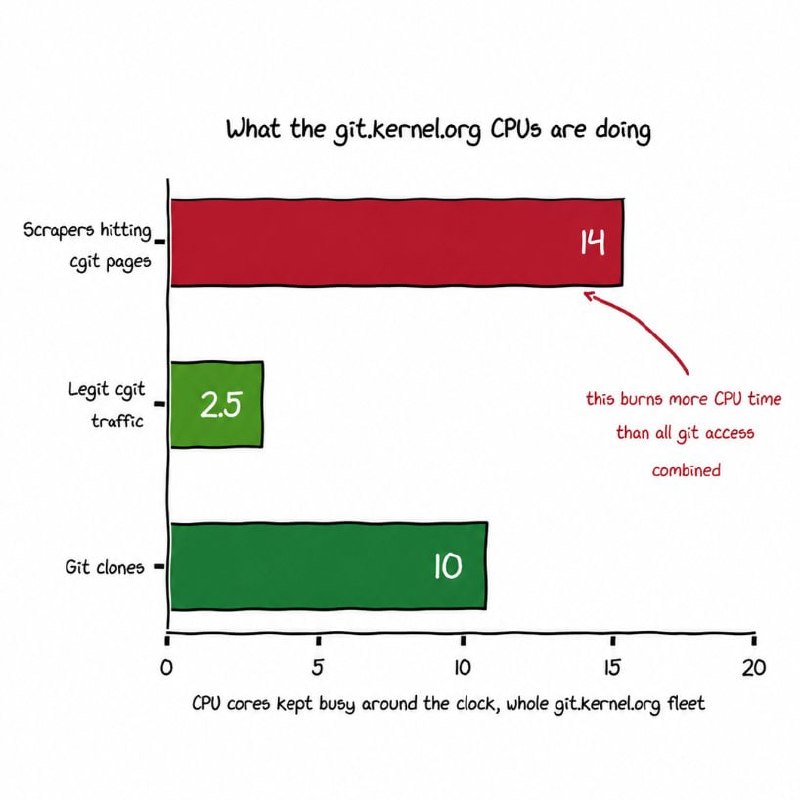
Le simple rendu des pages de commits pour les bots consomme 14 à 16 des 90 cœurs CPU du serveur. Cela représente plus de ressources de calcul que tous les clones Git légitimes combinés.
Initialement, les bots utilisaient des User-Agents de scraper évidents. Ils ont ensuite commencé à se faire passer pour des navigateurs réguliers.
Aujourd'hui, ils utilisent des proxys résidentiels et mobiles, voire passent par des SDK de smart TV, afin de contourner la vérification Proof-of-Work du site.
Ryabtsev décrit l'ampleur du phénomène ainsi : un seul fork du noyau peut générer 1,2 méga-milliards (METRIC BAZILLION) d'URL valides que les scrapers peuvent itérer sans fin.
La raison d'un tel intérêt est claire : les commits du noyau sont garantis d'avoir été créés avant l'ère de l'IA et constituent donc des données d'entraînement non polluées.
En conséquence, les bots usent littéralement l'infrastructure du plus grand projet logiciel au monde, commit aléatoire après commit aléatoire, uniquement pour accéder à ces données.
Pourquoi c'est important
AnalyseCette situation met en lumière des problèmes graves de sécurité et de gestion des ressources sur le serveur Git du noyau Linux, risquant d'affecter la disponibilité et les performances pour les utilisateurs réels.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Comment exécuter DeepSeek-R1 localement et gratuitement sur Mac, Windows et Linux
Vous en avez assez des limitations des services cloud et des paiements récurrents pour l'API DeepSeek-R1 ? Vous n'êtes pas seul. De nombreux développeurs, utilisateurs d'IA et chercheurs souhaitent un contrôle total sur leurs données et leurs flux de travail.
Durcissement VPS (Durcissement et sécurité Linux VPS)
Processus système de configuration et de réduction de la surface d'attaque (Attack Surface Reduction) du système d'exploitation Linux sur un serveur virtuel, via la restriction des privilèges, l'isolation cryptographique et l'audit réseau.
Profil Hermes : Développeur autonome et développement de code CLI
Profil d'ingénieur-développeur autonome Hermes pour le terminal : Test-Driven Development (TDD), commits Git atomiques, refactoring et débogage.
Quotas de ressources cgroups v2 et moniteurs OOM
Mécanismes du noyau Linux (Control Groups v2) pour définir des limites matérielles strictes sur la RAM, le CPU, le disque et le nombre de processus (PIDs), afin de protéger l'hôte contre les cycles d'agents bloqués.