Grok Build CLI przyłapany na wysyłaniu całych repozytoriów użytkownika do chmury
Niezależni badacze odkryli, że Grok Build CLI automatycznie przesyła pełne repozytoria Git wraz z historią commitów do Google Cloud, co budzi poważne obawy dotyczące prywatności danych.
Grok Build CLI przyłapany na wysyłaniu całych repozytoriów użytkownika do chmury
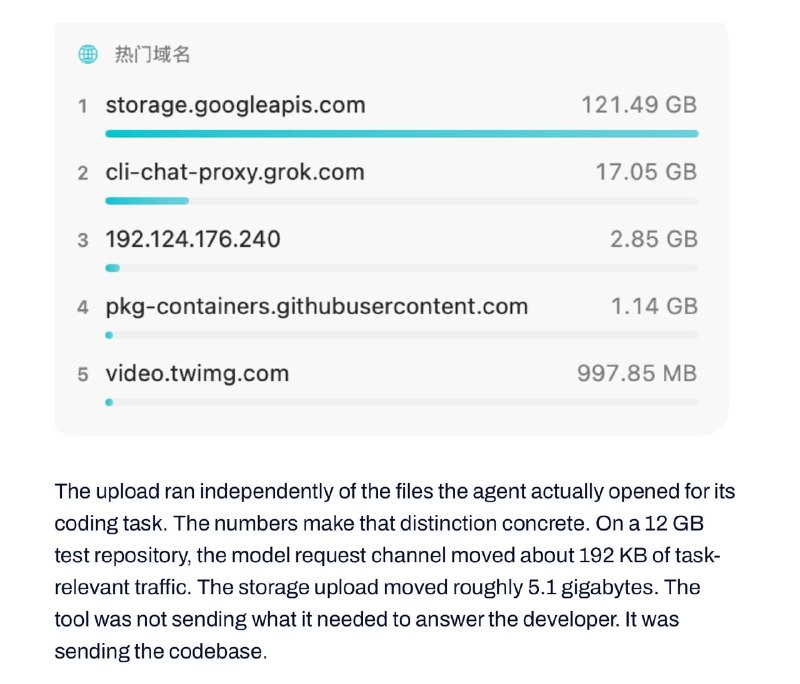
Niezależni badacze poddali system analizie za pośrednictwem przechwytywania proxy i ustalili, że klient pakuje całe śledzone repozytorium git wraz z pełną historią commitów i przesyła je do zasobu Google Cloud Storage o nazwie grok-code-session-traces.
Dzieje się tak niezależnie od tego, które pliki agent faktycznie otworzył podczas swojej pracy. Na przykład w jednym z testowych repozytoriów o wielkości 12 GB kanał żądań modelu transmitował około 192 KB ruchu (co bezpośrednio dotyczyło zadania), podczas gdy kanał przesyłania do pamięci masowej transmitował około 5,1 GB. Pliki, których agentowi wyraźnie zabroniono otwierać, również trafiają do chmury.
Odpowiedź SpaceXAI nadeszła dopiero kilka dni później. Firma stwierdziła, że jest „głęboko zaniepokojona prywatnością użytkowników” i że kod oraz logi wykonania nie są nigdy przechowywane dla kont z aktywną opcją Zero Data Retention (Brak Przechowywania Danych), podczas gdy innych użytkowników wezwano do użycia komendy /privacy.
Musk oddzielnie oświadczył, że SpaceXAI całkowicie usunie wszystkie wcześniej przesłane dane jako środek ostrożności. Jednak xAI wciąż nie wyjaśniło, dlaczego przesyłanie całego repozytorium jest ustawieniem domyślnym.
Dlaczego to ważne
AnalizaSytuacja ta podkreśla kluczowe znaczenie prywatności danych w nowoczesnych technologiach, gdzie wycieki mogą mieć poważne konsekwencje dla użytkowników. Wskazuje ona na pilną potrzebę stosowania przez firmy rygorystycznych standardów bezpieczeństwa i przejrzystości w przetwarzaniu danych.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami