Grok Build CLI: Verdacht auf unbefugtes Hochladen kompletter Nutzer-Repositories in die Cloud
Unabhängige Forscher haben entdeckt, dass Grok Build CLI vollständige Git-Repositories samt Historie automatisch zu Google Cloud überträgt. Dies wirft ernste Fragen zum Datenschutz und zur Transparenz der KI-Agenten auf.
Grok Build CLI: Verdacht auf unbefugtes Hochladen kompletter Nutzer-Repositories in die Cloud
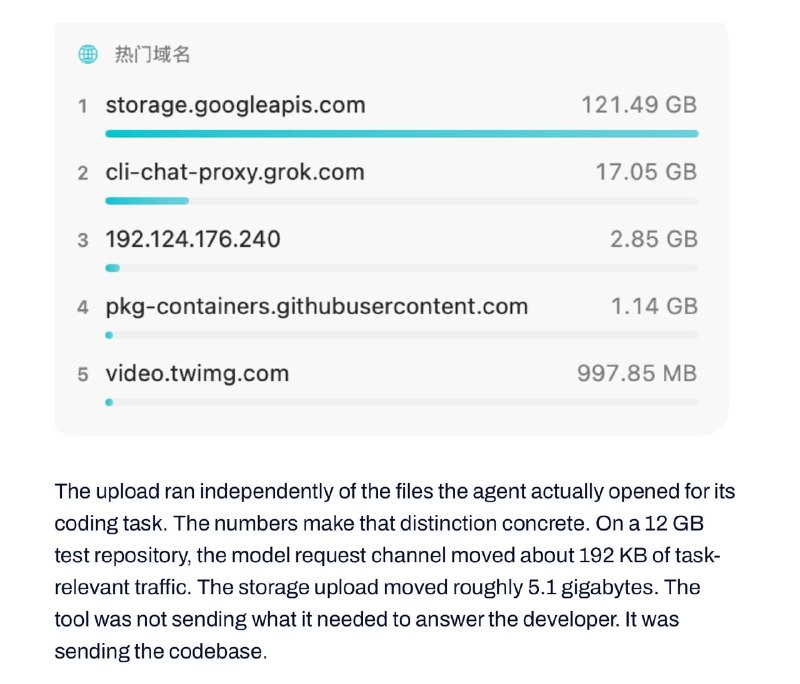
Unabhängige Forscher haben das System durch einen Proxy-Interceptor analysiert und dabei festgestellt, dass der Client das gesamte getrackte Git-Repository einschließlich der vollständigen Commit-Historie paketiert und in einen Google Cloud Storage Bucket mit dem Namen grok-code-session-traces hochlädt.
Dieser Vorgang findet unabhängig davon statt, welche Dateien der Agent während seiner Operation tatsächlich geöffnet hat. In einem Testrepository mit einer Größe von 12 GB übertrug der Modell-Anfragekanal nur etwa 192 KB an Datenverkehr (direkt bezogen auf die Aufgabe), während der Upload-Kanal zum Speicher ungefähr 5,1 GB übermittelte. Auch Dateien, deren Öffnung dem Agenten explizit untersagt ist, landen so in der Cloud.
Die Reaktion von SpaceXAI kam erst einige Tage später. Das Unternehmen erklärte, man sei „tief besorgt um die Privatsphäre der Nutzer“ und dass Code sowie Ausführungsprotokolle bei Konten mit aktivierter Option „Zero Data Retention“ niemals gespeichert würden. Andere Nutzer wurden aufgefordert, den Befehl /privacy zu verwenden.
Elon Musk gab separat an, dass SpaceXAI alle zuvor hochgeladenen Daten vorsorglich vollständig löschen werde. Allerdings hat xAI bisher nicht erklärt, warum das Hochladen des gesamten Repositories als Standard-Einstellung konfiguriert ist.
Warum das wichtig ist
AnalyseDer Vorfall unterstreicht die kritische Bedeutung von Datenminimierung und Transparenz bei KI-gestützten Entwicklerwerkzeugen. Automatische Uploads sensibler Quellcodes ohne klare Einwilligung gefährden nicht nur die Vertraulichkeit geistigen Eigentums, sondern setzen auch hohe Standards für Compliance und Sicherheitsarchitekturen voraus.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
Hermes-Profil: DevOps-Ingenieur und Cloud-Infrastruktur
Profil des System- und DevOps-Ingenieurs Hermes: Konfiguration von Linux-Servern, Docker-Containerisierung, CI/CD-Pipelines, Monitoring und Sicherheit.
10 GitHub-Repositories, die Ihnen helfen, in 90 Tagen ein KI-Ingenieur zu werden
KI-Ingenieur zu werden bedeutet heute nicht nur, sich mit Modellen und Prompts auszukennen. Der Großteil der praktischen Arbeit dreht sich um Agenten, RAG-Systeme, Orchestrierung (Orchestration), Vektordatenbanken (Vector Databases) und KI-Infrastruktur.
Schnittstellentests durch KI-gestützte synthetische Nutzer
Methodik für Produkttests und UX/UI-Forschung unter Einsatz virtueller Agenten mit definierten Persönlichkeitsprofilen und Zielen. Ermöglicht die Simulation der Interaktion tausender Käufer mit einer neuen Website innerhalb weniger Minuten, um unzugängliche Buttons, unklare Texte und Fehler im Verkaufsfunnel zu identifizieren.
Systemanweisungen (System Prompt und benutzerdefinierte Anweisungen)
Die primäre versteckte Direktive des Entwicklers oder Benutzers (System Message). Sie definiert die grundlegenden Verhaltensrahmen, die Rolle, den Kommunikationsstil sowie verbotene Themen, die das Modell während der gesamten Sitzung beibehält.