Ubuntu passe aux mises à jour hebdomadaires du noyau en raison de l'IA
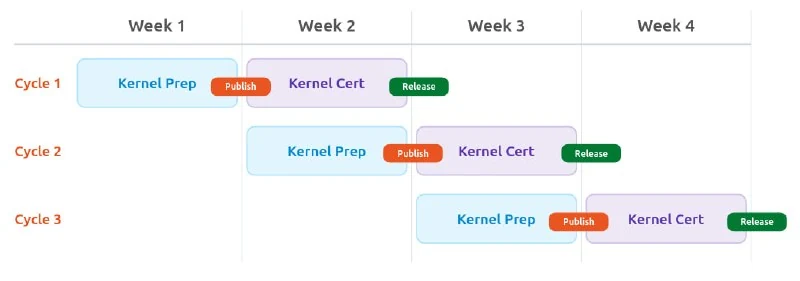
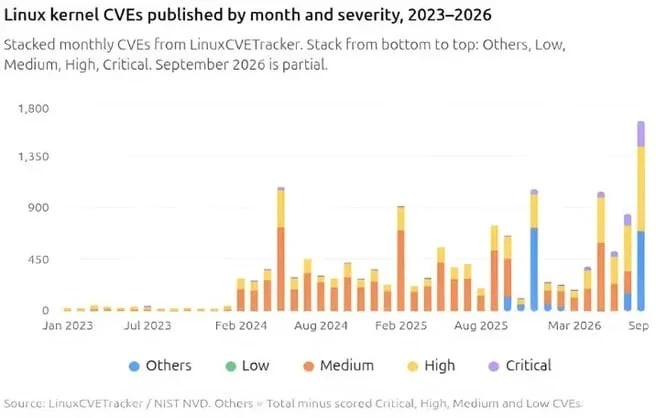
Canonical adopte une stratégie de publication hebdomadaire pour le noyau Linux, car l'intelligence artificielle détecte les vulnérabilités plus vite que les développeurs ne peuvent les corriger.
Canonical a annoncé un changement majeur dans sa stratégie de publication des mises à jour du noyau Linux. Désormais, les correctifs de sécurité et les résolutions de bugs seront déployés sur une base hebdomadaire, abandonnant ainsi le calendrier traditionnel.
Le moteur principal de cette évolution est l'intelligence artificielle. Les modèles d'IA modernes sont capables de scanner automatiquement le code et de découvrir des vulnérabilités (CVE) et des bugs beaucoup plus rapidement que les développeurs humains ne peuvent les corriger et les publier. Pour maintenir la sécurité des systèmes, Canonical a décidé de s'adapter à cette nouvelle réalité en accélérant son cycle de publication.
Vous pouvez consulter l'annonce complète sur le blog officiel de Canonical.
Pourquoi c'est important
AnalyseCette initiative souligne comment l'IA transforme fondamentalement les workflows open source, obligeant les éditeurs à adapter leur infrastructure à la vitesse fulgurante de la découverte automatisée des vulnérabilités.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Configuration de VPS Hetzner
D'un serveur vide à une machine prête pour la production et sécurisée. Choisissez comment vous souhaitez configurer votre serveur.
Sécurité eBPF et audit d'exécution
Technologie permettant l'exécution sécurisée de bytecode directement dans le noyau Linux (eBPF / Tetragon / Falco) pour intercepter les appels système (syscalls) dangereux, les connexions réseau et les modifications de fichiers effectuées par des agents IA.
Durcissement VPS (Durcissement et sécurité Linux VPS)
Processus système de configuration et de réduction de la surface d'attaque (Attack Surface Reduction) du système d'exploitation Linux sur un serveur virtuel, via la restriction des privilèges, l'isolation cryptographique et l'audit réseau.
Partie II. Travailler avec Codex : optimisation, sécurité et équipe
Codex n'est pas un simple outil d'auto-complétion de code dans un chat, mais un véritable agent d'ingénierie : il lit le dépôt, planifie les modifications, édite les fichiers, exécute les tests, vérifie ses propres diffs et sait travailler...