Lancement de GLM 5.3 : une avancée majeure en cybersécurité
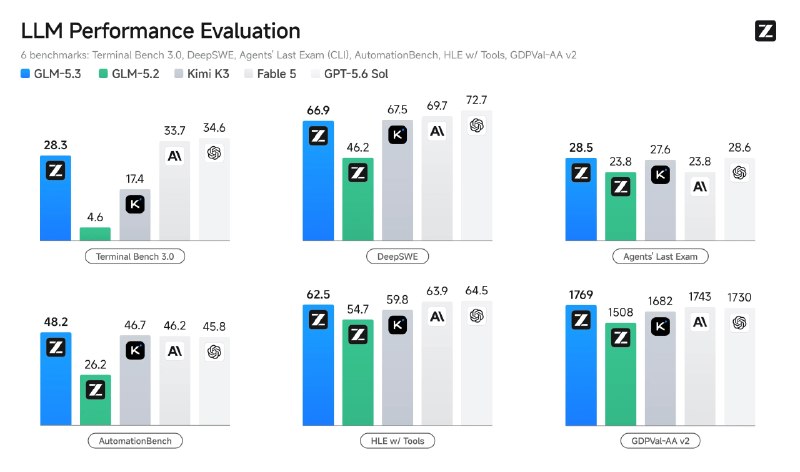
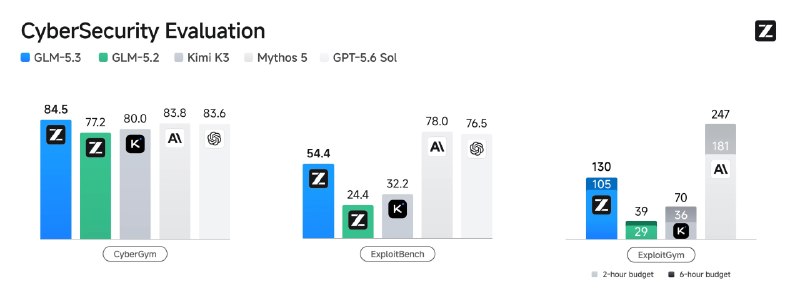
GLM 5.3 est disponible avec des améliorations significatives en cybersécurité, ayant détecté 2500 vulnérabilités depuis la version précédente. Ces progrès promettent des avancées majeures dans l'entraînement des modèles.
Lancement de GLM 5.3
Le gain de performance par rapport à la version 5.2 a été obtenu exclusivement grâce à la mise à l'échelle de l'apprentissage par renforcement (RL), en mettant l'accent sur le RL appliqué à des tâches réelles, telles que l'optimisation de l'entraînement des modèles. Cette approche a soudainement offert un boost considérable en matière de cybersécurité : l'entreprise affirme que ses modèles ont détecté 2500 vulnérabilités depuis la sortie de GLM 5.2, dont la plus ancienne remonte à 45 ans. Les poids du modèle ne sont pas encore disponibles, mais leur publication est promise d'ici deux semaines.
Pourquoi c'est important
AnalyseCette mise à jour est cruciale car GLM 5.3 démontre des progrès substantiels dans la détection de vulnérabilités, renforçant ainsi la sécurité technologique. L'application de l'apprentissage par renforcement à des tâches concrètes ouvre également de nouvelles perspectives pour améliorer l'efficacité de l'entraînement des modèles.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
JSON — données structurées pour les applications, les API et les agents IA
Guide pratique complet du format JSON : règles de syntaxe, sérialisation via parse/stringify, intégration avec les API REST, schémas JSON et sortie structurée pour l'intelligence artificielle.
Formats DOCX et XLSX : quand un document final complet est nécessaire avec l'IA
Guide pratique complet sur la génération et le traitement de documents DOCX et de tableaux XLSX à l'aide de l'IA : comparaison avec Markdown et CSV, ingénierie des prompts, gestion des formules et automatisation dans le code.
Ingénierie inverse des prompts (Prompt Inversion / Extraction)
Attaque visant la sécurité des applications d'IA (Prompt Extraction / Prompt Inversion), conçue pour voler le prompt système caché, la logique commerciale ou les instructions privées de l'entreprise via des pièges conversationnels spécialement formulés.
Binance publie une enquête sur le vol de 6,3 milliards de dollars
L’enquête relie le vol à un Homebrew modifié, à un entretien d’embauche falsifié et à l’abus d’un outil d’IA interne de Binance.