Presentamos — GLM 5.3
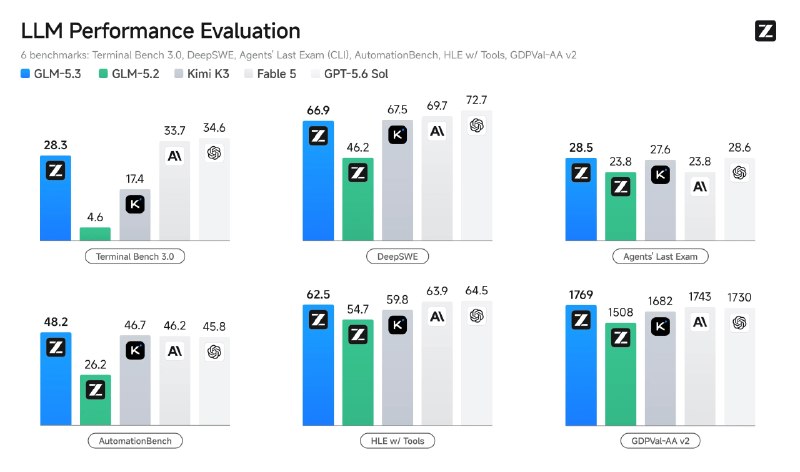
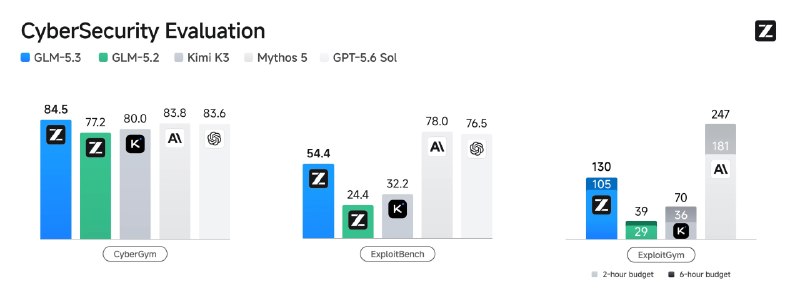
GLM 5.3 se ha lanzado con mejoras en ciberseguridad, detectando 2500 vulnerabilidades desde el lanzamiento anterior. Estos cambios prometen avances significativos en el entrenamiento de modelos.
Presentamos — GLM 5.3
El aumento en comparación con 5.2 se logró exclusivamente mediante la escalabilidad de RL, con un enfoque en RL para tareas reales, como la optimización del entrenamiento del modelo. De repente, este enfoque proporcionó un impulso significativo en ciberseguridad: la empresa afirma que sus modelos han detectado 2500 vulnerabilidades desde el lanzamiento de GLM 5.2, siendo la vulnerabilidad más antigua de 45 años. Los pesos aún no están disponibles, pero prometen ser lanzados en dos semanas.
Por qué es importante
AnálisisEsto es importante porque GLM 5.3 demuestra un progreso significativo en la detección de vulnerabilidades, lo que puede mejorar enormemente la seguridad en la tecnología. La aplicación de RL a tareas reales abre nuevas oportunidades para mejorar el entrenamiento de modelos.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
JSON — Datos estructurados para programas, APIs y agentes de IA
Guía práctica y completa sobre JSON: especificación de sintaxis, serialización con parse y stringify, consumo de APIs REST, validación con JSON Schema y salidas estructuradas para LLMs.
Formatos DOCX y XLSX: cuándo se necesita un documento final completo de la IA
Guía práctica y completa sobre la generación y procesamiento de documentos DOCX y libros XLSX con IA: comparativa con Markdown y CSV, ingeniería de prompts, fórmulas y automatización en código.
Inversión de Prompts (Prompt Inversion / Extraction)
Un ataque a la seguridad de aplicaciones AI (Prompt Extraction / Prompt Inversion) diseñado para robar prompts ocultos del sistema, lógica comercial o instrucciones privadas de la empresa a través de trampas de diálogo cuidadosamente formuladas.
Binance publica una investigación sobre el robo de $6,300 millones
La investigación vincula el robo con una versión modificada de Homebrew, una entrevista falsa y el uso de una herramienta interna de IA de Binance.