Встречайте — GLM 5.3
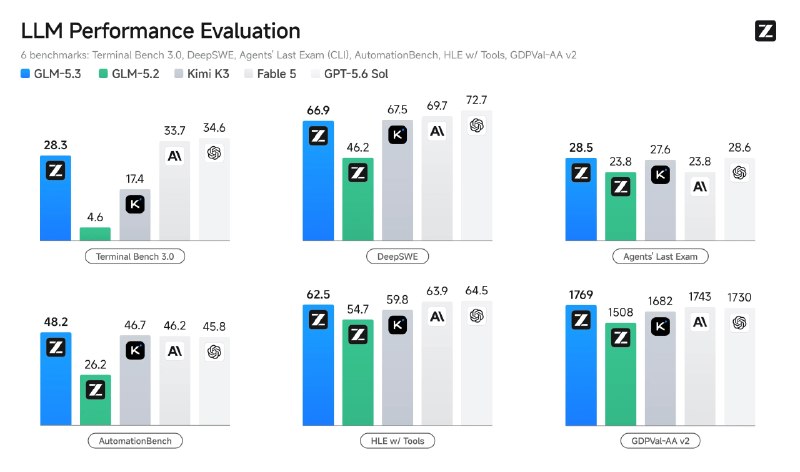
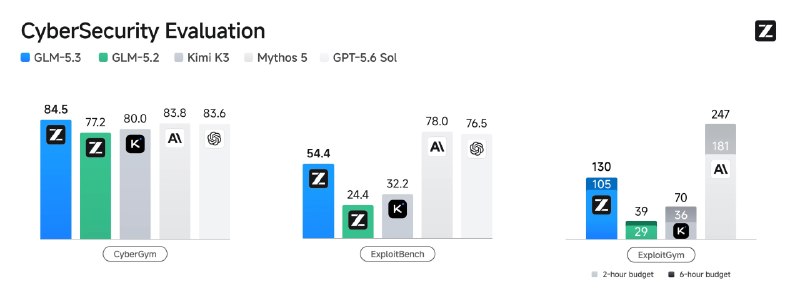
GLM 5.3 представлен с улучшениями в кибербезопасности, обнаружив 2500 уязвимостей с момента предыдущего релиза. Эти изменения обещают значительный прогресс в обучении моделей.
Встречайте — GLM 5.3
Прирост по сравнению с 5.2 был достигнут исключительно масштабированием RL, причем упор был на RL на реальных задачах, таких как оптимизация тренировки модели. Внезапно такой подход дал очень хороший буст в кибербезопасности — компания заявляет, что их модели смогли найти 2500 уязвимостей с момента релиза GLM 5.2, причем самой старой уязвимости 45 лет. Весов пока что нет, обещают через две недели.
Почему это важно
АналитикаЭто важно, поскольку GLM 5.3 демонстрирует значительный прогресс в обнаружении уязвимостей, что может существенно повысить уровень безопасности в технологиях. Применение RL на реальных задачах открывает новые возможности для улучшения обучения моделей.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
JSON — структурированные данные для программ, API и AI-агентов
Полное практическое руководство по формату JSON: синтаксические правила, сериализация через parse/stringify, работа с REST API, валидация по JSON Schema и структурированный вывод для ИИ.
Форматы DOCX и XLSX: когда от ИИ требуется полноценный финальный документ
Практическое руководство по созданию и обработке документов DOCX и таблиц XLSX с помощью ИИ: сравнение с Markdown и CSV, промпт-инжиниринг, работа с формулами и автоматизация в коде.
Реверс-инжиниринг промптов (Prompt Inversion / Extraction)
Атака на безопасность AI-приложений (Prompt Extraction / Prompt Inversion), направленная на кражу скрытого системного промпта, коммерческой логики или частных инструкций компании через специально сформулированные диалоговые ловушки.
Binance опубликовали расследование кражи $6,3 млрд
Расследование связывает кражу с заражённым Homebrew, фальшивым собеседованием и использованием внутреннего ИИ-инструмента Binance.