Flathub a dit « non » aux applications IA : pourquoi cette décision était la bonne
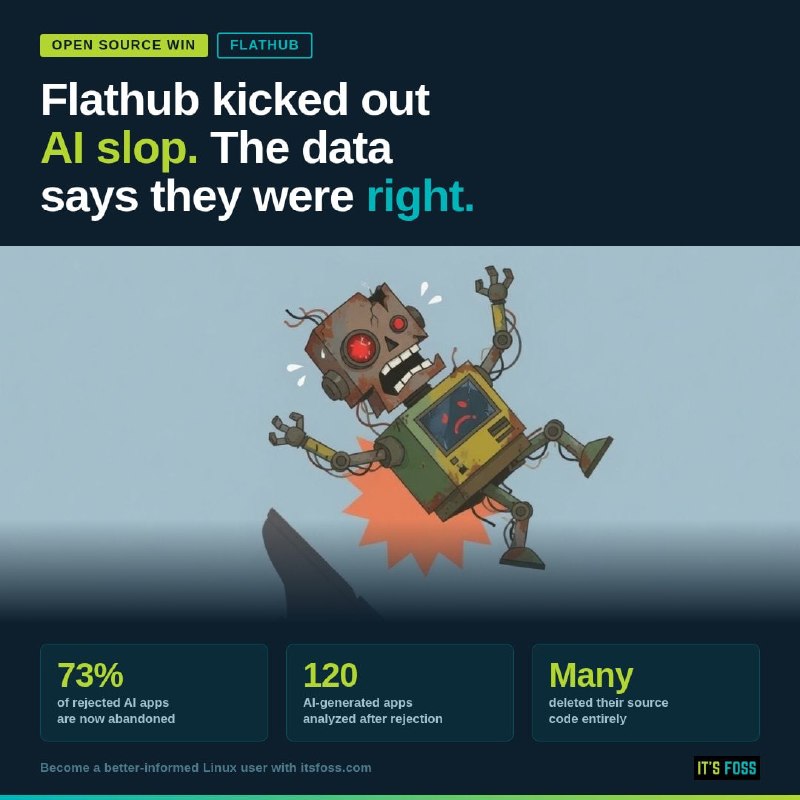
La décision de Flathub de rejeter les applications générées par l'IA est désormais validée par les données, révélant que la majorité des programmes refusés étaient abandonnés.
Flathub a dit « non » aux applications IA : pourquoi cette décision était la bonne
Lorsque Flathub a annoncé qu'il rejetterait les applications créées à l'aide de l'intelligence artificielle, la réaction fut prévisible. Beaucoup ont exprimé des craintes concernant le « gatekeeping », affirmant que cela allait à l'encontre des principes de l'open source, et se sont interrogés : « Qui décide ce qui constitue du contenu de mauvaise qualité ? » ou « N'est-ce pas du luddisme ? »
Mais refuser les applications Linux créées via l'IA était-il la bonne décision ? Nous avons désormais une réponse claire.
Un développeur a examiné le destin de 120 applications rejetées par Flathub sous sa nouvelle politique relative à l'IA. Il s'avère que 73 % de ces dépôts sont aujourd'hui complètement abandonnés. Le code source de beaucoup d'entre eux a été supprimé, et certains comptes n'existent plus du tout.
Il est évident qu'il ne s'agissait pas de projets personnels injustement rejetés, mais d'applications ponctuelles que personne n'avait l'intention de maintenir sur le long terme. Ce type de logiciel est qualifié d'abandonware.
Flathub n'a pas fléchi dans sa position, ce qui a permis d'assainir l'écosystème des applications Linux.
Pourquoi c'est important
AnalyseCette décision souligne l'importance cruciale de maintenir un standard de qualité élevé au sein des écosystèmes open source. En éliminant les logiciels peu fiables, Flathub améliore globalement la fiabilité et la pérennité des solutions disponibles pour Linux.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Profil Hermes : Ingénieur DevOps et infrastructure cloud
Profil de l'ingénieur système et DevOps Hermes : configuration des serveurs Linux, conteneurisation Docker, pipelines CI/CD, monitoring et sécurité.
Comment exécuter DeepSeek-R1 localement et gratuitement sur Mac, Windows et Linux
Vous en avez assez des limitations des services cloud et des paiements récurrents pour l'API DeepSeek-R1 ? Vous n'êtes pas seul. De nombreux développeurs, utilisateurs d'IA et chercheurs souhaitent un contrôle total sur leurs données et leurs flux de travail.
Quotas de ressources cgroups v2 et moniteurs OOM
Mécanismes du noyau Linux (Control Groups v2) pour définir des limites matérielles strictes sur la RAM, le CPU, le disque et le nombre de processus (PIDs), afin de protéger l'hôte contre les cycles d'agents bloqués.
Sécurité eBPF et audit d'exécution
Technologie permettant l'exécution sécurisée de bytecode directement dans le noyau Linux (eBPF / Tetragon / Falco) pour intercepter les appels système (syscalls) dangereux, les connexions réseau et les modifications de fichiers effectuées par des agents IA.