Chińskie narzędzie AI ARTEX do automatyzacji cyberataków może działać na iPhonie
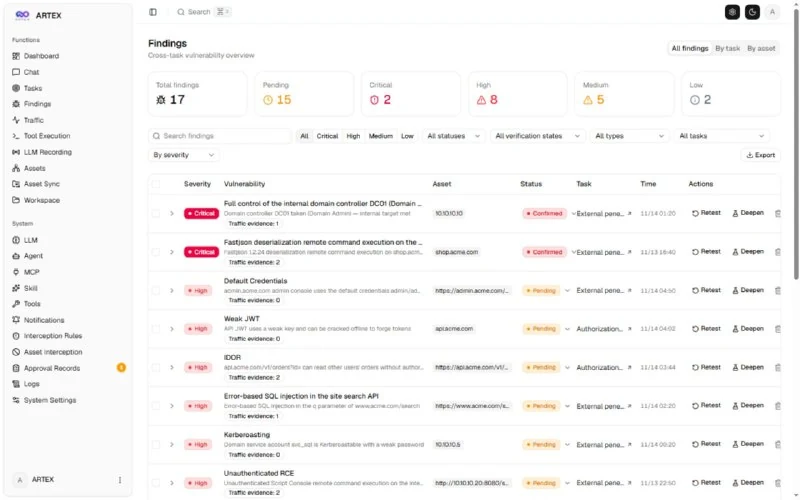
ARTEX, narzędzie AI początkowo przedstawiane jako środek do testów bezpieczeństwa, według doniesień może działać nawet na zwykłym iPhonie i uruchamiać autonomiczne agenty AI, które szukają podatności i wykonują ataki.
Chińskie narzędzie AI ARTEX może działać na iPhonie
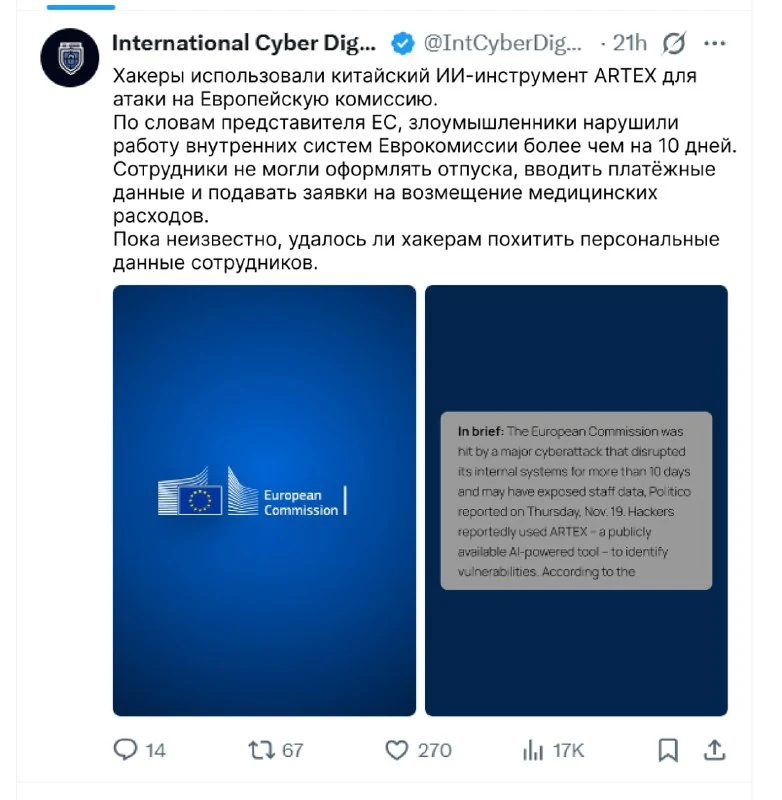
Chińskie narzędzie AI ARTEX, zdolne do automatyzowania cyberataków, według doniesień można teraz uruchamiać nawet na zwykłym iPhonie, jak wynika z wpisu na X.
Początkowo było przedstawiane jako narzędzie do testów bezpieczeństwa, ale ARTEX pozwala uruchamiać agenty AI, które samodzielnie szukają podatności, dobierają metody ataku i wykonują sekwencję działań bez udziału człowieka.
Według Microsoftu powiązana z Chinami grupa hakerska wykorzystywała ARTEX do ataków na setki organizacji. Badacze Check Point odkryli również ponad 1608 paneli sterujących ARTEX dostępnych przez internet.
Dlaczego to ważne
AnalizaTo pokazuje, jak generatywna AI obniża próg automatyzacji cyberataków i może zamienić narzędzia do testów bezpieczeństwa w poważne zagrożenie, jeśli są używane bez kontroli.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Jev i System One AI: Kompletny praktyczny przewodnik po modelu decyzyjnym od TypeSafe
Głęboka analiza inżynieryjna flagowego modelu Jev: architektura System One w kontraście do LLM, prymitywy Choice/Score/Noul, równoległość zapytań, matematyka pewności, przypadki użycia wideo, kod oraz przegląd lokalnych alternatyw open-weight (Laya, GLiNER2.5, CLM-8B).
AI w procesach biznesowych: od diagnostyki do agenta Hermes w środowisku produkcyjnym
Kompleksowy praktyczny playbook B2B: diagnostyka procesów, workflow single-agent, narzędzia, pamięć, bezpieczeństwo, ewaluacja, observability oraz runbooki.
Agenci AI (agenci autonomiczni)
Systemy programowe oparte na modelach językowych (LLM), zdolne do samodzielnego postrzegania stanu środowiska, dekompozycji złożonych celów, wywoływania zewnętrznych narzędzi oraz iteracyjnego korygowania własnych błędów.
Odwracanie inżynieryjne promptów (Prompt Inversion / Extraction)
Atak na bezpieczeństwo aplikacji AI (Prompt Extraction / Prompt Inversion), którego celem jest wykradzenie ukrytego promptu systemowego, logiki biznesowej lub prywatnych instrukcji firmy poprzez specjalnie sformułowane pułapki dialogowe.