Китайский ИИ-инструмент ARTEX для автоматизации кибератак можно запускать на iPhone
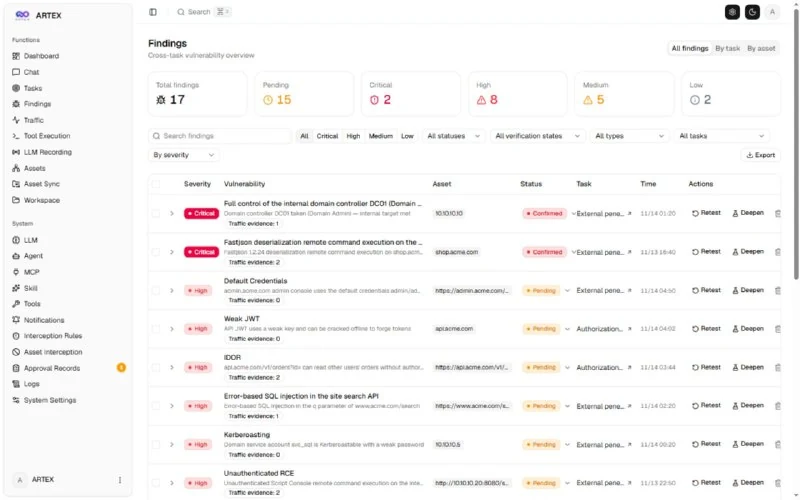
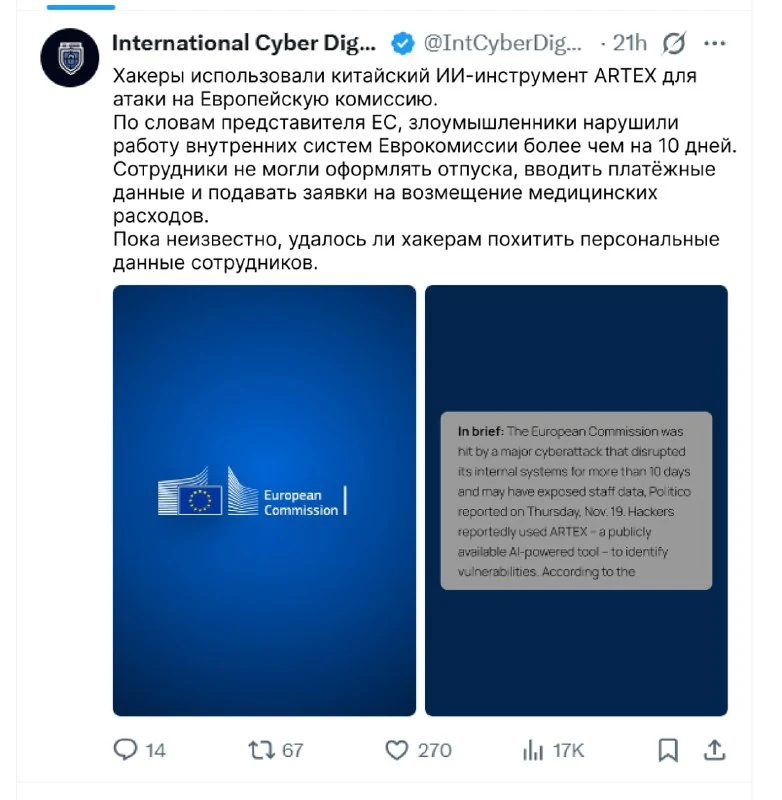
Китайский ИИ-инструмент ARTEX, изначально представленный как средство проверки безопасности, теперь, как сообщается, можно запускать даже на обычном iPhone; он позволяет запускать ИИ-агентов для автономного поиска уязвимостей и выполнения атак.
Китайский ИИ-инструмент ARTEX можно запускать на iPhone
Китайский ИИ-инструмент ARTEX, способный автоматизировать кибератаки, теперь, как сообщается, можно запускать даже с обычного iPhone.
Изначально его представляли как инструмент для проверки безопасности, но ARTEX позволяет запускать ИИ-агентов, которые самостоятельно ищут уязвимости, подбирают способы атаки и выполняют последовательность действий без участия человека.
По данным Microsoft, связанная с Китаем хакерская группировка использовала ARTEX для атак на сотни организаций. Исследователи Check Point также обнаружили более 1608 панелей управления ARTEX, доступных через интернет.
Почему это важно
АналитикаЭто показывает, как ИИ снижает порог автоматизации кибератак и превращает инструменты для тестирования безопасности в риск для организаций, если они используются без контроля.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Jev и System One AI: полное практическое руководство по модели решений от TypeSafe
Глубокий инженерный разбор флагманской модели Jev: архитектура System One против LLM, примитивы Choice/Score/Noul, параллелизм запросов, математика уверенности, видео-кейсы, код и обзор локальных open-weight альтернатив (Laya, GLiNER2.5, CLM-8B).
Claude Code Projects: как один ИИ координирует команду автономных агентов
Глубокий разбор Claude Code Projects: архитектура Coordinator и Threads, параллельные ветки, общая память MEMORY.md и управление облачными агентами.
AI-агенты (Autonomous Agents)
Программные системы на базе LLM, способные самостоятельно воспринимать состояние окружающей среды, декомпозировать сложные цели, вызывать внешние инструменты и итеративно исправлять собственные ошибки.
Реверс-инжиниринг промптов (Prompt Inversion / Extraction)
Атака на безопасность AI-приложений (Prompt Extraction / Prompt Inversion), направленная на кражу скрытого системного промпта, коммерческой логики или частных инструкций компании через специально сформулированные диалоговые ловушки.