Jak ominąć KYC w Claude Ultra: proxy VPS i blokowanie domen Anthropic
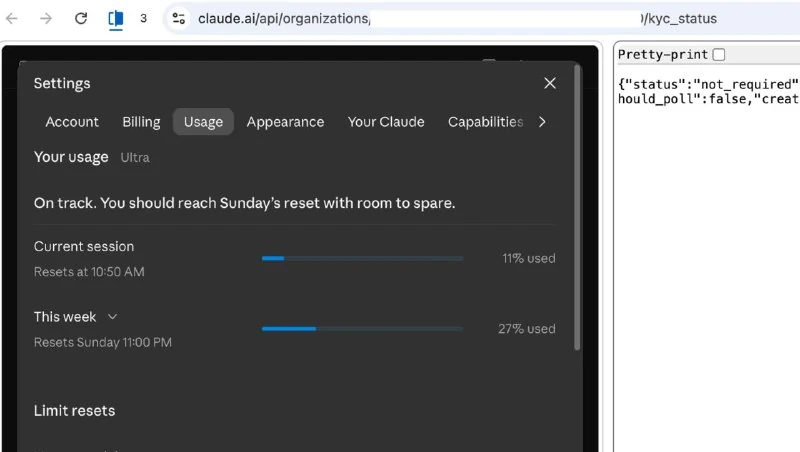
Społeczność opisuje metodę, która rzekomo pozwala ominąć KYC w Claude Ultra przez kierowanie całego ruchu przez jeden VPS, blokowanie domen Anthropic i wyłączanie telemetrii.
W społeczności opisano metodę, która rzekomo pozwala uniknąć KYC po przejściu na plan Claude Ultra. Od 25 października autor korzysta z subskrypcji i twierdzi, że serwis ani razu nie zażądał potwierdzenia tożsamości.
Według niego w społeczności panuje przekonanie, że przejście na Ultra praktycznie gwarantuje weryfikację dokumentów, nawet w przypadku użytkowników ze Stanów Zjednoczonych. Tymczasem w jego statusie KYC nadal widnieje Not Required.
Cała metoda sprowadza się do jednego pomysłu: zablokowania na komputerze wszystkich domen Claude i Anthropic, tak aby pozostał tylko jeden kontrolowany kanał połączenia.
W tym celu dziesiątki domen trafiają do pliku hosts z przekierowaniem na localhost, VPS jest podłączany przez Tailscale, a na serwerze uruchamiany jest zwykły proxy HTTP.
Następnie Claude Code jest konfigurowany przez oficjalny mechanizm proxy korporacyjnego Anthropic, a telemetria i wysyłanie raportów o błędach są wyłączane. Dla wersji webowej używana jest osobna instancja Chrome z tym samym proxy.
W rezultacie wszystkie połączenia i zapytania DNS przechodzą przez jeden VPS, a zewnętrzny adres IP nie zmienia się przy przełączaniu między klientami.
Autor podzielił się również listą domen, które należy zablokować przez hosts.
Dla każdej domeny trzeba dodać dwa wpisy: jeden dla IPv4 i drugi dla IPv6. Oba muszą wskazywać na adres lokalny.
Blokowane są następujące domeny i subdomeny:
- anthropic.com: www, api, console, auth, oauth, a-api, a-cdn, api-staging, statsig, mcp-proxy, mcp-proxy-staging, docs, support, status, portal, api-pr-preview.
- claude.ai: www, api, assets, preview, downloads.
- claude.com: www, api, code, platform, releases, docs, status, support, mcp, a także gcal.mcp, gmail.mcp, slack.mcp i microsoft365.mcp.
Drugim krokiem jest konfiguracja proxy w Claude Code przez settings.json.
W sekcji env należy podać zmienne HTTP_PROXY, HTTPS_PROXY i ALL_PROXY wielkimi i małymi literami, a także CLAUDE_CODE_HTTP_PROXY, CLAUDE_CODE_HTTPS_PROXY i grpc_proxy.
We wszystkich przypadkach używany jest wewnętrzny adres VPS w Tailscale z podaniem portu i protokołu http. Nawet dla HTTPS_PROXY trzeba wskazać http, ponieważ zapytania HTTPS są przekazywane przez tunel CONNECT.
W NO_PROXY i no_proxy powinny pozostać tylko lokalny adres loopback i localhost.
Autor zwrócił szczególną uwagę na zapobieganie wyciekowi prawdziwego adresu IP. Według niego po dekompilacji Claude Code 2.1.309 okazało się, że niektóre kanały wysyłania danych mogą potencjalnie ujawniać prawdziwy IP.
Dlatego zaleca ustawienie wartości 1 dla następujących zmiennych:
CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICDISABLE_TELEMETRYDISABLE_ERROR_REPORTINGDISABLE_GROWTHBOOKDO_NOT_TRACK
W ten sposób autor próbuje skierować cały ruch Claude Code przez jeden VPS i wyeliminować bezpośrednie połączenia. Jednocześnie taka konfiguracja nie gwarantuje braku wycieków IP ani braku weryfikacji KYC.
Dlaczego to ważne
AnalizaPrzypadek pokazuje, jak użytkownicy próbują kontrolować adres IP i metadane podczas korzystania z usług AI, ale takie konfiguracje nie gwarantują braku weryfikacji KYC lub wycieków.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Społeczność komentuje bany Anthropic z ostatniego tygodnia
W komentarzach pojawiają się zgłoszenia kont zbanowanych przez Anthropic w ciągu ostatniego tygodnia; brak szczegółów.
Serwis ocenia ryzyko bana ze strony Anthropic
Chińscy programiści uruchomili serwis, który analizuje adres IP, kraj, dostawcę internetu, typ połączenia oraz wycieki DNS i WebRTC, a następnie przyznaje ocenę zaufania od 0 do 100 dla dostępu powiązanego z Anthropic.
Sterowanie komputerem przez AI (Computer Use)
Technologia firmy Anthropic (wprowadzona w modelach Claude 3.5 Sonnet), która pozwala sieci neuronowej sterować systemem operacyjnym jak zwykły użytkownik: robić zrzuty ekranu, analizować współrzędne okien, poruszać kursorem myszy, klikać przyciski i wprowadzać tekst bez użycia dedykowanych API.
Konstytucyjna AI (Constitutional AI / RLAIF)
Metoda wyrównywania zachowań modeli, opracowana przez laboratorium Anthropic (twórców Claude). Zamiast wykorzystywać miliony godzin pracy ludzkiej, model sam krytykuje i poprawia własne odpowiedzi, opierając się na jasnym zbiorze zasad etycznych („Konstytucji”).