KYC bei Claude Ultra umgehen: VPS-Proxy und Blockieren von Anthropic-Domains
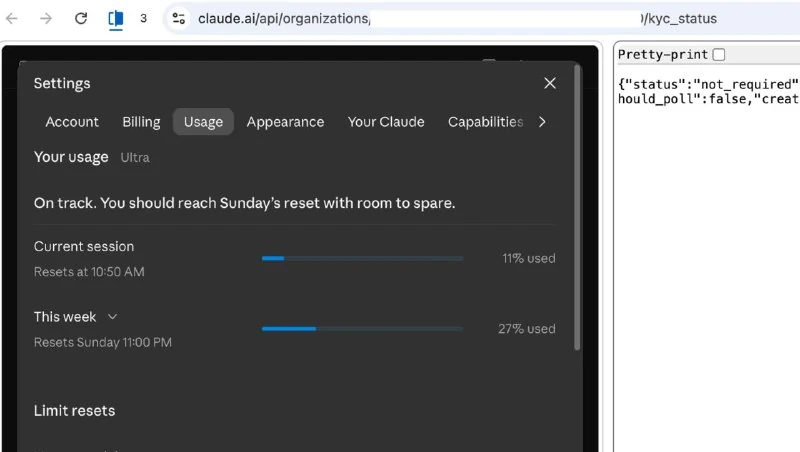
Die Community beschreibt eine Methode, mit der KYC nach dem Wechsel zum Claude-Ultra-Tarif angeblich vermieden werden kann. Seit dem 25. Oktober nutzt der Autor das Abonnement und behauptet, dass der Dienst die Identitätsprüfung nie angefordert habe.
Seinen Angaben zufolge gilt in der Community als übliche Annahme, dass der Wechsel zu Ultra die Dokumentenprüfung praktisch garantiert, auch für Nutzer aus den USA. Sein KYC-Status wird jedoch weiterhin als Not Required angezeigt.
Die gesamte Methode beruht auf einer Idee: alle Claude- und Anthropic-Domains auf dem Rechner zu blockieren und nur einen kontrollierten Verbindungskanal offenzulassen.
Dazu werden Dutzende Domains in der hosts-Datei auf localhost umgeleitet, ein VPS über Tailscale verbunden und auf dem Server ein normaler HTTP-Proxy gestartet.
Anschließend wird Claude Code über den offiziellen Mechanismus für Unternehmens-Proxys von Anthropic konfiguriert; Telemetrie und Fehlerberichte werden deaktiviert. Für die Webversion wird eine separate Chrome-Instanz mit demselben Proxy verwendet.
Dadurch laufen alle Verbindungen und DNS-Anfragen über einen einzigen VPS, und die externe IP-Adresse ändert sich beim Wechsel zwischen Clients nicht.
Der Autor teilte außerdem eine Liste von Domains, die über die hosts-Datei blockiert werden sollen.
Für jede Domain müssen zwei Einträge hinzugefügt werden: einer für IPv4 und einer für IPv6. Beide sollen auf die lokale Adresse zeigen.
Blockiert werden folgende Domains und Subdomains:
- anthropic.com: www, api, console, auth, oauth, a-api, a-cdn, api-staging, statsig, mcp-proxy, mcp-proxy-staging, docs, support, status, portal, api-pr-preview.
- claude.ai: www, api, assets, preview, downloads.
- claude.com: www, api, code, platform, releases, docs, status, support, mcp sowie gcal.mcp, gmail.mcp, slack.mcp und microsoft365.mcp.
Der zweite Schritt ist die Proxy-Konfiguration in Claude Code über settings.json.
Im Abschnitt env müssen die Variablen HTTP_PROXY, HTTPS_PROXY und ALL_PROXY in Groß- und Kleinschreibung sowie CLAUDE_CODE_HTTP_PROXY, CLAUDE_CODE_HTTPS_PROXY und grpc_proxy angegeben werden.
In allen Fällen wird die interne Tailscale-Adresse des VPS mit Port und Protokoll http verwendet. Auch für HTTPS_PROXY muss http angegeben werden, da HTTPS-Anfragen über einen CONNECT-Tunnel übertragen werden.
In NO_PROXY und no_proxy sollten nur die lokale Loopback-Adresse und localhost stehen.
Besondere Aufmerksamkeit widmete der Autor der Verhinderung eines echten IP-Adresslecks. Nach seinen Angaben zeigte eine Dekompilierung von Claude Code 2.1.309, dass einige Datenkanäle potenziell die echte IP offenlegen könnten.
Deshalb empfiehlt er, für die folgenden Variablen den Wert 1 zu setzen:
CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICDISABLE_TELEMETRYDISABLE_ERROR_REPORTINGDISABLE_GROWTHBOOKDO_NOT_TRACK
So versucht der Autor, den gesamten Claude-Code-Traffic über einen einzigen VPS zu leiten und direkte Verbindungen zu vermeiden. Diese Konfiguration garantiert jedoch nicht, dass IP-Leaks oder KYC-Prüfungen ausbleiben.
Warum das wichtig ist
AnalyseDer Fall zeigt, wie Nutzer versuchen, IP-Adressen und Metadaten bei KI-Diensten zu kontrollieren; solche Setups garantieren jedoch nicht, dass KYC-Prüfungen oder Datenlecks ausbleiben.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
Community diskutiert über Anthropic-Sperren in der letzten Woche
In Kommentaren berichten Nutzer angeblich über Konten, die Anthropic in der letzten Woche gesperrt hat; Details fehlen.
Dienst schätzt Risiko einer Sperre durch Anthropic ein
Chinesische Entwickler haben einen Dienst gestartet, der IP-Adresse, Land, Provider, Verbindungstyp sowie DNS- und WebRTC-Leaks analysiert und ein Vertrauensranking von 0 bis 100 für Anthropic-Zugriffe erstellt.
Steuerung des Computers durch KI (Computer Use)
Eine Technologie von Anthropic (vorgestellt in den Modellen Claude 3.5 Sonnet), die es neuronalen Netzen ermöglicht, das Betriebssystem wie ein Mensch zu steuern: Bildschirm-Screenshots erstellen, Fensterkoordinaten analysieren, den Mauszeiger bewegen, auf Schaltflächen klicken und Text eingeben – ohne Verwendung spezieller APIs.
Constitutional AI (RLAIF)
Ein von Anthropic (den Entwicklern von Claude) konzipiertes Verfahren zur Ausrichtung des Modellverhaltens. Anstatt Millionen von Stunden menschlicher Arbeit zu nutzen, kritisiert und korrigiert das Modell seine eigenen Antworten auf der Grundlage eines klar definierten Kodex ethischer Grundsätze (der „Verfassung“).