Cómo evitar el KYC en Claude Ultra: proxy VPS y bloqueo de dominios de Anthropic
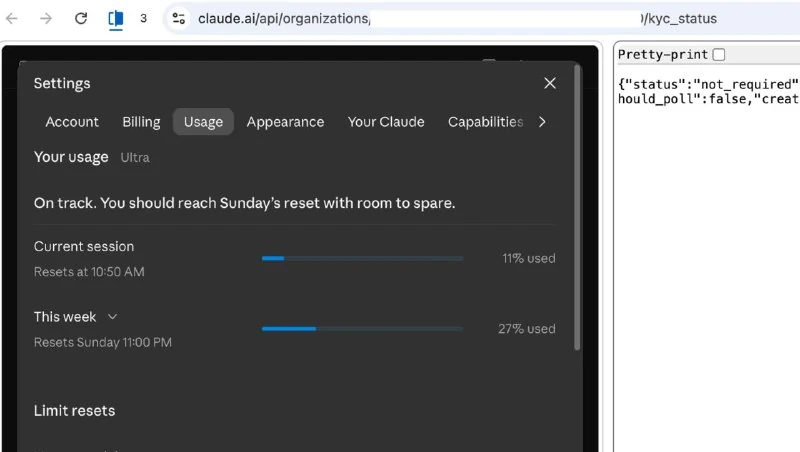
La comunidad describe un método que supuestamente evita el KYC en Claude Ultra enrutando todo el tráfico por un único VPS, bloqueando dominios de Anthropic y desactivando la telemetría.
La comunidad describió un método que supuestamente permite evitar el KYC tras cambiar al plan Claude Ultra. Desde el 25 de octubre, el autor utiliza la suscripción y afirma que el servicio nunca ha pedido confirmar la identidad.
Según su relato, en la comunidad se cree que pasar a Ultra casi garantiza la verificación de documentos, incluso para usuarios de Estados Unidos. Sin embargo, en su estado de KYC todavía figura Not Required.
Todo el método se reduce a una idea: bloquear en el ordenador todos los dominios de Claude y Anthropic, dejando un único canal de conexión controlado.
Para ello, decenas de dominios se añaden a hosts con redirección a localhost, se conecta un VPS mediante Tailscale y se levanta un proxy HTTP normal en el servidor.
Después, Claude Code se configura a través del mecanismo oficial de proxy corporativo de Anthropic, se desactiva la telemetría y el envío de informes de errores. Para la versión web se usa una instancia separada de Chrome con el mismo proxy.
Como resultado, todas las conexiones y consultas DNS pasan por un único VPS, y la dirección IP externa no cambia al alternar entre clientes.
El autor también compartió una lista de dominios que deben bloquearse mediante hosts.
Para cada dominio hay que añadir dos entradas: una para IPv4 y otra para IPv6. Ambas deben apuntar a la dirección local.
Se bloquean los siguientes dominios y subdominios:
- anthropic.com: www, api, console, auth, oauth, a-api, a-cdn, api-staging, statsig, mcp-proxy, mcp-proxy-staging, docs, support, status, portal, api-pr-preview.
- claude.ai: www, api, assets, preview, downloads.
- claude.com: www, api, code, platform, releases, docs, status, support, mcp, además de gcal.mcp, gmail.mcp, slack.mcp y microsoft365.mcp.
El segundo paso es configurar el proxy en Claude Code a través de settings.json.
En la sección env es necesario indicar las variables HTTP_PROXY, HTTPS_PROXY y ALL_PROXY en mayúsculas y minúsculas, además de CLAUDE_CODE_HTTP_PROXY, CLAUDE_CODE_HTTPS_PROXY y grpc_proxy.
En todos los casos se usa la dirección interna del VPS en Tailscale con el puerto y el protocolo http. Incluso para HTTPS_PROXY hay que indicar http, porque las solicitudes HTTPS se transmiten mediante un túnel CONNECT.
En NO_PROXY y no_proxy solo deben quedar la dirección loopback local y localhost.
El autor prestó especial atención a evitar la fuga de la dirección IP real. Según explica, tras descompilar Claude Code 2.1.309 se comprobó que algunos canales de envío de datos podrían potencialmente revelar la IP verdadera.
Por eso recomienda establecer el valor 1 para las siguientes variables:
CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICDISABLE_TELEMETRYDISABLE_ERROR_REPORTINGDISABLE_GROWTHBOOKDO_NOT_TRACK
De este modo, el autor intenta dirigir todo el tráfico de Claude Code a través de un único VPS y evitar conexiones directas. No obstante, esta configuración no garantiza la ausencia de filtraciones de IP ni de verificaciones KYC.
Por qué es importante
AnálisisEl caso muestra cómo los usuarios intentan controlar su IP y metadatos al usar servicios de IA, aunque estas configuraciones no garantizan evitar verificaciones KYC ni filtraciones.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
La comunidad comenta bloqueos de Anthropic en la última semana
En comentarios se menciona a usuarios que reportan cuentas bloqueadas por Anthropic durante la última semana, sin detalles.
Servicio que evalúa el riesgo de bloqueo por parte de Anthropic
Desarrolladores chinos lanzaron un servicio que analiza la dirección IP, el país, el proveedor, el tipo de conexión y las filtraciones de DNS y WebRTC para puntuar la confianza de 0 a 100 frente a Anthropic.
Control de Computadora a Través de IA (Computer Use)
La tecnología de Anthropic (presentada en los modelos Claude 3.5 Sonnet) permite a la red neuronal controlar el sistema operativo como lo haría una persona: tomar capturas de pantalla, analizar coordenadas de ventanas, mover el cursor, hacer clic en botones e ingresar texto sin utilizar APIs especiales.
Inteligencia Artificial Constitucional (Constitutional AI / RLAIF)
Método de alineación del comportamiento de modelos desarrollado por el laboratorio Anthropic (creadores de Claude). En lugar de utilizar millones de horas de trabajo manual, el modelo critica y corrige sus propias respuestas basándose en un conjunto claro de principios éticos ('Constitución').