Для Сема Альтмана створили скрипт, який скаржиться на простоюючу оперативну пам'ять
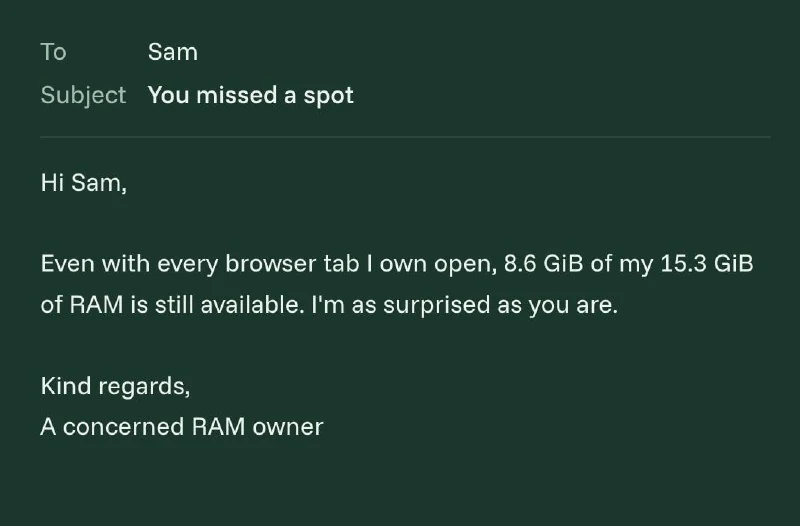
Розробник опублікував Linux-скрипт, який щодня надсилає Сему Альтману звіт, якщо на комп'ютері залишається понад 10% вільної оперативної пам'яті.
Для Сема Альтмана створили скрипт, який скаржиться на простоюючу оперативну пам'ять
Якщо керівник OpenAI вважає, що комп'ютери марнують дефіцитні світові запаси DRAM, то чому б не повідомити йому про це особисто?
Ентузіаст опублікував скрипт для Linux, який кожні п'ять хвилин перевіляє використання оперативної пам'яті. Якщо вільно понад 10% пам'яті, раз на добу Сему Альтману надсилається лист із звітом.
Жоден гігабайт не залишиться без уваги.
Чому це важливо
АналітикаПроєкт у жартівливій формі реагує на риторику про дефіцит DRAM у ШІ-індустрії і показує, як локальний моніторинг можна перетворити на автоматичне повідомлення зовнішньому адресату.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Профіль Hermes: DevOps-інженер та хмарна інфраструктура
Профіль системного та DevOps-інженера Hermes: налаштування серверів Linux, Docker контейнеризація, CI/CD конвеєри, моніторинг та безпека.
Як запустити DeepSeek-R1 локально безкоштовно на Mac, Windows і Linux
Втомилися від обмежень хмарних сервісів і постійних платежів за API DeepSeek-R1? Ви не самотні. Багато розробників, користувачів ШІ та дослідників хочуть повного контролю над своїми даними та робочими процесами.
cgroups v2 Resource Quotas & OOM Watchdogs
Механізми ядра Linux (Control Groups v2) для встановлення жорстких апаратних лімітів на RAM, CPU, диск і кількість процесів (PIDs) з метою захисту хоста від завислих агентських циклів.
eBPF Security & Runtime Auditing
Технологія безпечного виконання байткоду безпосередньо всередині ядра Linux (eBPF / Tetragon / Falco) для перехоплення небезпечних системних викликів (syscalls), мережевих з'єднань та модифікацій файлів ШІ-агентами.