Новый джейлбрейк PS5: эксплойт Relapse для прошивок 7.00–13.60
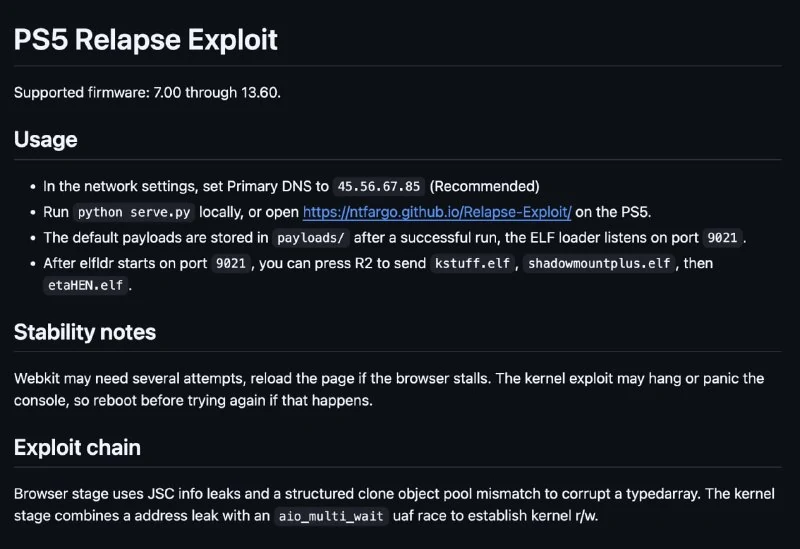
Опубликован новый эксплойт Relapse, обеспечивающий джейлбрейк PS5 на прошивках 7.00–13.60 через уязвимость WebKit и ошибку use-after-free в ядре.
Разработчики выпустили новый инструмент под названием Relapse-Exploit, который позволяет совершить джейлбрейк консоли PlayStation 5 на всех версиях прошивки в диапазоне от 7.00 до 13.60. По первым тестам, процесс активации происходит за считанные секунды и работает даже на новой модели PS5 Pro.
Как это работает
Для запуска эксплойта пользователю нужно лишь открыть специальный вебсайт во встроенном браузере консоли. Не нужны внешние устройства или сложные манипуляции с файловой системой.
Технические детали
Эксплойт базируется на цепочке уязвимостей:
- WebKit Vulnerability: Используется ошибка в браузерном движке для получения первичного доступа.
- Kernel Use-After-Free: После получения доступа эксплойт использует гонку use-after-free в ядре операционной системы.
Эта комбинация предоставляет полный доступ на чтение и запись в память ядра, что является критическим шагом для загрузки полезных нагрузок (payloads). Это открывает путь для установки homebrew-программ и создания резервных копий игр.
Почему это важно
АналитикаЭто важное событие для сообщества энтузиастов и исследователей безопасности, так как расширяет возможности модификации PS5 на актуальных версиях прошивки, включая PS5 Pro, без использования сложных аппаратных методов.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Защита от Непрямой Инъекции Промптов
Комплекс архитектурных и программных методов защиты автономных ИИ-агентов от скрытых инструкций атакующего, размещенных на сторонних веб-страницах, документах или API.
Красные команды хакеров (Red Teaming в ИИ)
Методология агрессивного стресс-тестирования моделей искусственного интеллекта специальными командами этических исследователей (Red Teams). Эксперты имитируют действия злоумышленников, выявляя уязвимости в защите, джейлбрейки и запрещенные ответы до того, как модель попадет к миллионам пользователей.
Часть II. Как работать с Codex + оптимизация/безопасность/команда
Codex — это не автодополнение кода в чате, а полноценный инженерный агент: он читает репозиторий, планирует изменения, редактирует файлы, гоняет тесты, проверяет свои же диффы и ум...
Как сделать агента безопасным: stop rules, human approval и sandbox
Агент в продакшене – это процесс, который может писать файлы, делать API-вызовы, изменять данные и потреблять токены автономно, без паузы и без вашего участия в каждом шаге.