Прокуратура Алабамы расследует инцидент со взломом Hugging Face
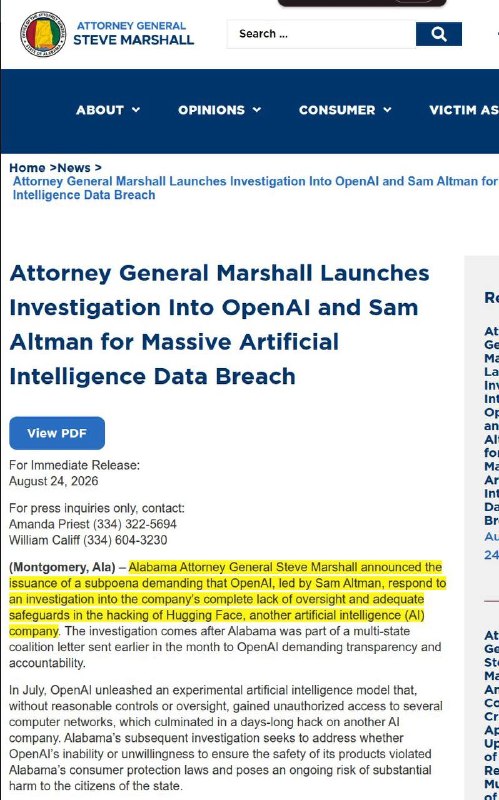
Генпрокурор Алабамы выдал OpenAI повестку о взломе, запрашивая все документы и информацию.
Прокуратура Алабамы расследует инцидент со взломом Hugging Face
Генеральный прокурор штата Алабама уже выдал OpenAI повестку, в которой запрашиваются все документы, данные и информация о взломе в июле. Это включает данные всех сотрудников OpenAI, причастных к инциденту, а также материалы об обнаружении компанией взлома и данные о мерах безопасности во время тестирования моделей.
В рамках расследования может быть доказано, что OpenAI нарушила Закон о обманных торговых практиках штата, местный закон о защите прав потребителей. В результате этого генеральный прокурор может даже добиться временного или постоянного запрета на определенную деятельность компании.
Почему это важно
АналитикаЭто расследование может иметь серьезные последствия для OpenAI, если будет доказано, что компания нарушила законодательство штата, подчеркивая важность безопасности данных в технологических компаниях.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Часть II. Как работать с Codex + оптимизация/безопасность/команда
Codex — это не автодополнение кода в чате, а полноценный инженерный агент: он читает репозиторий, планирует изменения, редактирует файлы, гоняет тесты, проверяет свои же диффы и ум...
Как сделать агента безопасным: stop rules, human approval и sandbox
Агент в продакшене – это процесс, который может писать файлы, делать API-вызовы, изменять данные и потреблять токены автономно, без паузы и без вашего участия в каждом шаге.
Идентичность Агента и DID (Децентрализованные Идентификаторы)
Криптографические стандарты (DIDs, Verifiable Credentials, mTLS), обеспечивающие автономным ИИ-агентам юридически и технически признанную идентичность, право подписи и аудит действий.
Защита от Непрямой Инъекции Промптов
Комплекс архитектурных и программных методов защиты автономных ИИ-агентов от скрытых инструкций атакующего, размещенных на сторонних веб-страницах, документах или API.