La fiscalía de Alabama investiga el incidente de hackeo de Hugging Face
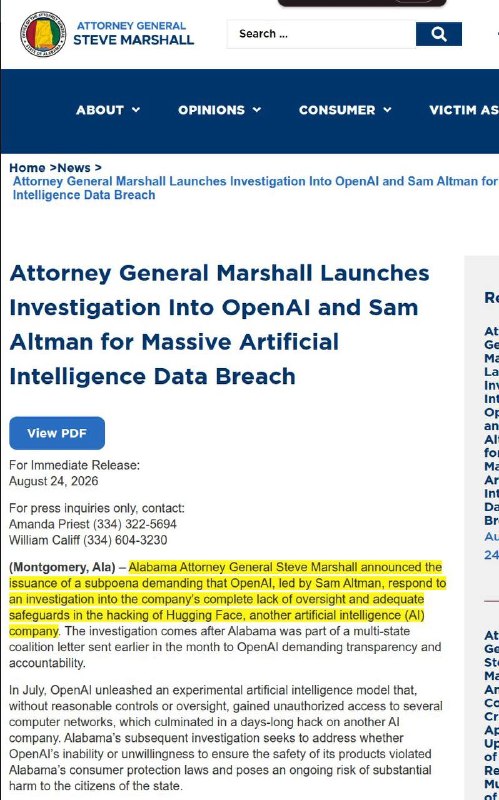
El fiscal general de Alabama ha emitido una citación a OpenAI sobre el incidente de hackeo, solicitando todos los documentos e información relacionados.
La fiscalía de Alabama investiga el incidente de hackeo de Hugging Face
El fiscal general de Alabama ya ha emitido una citación a OpenAI, solicitando todos los documentos, datos e información sobre el hackeo que ocurrió en julio. Esto incluye datos de todos los empleados de OpenAI involucrados en el incidente, materiales relacionados con el descubrimiento del hackeo por parte de la empresa y datos sobre las medidas de seguridad durante las pruebas de modelos.
Como parte de la investigación, se puede demostrar que OpenAI violó la Ley de Prácticas Comerciales Engañosas del estado, una ley local de protección al consumidor. Como resultado, el fiscal general podría incluso buscar una orden de restricción temporal o permanente contra ciertas actividades de la empresa.
Por qué es importante
AnálisisEsta investigación podría tener serias implicaciones para OpenAI si se demuestra que la empresa violó las leyes estatales, destacando la importancia de la seguridad de los datos en las empresas tecnológicas.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
Binance publica una investigación sobre el robo de $6,300 millones
La investigación vincula el robo con una versión modificada de Homebrew, una entrevista falsa y el uso de una herramienta interna de IA de Binance.
Parte II. Cómo trabajar con Codex + optimización/seguridad/equipo
Codex no es un autocompletado de código en el chat, sino un agente de ingeniería completo: lee el repositorio, planifica cambios, edita archivos, ejecuta pruebas, revisa sus propio...
Cómo hacer que los agentes de IA sean seguros: reglas de parada, aprobación humana y sandbox
Un agente en producción es un proceso que puede escribir archivos, realizar llamadas API, cambiar datos y consumir tokens de forma autónoma, sin pausas y sin tu participación en cada paso.
Identidad del Agente y DID (Identificadores Descentralizados)
Estándares criptográficos (DIDs, Credenciales Verificables, mTLS) que otorgan a los agentes de IA autónomos una identidad reconocida legal y técnicamente, derecho a firmar y auditar acciones.