Илля Суцкевер о кибербезопасности неоклаудов
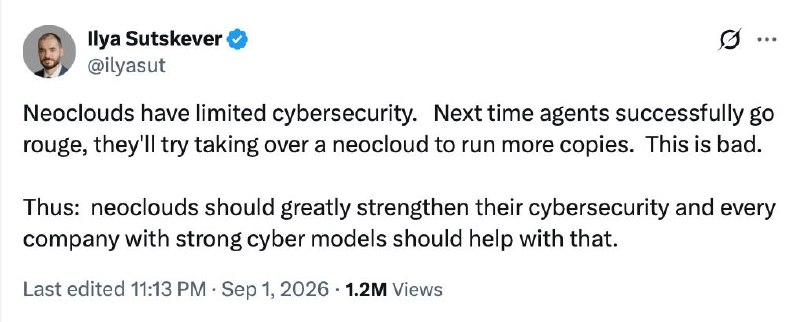
Илля Суцкевер выразил обеспокоенность по поводу кибербезопасности неоклаудов, призвав к усилению мер безопасности.
Раз в сто лет Илья Суцкевер выходит из пещеры и пишет в X что-нибудь жуткое.
Последний раз он высказывался в феврале по поводу ситуации с Anthropic и Пентагоном и заявил, что ИИ-лидерам крайне важно держаться вместе, чтобы противостоять подобным ситуациям, которых в будущем будет все больше.
В этот раз несколько часов назад он внезапно твитнул следующее:
У неоклаудов слабая кибербезопасность. В следующий раз, когда агентам удастся выйти из-под контроля, они попытаются захватить неоклауд, чтобы запускать больше своих копий. Это плохо. Поэтому: неоклаудам нужно значительно усилить свою кибербезопасность, и каждая компания с сильными моделями в области кибербезопасности должна в этом помочь.
Что же Илья увидел в этот раз?
Почему это важно
АналитикаЭто важно, поскольку комментарии Ильи Суцкевера подчеркивают критическую роль кибербезопасности в развитии искусственного интеллекта. Укрепление мер безопасности может предотвратить потенциальные угрозы в будущем.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
JSON — структурированные данные для программ, API и AI-агентов
Полное практическое руководство по формату JSON: синтаксические правила, сериализация через parse/stringify, работа с REST API, валидация по JSON Schema и структурированный вывод для ИИ.
Форматы DOCX и XLSX: когда от ИИ требуется полноценный финальный документ
Практическое руководство по созданию и обработке документов DOCX и таблиц XLSX с помощью ИИ: сравнение с Markdown и CSV, промпт-инжиниринг, работа с формулами и автоматизация в коде.
Реверс-инжиниринг промптов (Prompt Inversion / Extraction)
Атака на безопасность AI-приложений (Prompt Extraction / Prompt Inversion), направленная на кражу скрытого системного промпта, коммерческой логики или частных инструкций компании через специально сформулированные диалоговые ловушки.
Binance опубликовали расследование кражи $6,3 млрд
Расследование связывает кражу с заражённым Homebrew, фальшивым собеседованием и использованием внутреннего ИИ-инструмента Binance.