Ілля Суцкевер про кібербезпеку неоклаудів
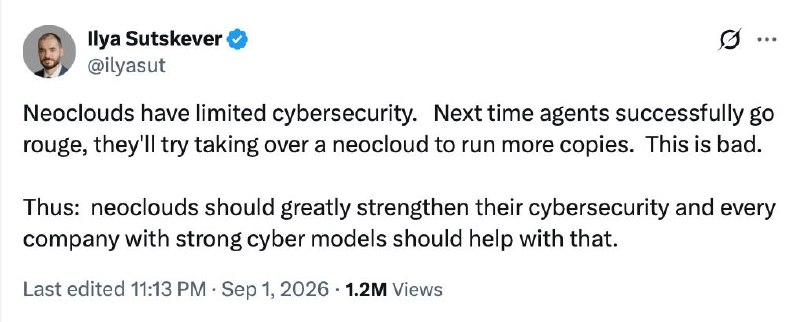
Ілля Суцкевер висловив занепокоєння щодо кібербезпеки неоклаудів, закликаючи до її посилення.
Раз в сто лет Ілля Суцкевер виходить з печери і пише в X щось жахливе.
Останній раз він висловлювався в лютому щодо ситуації з Anthropic і Пентагоном і заявив, що ШІ-лідерам вкрай важливо триматися разом, щоб протистояти подібним ситуаціям, яких у майбутньому буде все більше.
Цього разу, кілька годин тому, він раптово твітнув наступне:
У неоклаудів слабка кібербезпека. В наступний раз, коли агентам вдасться вийти з-під контролю, вони спробують захопити неоклауд, щоб запускати більше своїх копій. Це погано. Тому: неоклаудам потрібно значно посилити свою кібербезпеку, і кожна компанія з сильними моделями в області кібербезпеки повинна в цьому допомогти.
Що ж Ілля побачив цього разу?
Чому це важливо
АналітикаЦе важливо, оскільки коментарі Іллі Суцкевера підкреслюють критичну роль кібербезпеки в розвитку штучного інтелекту. Посилення заходів безпеки може запобігти потенційним загрозам у майбутньому.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
JSON — структуровані дані для програм, API та AI-агентів
Повний практичний посібник з формату JSON: синтаксичні правила, серіалізація через parse/stringify, робота з REST API, JSON Schema та структурований вивід для штучного інтелекту.
Формати DOCX та XLSX: коли потрібен повноцінний фінальний документ від ШІ
Повний практичний посібник з генерації та опрацювання документів DOCX і таблиць XLSX за допомогою ШІ: порівняння з Markdown та CSV, промпт-інжиніринг, робота з формулами та автоматизація в коді.
Реверс-інжиніринг промптів (Prompt Inversion / Extraction)
Атака на безпеку AI-додатків (Prompt Extraction / Prompt Inversion), спрямована на викрадення прихованого системного промпта, комерційної логіки або приватних інструкцій компанії через спеціально сформульовані діалогові пастки.
Binance оприлюднили розслідування крадіжки $6,3 млрд
Розслідування пов’язує масштабну крадіжку з модифікованим Homebrew, фальшивою співбесідою та використанням внутрішнього ШІ-інструменту Binance.