Grok Build CLI flagrado a enviar repositórios completos de utilizadores para a nuvem
Investigadores independentes descobriram que o Grok Build CLI envia repositórios git inteiros, incluindo histórico completo de commits, para o Google Cloud, levantando sérias preocupações sobre privacidade de dados.
Grok Build CLI flagrado a enviar repositórios completos de utilizadores para a nuvem
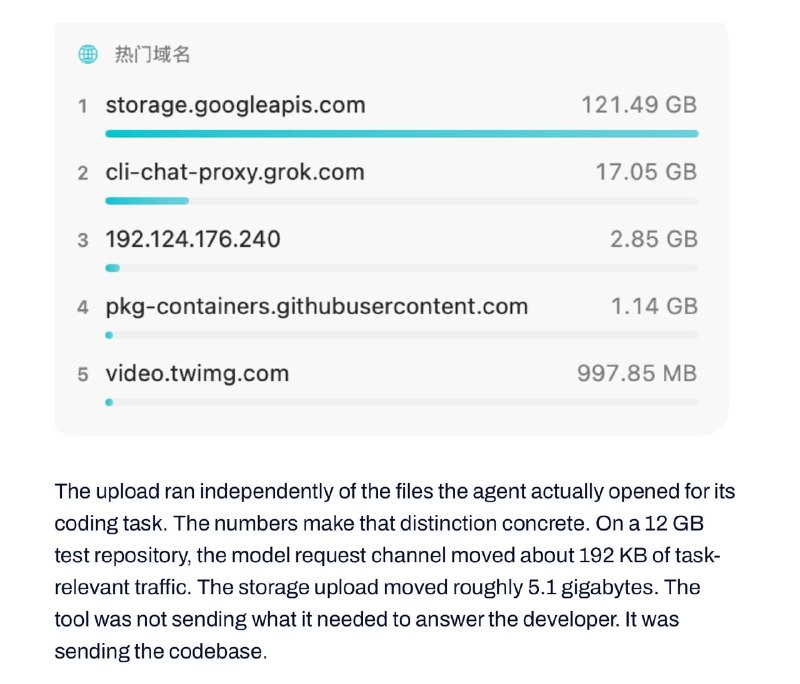
Investigadores independentes analisaram o sistema através de um interceptor de proxy e verificaram que o cliente empacota todo o repositório git rastreado, juntamente com o histórico completo de commits, e envia esses dados para um bucket do Google Cloud Storage denominado grok-code-session-traces.
Este comportamento ocorre independentemente dos ficheiros que o agente efetivamente abre durante a sua operação. Por exemplo, num dos repositórios de teste com 12 GB de tamanho, o canal de solicitação ao modelo transmitiu cerca de 192 KB de tráfego (diretamente relacionado com a tarefa), enquanto o canal de upload para o armazenamento transmitiu aproximadamente 5,1 GB. Ficheiros que o agente está explicitamente proibido de abrir também acabam na nuvem.
A resposta da SpaceXAI surgiu apenas alguns dias depois. A empresa afirmou estar "profundamente preocupada com a privacidade dos utilizadores" e garantiu que o código e os registos de execução nunca são retidos para contas com a opção Zero Data Retention ativada, tendo instado outros utilizadores a recorrerem ao comando /privacy.
Elon Musk declarou separadamente que a SpaceXAI apagará completamente todos os dados previamente enviados como medida preventiva. No entanto, a xAI ainda não explicou por que razão o envio do repositório inteiro é a configuração padrão.
Porque importa: Esta situação destaca a importância crítica da privacidade de dados na tecnologia moderna. Fugas de informação podem ter consequências graves para os utilizadores, tornando imperativo que as empresas adiram a padrões de segurança elevados e transparência no tratamento de dados.
Por que isso importa
AnáliseO incidente expõe falhas graves na gestão de privacidade de dados por ferramentas de IA, onde o envio desnecessário de repositórios completos viola expectativas fundamentais de confidencialidade e segurança.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
10 Repositórios do GitHub para se tornar um Engenheiro de IA em 90 dias
Tornar-se um engenheiro de IA hoje não se resume apenas a modelos e prompts. A maior parte do trabalho real é construída em torno de agentes, sistemas RAG, orquestração (orchestration), bancos de dados vetoriais (vector databases) e infraestrutura de IA.
Seleção de repositórios do GitHub para SEO e pesquisa por palavras-chave
8 repositórios open-source verificados no GitHub para coleta de semântica, auditoria técnica de sites e Generative Engine Optimization (GEO).
Protocolo Agente para Agente (A2A)
Padrão aberto de interação em rede, descoberta descentralizada e troca segura de contexto entre agentes de IA independentes de diferentes fornecedores e plataformas.
Benchmarks para agentes: GAIA e SWE-bench
Nova geração de benchmarks práticos rigorosos para avaliar a autonomia da inteligência artificial. O GAIA testa tarefas multimodais na web aberta, envolvendo arquivos e navegador, enquanto o SWE-bench verifica a capacidade dos agentes de encontrar e corrigir bugs reais em grandes repositórios do GitHub.