Flathub dijo "no" a las aplicaciones de IA: por qué fue la decisión correcta
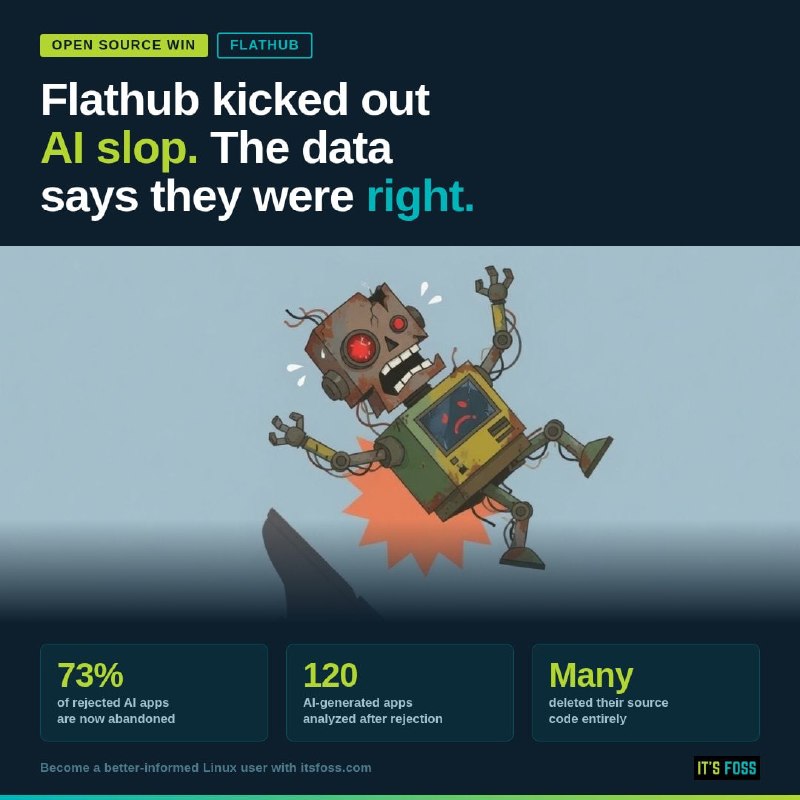
La decisión de Flathub de rechazar aplicaciones generadas por IA ha sido validada por nuevos datos. La mayoría de los programas rechazados resultaron ser proyectos abandonados.
Flathub dijo "no" a las aplicaciones de IA: por qué fue la decisión correcta
Cuando Flathub anunció que rechazaría aplicaciones creadas con IA, la reacción fue bastante predecible. Muchos expresaron preocupaciones sobre "control de acceso", que esto iba en contra de los principios de código abierto, y plantearon preguntas como: "¿Quién decide qué cuenta como basura?" y "¿No es esto ludismo?"
Pero, ¿fue la decisión correcta rechazar aplicaciones de Linux creadas con IA? Bueno, ahora tenemos una respuesta, y es bastante clara.
Un desarrollador regresó a 120 aplicaciones que Flathub rechazó bajo su nueva política de IA y analizó su destino.
El 73% de estos repositorios ahora están completamente abandonados. Muchos han eliminado su código fuente, y algunas cuentas han dejado de existir por completo.
Claramente, no eran proyectos de mascotas que fueron rechazados injustamente. Eran aplicaciones de un solo uso que nadie tenía la intención de mantener a largo plazo. Este tipo de software se conoce como abandonware.
Flathub no retrocedió en su posición, y gracias a esto, el ecosistema de aplicaciones de Linux se ha vuelto más limpio.
Por qué es importante
AnálisisEsta decisión de Flathub destaca la importancia de mantener software de calidad en ecosistemas abiertos. Rechazar aplicaciones poco confiables puede mejorar el estado general del software para Linux.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
Perfil Hermes: Ingeniero DevOps e Infraestructura en la Nube
Perfil de ingeniería de sistemas y DevOps de Hermes: securización de servidores Linux, contenedorización Docker, tuberías CI/CD, observabilidad y seguridad.
Cómo ejecutar DeepSeek-R1 localmente de forma gratuita en Mac, Windows y Linux
¿Estás cansado de las limitaciones de los servicios en la nube y los pagos constantes por la API DeepSeek-R1? Usted no está solo. Muchos desarrolladores, usuarios de IA e investigadores quieren un control total sobre sus datos y flujos de trabajo.
cgroups v2 Cuotas de Recursos y OOM Watchdogs
Mecanismos del núcleo de Linux (Control Groups v2) para establecer límites de hardware estrictos en RAM, CPU, disco y número de procesos (PIDs) con el fin de proteger al host de ciclos de agentes colapsados.
eBPF Seguridad y Auditoría de Tiempo de Ejecución
Tecnología de ejecución segura de bytecode directamente dentro del núcleo de Linux (eBPF / Tetragon / Falco) para interceptar llamadas al sistema (syscalls), conexiones de red y modificaciones de archivos por agentes de IA.