Flathub відмовився від ШІ-додатків: чому це було правильним рішенням
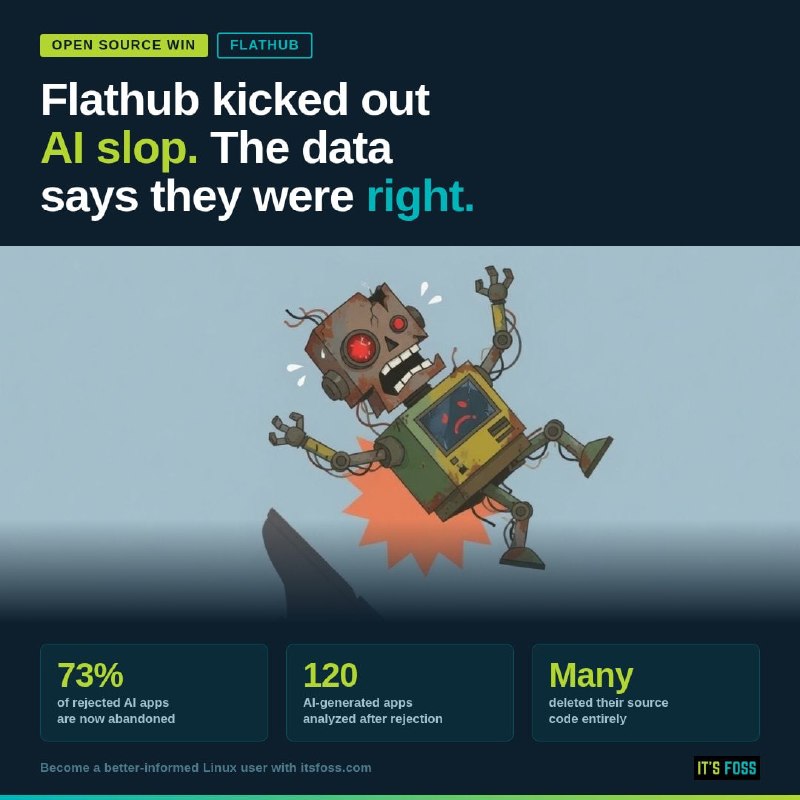
Flathub відмовився від ШІ-додатків, і нові дані підтверджують правильність цього рішення. Більшість відхилених програм виявилися занедбаними проектами.
Flathub відмовився від ШІ-додатків: чому це було правильним рішенням
Коли Flathub оголосив, що буде відхиляти програми, створені за допомогою ШІ, реакція була цілком очікуваною. Багато людей висловлювали занепокоєння, що це може бути "гейткіпінг", що суперечить принципам опенсорс, і ставили питання: «А хто взагалі вирішує, що вважати слопом?», «Це ж луддизм!».
Але чи було правильним рішення відхиляти Linux-додатки, створені за допомогою ШІ? Тепер у нас є відповідь, і вона цілком однозначна.
Один розробник повернувся до 120 додатків, які Flathub відхилив в рамках нової політики щодо ШІ, і проаналізував їхню долю.
73% цих репозиторіїв зараз повністю занедбані. У багатьох з них видалили вихідний код, а деякі акаунти взагалі перестали існувати.
Очевидно, це були не пет-проекти, які несправедливо відхилили. Це були одноразові програми, які спочатку ніхто не збирався довго підтримувати. Такий софт називають abandonware.
Flathub не відступив від своєї позиції, і завдяки цьому екосистема Linux-додатків стала чистішою.
Чому це важливо
АналітикаЦе рішення Flathub підкреслює важливість підтримки якісних програм у відкритих екосистемах. Відмова від ненадійних додатків може покращити загальний стан програмного забезпечення для Linux.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Профіль Hermes: DevOps-інженер та хмарна інфраструктура
Профіль системного та DevOps-інженера Hermes: налаштування серверів Linux, Docker контейнеризація, CI/CD конвеєри, моніторинг та безпека.
Як запустити DeepSeek-R1 локально безкоштовно на Mac, Windows і Linux
Втомилися від обмежень хмарних сервісів і постійних платежів за API DeepSeek-R1? Ви не самотні. Багато розробників, користувачів ШІ та дослідників хочуть повного контролю над своїми даними та робочими процесами.
cgroups v2 Resource Quotas & OOM Watchdogs
Механізми ядра Linux (Control Groups v2) для встановлення жорстких апаратних лімітів на RAM, CPU, диск і кількість процесів (PIDs) з метою захисту хоста від завислих агентських циклів.
eBPF Security & Runtime Auditing
Технологія безпечного виконання байткоду безпосередньо всередині ядра Linux (eBPF / Tetragon / Falco) для перехоплення небезпечних системних викликів (syscalls), мережевих з'єднань та модифікацій файлів ШІ-агентами.