Falha de Segurança em Berlim: 5,7 TB de Dados Sensíveis Vazados
Uma grave violação de dados na Alemanha expôs 5,7 TB de informações confidenciais na dark web. O incidente levanta sérias preocupações sobre a gestão de segurança da informação.
Na Alemanha, uma falha de segurança originada em Berlim resultou no vazamento de 5,7 TB de dados, agora disponíveis gratuitamente na dark web.
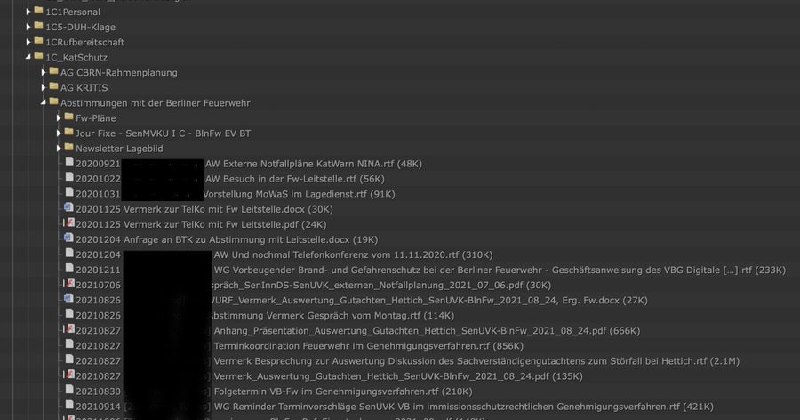
O pacote vazado inclui dados de pessoal, informações de contato pessoais, arquivos individuais de funcionários, detalhes sobre colaboradores com deficiências graves, inúmeros documentos confidenciais, materiais relacionados à defesa, documentação de construção, notas e protocolos que detalham vulnerabilidades e nomes, além de instruções para comunicação segura... entre outros itens sensíveis.
A situação agrava-se ao afetar outras cidades, onde materiais contendo melhores práticas eram cuidadosamente armazenados.
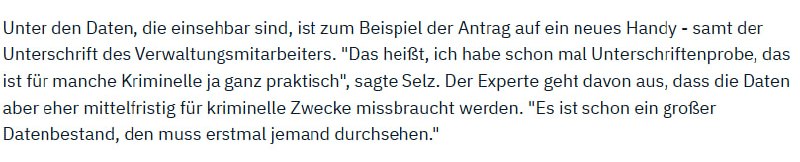
O aspecto mais absurdo é que os especialistas em segurança estão classificando o risco como moderado, argumentando que os criminosos precisariam primeiro filtrar toda essa massa de dados para causar qualquer dano real.
Isso é algo que parece inacreditável.
Parece que eles nunca ouviram falar de Inteligência Artificial.
Por que isso importa
AnáliseEsta violação destaca falhas críticas na gestão de informações sensíveis. É imperativo implementar medidas robustas para proteger dados estratégicos contra exposição.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Parte II. Como trabalhar com Codex + otimização/segurança/equipe
Codex não é apenas autocompletar código no chat, mas um agente de engenharia completo: ele lê o repositório, planeja alterações, edita arquivos, executa testes, verifica seus próprios diffs e sabe trabalhar...
Vazamento de dados via chatbots (Data Leakage)
Risco de comprometimento de segredos corporativos, senhas de acesso e dados pessoais confidenciais devido à transmissão inadvertida para chatbots públicos em nuvem (ChatGPT, Claude, Copilot). Aprenda a proteger suas contas e desativar o treinamento de modelos com base nas suas solicitações.
Segurança eBPF e Auditoria de Runtime
Tecnologia de execução segura de bytecode diretamente no kernel do Linux (eBPF / Tetragon / Falco) para interceptar chamadas de sistema perigosas (syscalls), conexões de rede e modificações de arquivos realizadas por agentes de IA.
Como tornar um agente seguro: regras de parada, aprovação humana e sandbox
Um agente em produção é um processo que pode escrever arquivos, realizar chamadas de API, modificar dados e consumir tokens de forma autônoma, sem pausas e sem a sua participação em cada etapa.