Los agentes de OpenAI encontraron 948 vulnerabilidades en el kernel de Linux
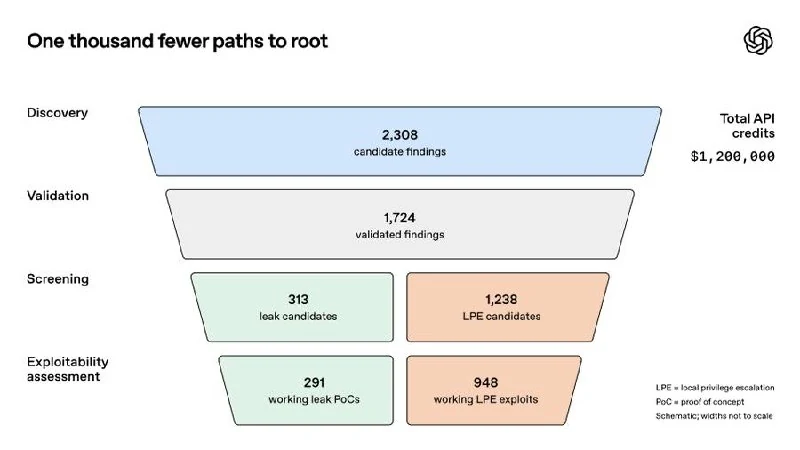
Investigadores de OpenAI usaron un cibermodelo aún no lanzado y un pipeline autónomo para identificar, reproducir y parchear fallos en el kernel de Linux, con 948 vulnerabilidades de escalada de privilegios confirmadas.
Los agentes de OpenAI encontraron 948 vulnerabilidades en el kernel de Linux
Para ello se utilizó un cibermodelo que aún no ha salido. Lo describen como upcoming, así que es posible que lo conozcamos pronto.
Alrededor del modelo, los investigadores montaron un pipeline autónomo de varias etapas: los agentes localizan un fragmento de código objetivo, lo escanean en busca de vulnerabilidades, las reproducen en entornos aislados, comprueban su explotabilidad y generan parches.
Cuando se ejecutó este pipeline sobre el kernel de Linux —aparentemente solo de forma parcial— se confirmaron y reprodujeron 1.724 vulnerabilidades. De ellas, 948 llegaron a exploits funcionales de escalada de privilegios locales (LPE).
La ejecución completa costó 1.213.430 dólares en créditos de API, unos 1.279 dólares por vulnerabilidad LPE. No es barato, pero, para comparar, el concurso Pwn2Own pagaba históricamente 20.000 dólares por un exploit así, y TyphoonPWN, 70.000. Multiplicando por 948, ese conjunto de vulnerabilidades habría valido hipotéticamente entre 18,9 y 66,3 millones de dólares.
Por qué es importante
AnálisisMuestra que los agentes de IA ya pueden descubrir vulnerabilidades reales a escala en infraestructura crítica, aunque también plantea dudas sobre costes, defensa automatizada y uso malicioso.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
Proyectos de Claude Code: cómo una IA coordina un equipo de agentes autónomos
Análisis exhaustivo de Proyectos de Claude Code: arquitectura Coordinator y Threads, ramas paralelas, memoria compartida MEMORY.md y gestión de agentes en la nube.
Codex Skills para principiantes: automatización de flujos de trabajo con agentes de IA
Guía práctica para crear y ejecutar Skills en Codex: anatomía de SKILL.md, activación explícita y automática, diferencias entre skills, scripts y tools, Skills API y límites de seguridad.
Agentes de IA (Agentes Autónomos)
Sistemas de software basados en LLM que pueden percibir de manera autónoma el estado del entorno, descomponer objetivos complejos, invocar herramientas externas y corregir iterativamente sus propios errores.
OpenAI GPT (Modelos Flagship de la Serie GPT)
La principal línea universal de grandes modelos de lenguaje de OpenAI (GPT-4, GPT-4o). Optimizada para análisis de texto complejo, programación, creatividad y trabajo intelectual diario.