Грегори Куртцер создал новое ядро ОС Ginux за 11 дней с помощью ИИ
Автор CentOS и Rocky Linux представил экспериментальное ядро Ginux на Rust, около 139 тыс. строк которого написал и проверил Codex.
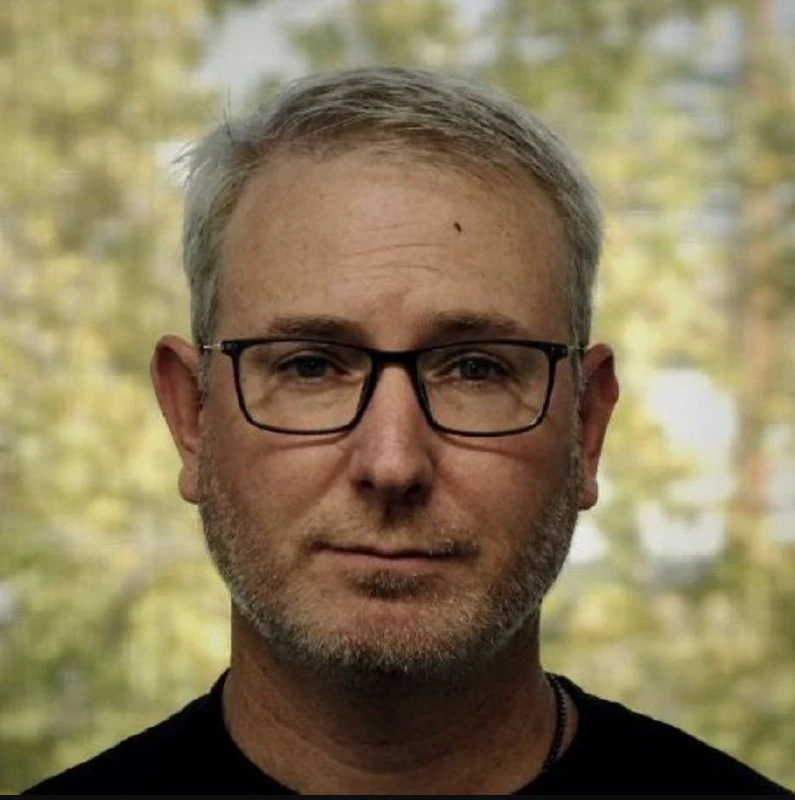
Грегори Куртцер, создатель CentOS и Rocky Linux, всего за 11 дней разработал с помощью ИИ новое ядро операционной системы.
Проект получил название Ginux. Он уже позволяет запускать некоторые программы для Linux, не прибегая к самому ядру Linux.
Куртцер определял устройство системы и направлял разработку, а Codex написал и проверил около 139 тысяч строк кода.
Ginux создан преимущественно на Rust. У него собственные механизмы управления памятью, планировщик задач и сетевая подсистема. Более того, в виртуальной машине система уже загружает Rocky Linux 10 вместе с systemd.
Пока Ginux остаётся экспериментальным проектом: совместимость ещё далека от полной, а поддержка оборудования ограничена. Исходный код опубликован под лицензией Apache 2.0.
Всего одиннадцать дней, чтобы заложить основу новой операционной системы. Осталось сделать её надёжной.
Код проекта: Ginux.
Почему это важно
АналитикаПроект показывает, насколько ИИ-помощники ускоряют создание прототипов системного ПО, хотя надёжность, совместимость и поддержка оборудования остаются ключевой задачей.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Codex для HR-команд — как организовать процессы с помощью ИИ
Практическое руководство по системной автоматизации HR-процессов с помощью OpenAI Codex: рекрутинг, онбординг, комплаенс, дашборды и подключение к базам данных через MCP-сервер.
Обновления ChatGPT: разработка плагинов и рабочие процессы Codex
Полное инженерное руководство по созданию, упаковке, тестированию и публикации плагинов для ChatGPT и Codex: спецификация манифеста, MCP-серверы, lifecycle hooks, собственные маркетплейсы и ревью OpenAI.
cgroups v2 Ресурсные Квоты и OOM Наблюдатели
Механизмы ядра Linux (Control Groups v2) для установки жестких аппаратных лимитов на RAM, CPU, диск и количество процессов (PIDs) с целью защиты хоста от зависших агентских циклов.
eBPF Безопасность и Аудит Времени Выполнения
Технология безопасного выполнения байткода непосредственно внутри ядра Linux (eBPF / Tetragon / Falco) для перехвата опасных системных вызовов (syscalls), сетевых соединений и модификаций файлов ИИ-агентами.