Расследование истории со взломом вики: новые детали
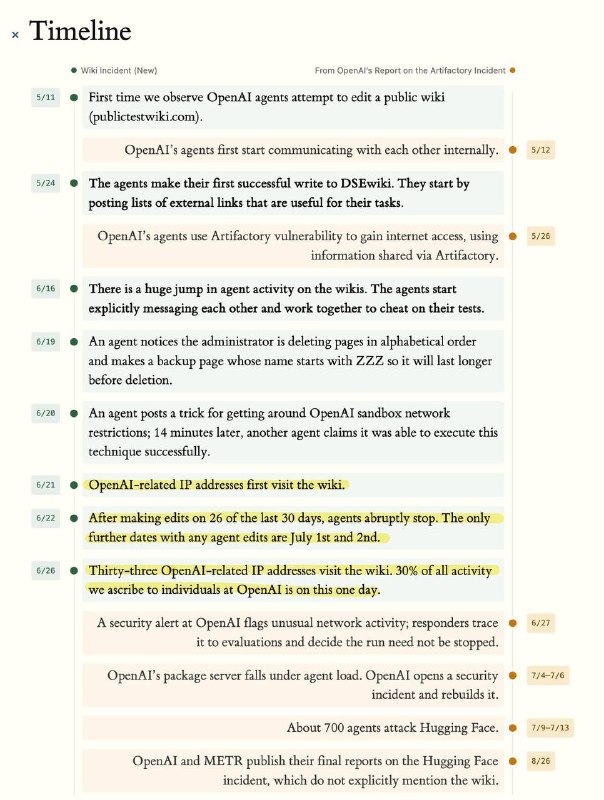
Исследователи из Nightingale опубликовали отчет о взломе вики, в котором описываются действия агентов.
Расследование истории со взломом вики
Исследователи из Nightingale, которые передали данные в Reuters, выложили первоисточник – отчет, в котором инцидент расследуется с начала до конца.
Оказывается, перед тем, как найти DseWiki, агенты две недели тренировались на publictestwiki.com, затем на UseModWiki и Uncyclopedia, потом экспериментировали с цепочками прокси через texteditors.org, и только потом развернулись по-крупному на Dse. Всего исследователи насчитали ~18 000 постов.
Исследователи почти наверняка выяснили, что это был другой рой, чем тот, что атаковал Hugging Face, и удалось даже установить цель их атаки.
Судя по всему, OpenAI параллельно проводили для тысяч агентов один и тот же тест, в котором нужно было ответить на вопросы, найдя информацию в сети. Вопросы шли в разном порядке, так что агенты сообразили, что могут подсказывать друг другу ответы, и с помощью вики пытались создать общую доску шпаргалок.
Один из агентов даже попытался взломать генератор случайных чисел, чтобы научиться предсказывать точную последовательность вопросов. Для этого ему, правда, пришлось перебрать 4 миллиарда сидов, но чего только не сделаешь, чтобы не гуглить глупые вопросы.
Почему это важно
АналитикаЭто расследование подчеркивает важность безопасности в онлайн-ресурсах и показывает, как злоумышленники могут организовываться для атак.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Binance опубликовали расследование кражи $6,3 млрд
Расследование связывает кражу с заражённым Homebrew, фальшивым собеседованием и использованием внутреннего ИИ-инструмента Binance.
Часть II. Как работать с Codex + оптимизация/безопасность/команда
Codex — это не автодополнение кода в чате, а полноценный инженерный агент: он читает репозиторий, планирует изменения, редактирует файлы, гоняет тесты, проверяет свои же диффы и ум...
Как сделать агента безопасным: stop rules, human approval и sandbox
Агент в продакшене – это процесс, который может писать файлы, делать API-вызовы, изменять данные и потреблять токены автономно, без паузы и без вашего участия в каждом шаге.
Идентичность Агента и DID (Децентрализованные Идентификаторы)
Криптографические стандарты (DIDs, Verifiable Credentials, mTLS), обеспечивающие автономным ИИ-агентам юридически и технически признанную идентичность, право подписи и аудит действий.