Ubuntu переходить на щотижневі оновлення ядра через ШІ
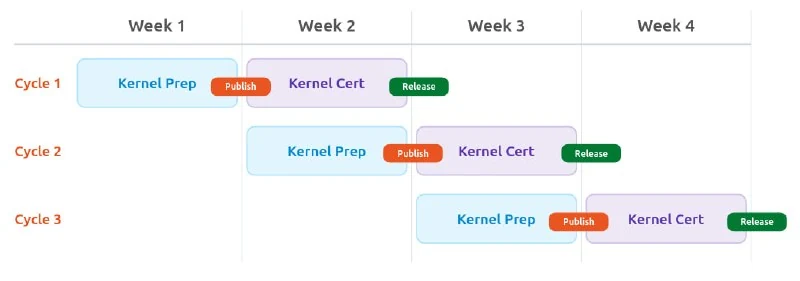
Canonical змінює стратегію випуску оновлень ядра Linux на щотижневу, оскільки ШІ прискорює виявлення уразливостей.
Canonical оголосила про зміну підходу до випуску оновлень ядра Linux. Тепер патчі безпеки та виправлення помилок будуть доступні щотижня, а не за традиційним графіком.
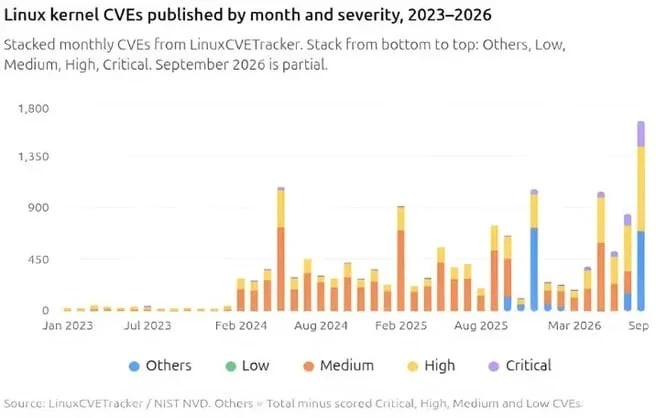
Ключовий фактор зміни — роль штучного інтелекту. Сучасні моделі ШІ здатні автоматизовано сканувати код та знаходити уразливості (CVE) та баги значно швидше, ніж люди-розробники встигають їх виправляти та публікувати. Щоб зберегти безпеку системи, Canonical вирішила адаптуватися до цієї нової реальності, прискоривши цикл релізів.
Повний анонс можна прочитати в офіційному блозі Canonical.
Чому це важливо
АналітикаЦе демонструє, як ШІ змінює базові процеси в індустрії відкритого коду, вимагаючи від вендорів адаптувати інфраструктуру оновлень під швидкість автоматизованого пошуку вразливостей.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Hetzner VPS Setup
Від порожнього сервера до захищеної production-ready машини. Оберіть, як ви бажаєте налаштувати свій сервер.
eBPF Security & Runtime Auditing
Технологія безпечного виконання байткоду безпосередньо всередині ядра Linux (eBPF / Tetragon / Falco) для перехоплення небезпечних системних викликів (syscalls), мережевих з'єднань та модифікацій файлів ШІ-агентами.
VPS Hardening (Харденінг та безпека Linux VPS)
Системний процес конфігурації та зменшення поверхні атаки (Attack Surface Reduction) операційної системи Linux на віртуальному сервері через обмеження привілеїв, криптографічну ізоляцію та мережевий аудит.
Частина II. Як працювати з Codex + оптимізація/безпека/команда
Codex — це не автодоповнення коду в чаті, а повноцінний інженерний агент: він читає репозиторій, планує зміни, редагує файли, запускає тести, перевіряє власні дифи та вміє працюват...